
Einleitung
VPN erklärt: Ein Virtual Private Network gehört seit Jahren zu den bekanntesten Werkzeugen für mehr Datenschutz und Sicherheit im Internet. VPN-Anbieter werben mit verschlüsselten Verbindungen, versteckten IP-Adressen und mehr Privatsphäre. Doch braucht man ein VPN im Jahr 2026 überhaupt noch?
Die Frage ist berechtigt. Schließlich nutzen heute fast alle seriösen Webseiten HTTPS. Browser warnen vor unsicheren Verbindungen. Moderne Betriebssysteme besitzen zahlreiche integrierte Sicherheitsfunktionen. Gleichzeitig setzen Unternehmen zunehmend auf Zero-Trust-Modelle statt ausschließlich auf klassische VPN-Zugänge.
Trotzdem ist ein VPN keineswegs überflüssig.
Es kann weiterhin sinnvoll sein, wenn du öffentliche WLAN-Netze nutzt, deine öffentliche IP-Adresse gegenüber Webseiten verbergen möchtest oder von unterwegs auf dein Heim- oder Firmennetzwerk zugreifen musst.
Allerdings löst ein VPN nicht jedes Sicherheitsproblem. Es schützt dich beispielsweise nicht automatisch vor Phishing, Schadsoftware oder gestohlenen Passwörtern.
In diesem Artikel schauen wir uns deshalb ohne Marketingversprechen an, was ein VPN 2026 wirklich bringt, wann du eines brauchst und wann du darauf verzichten kannst.
Kurz erklärt
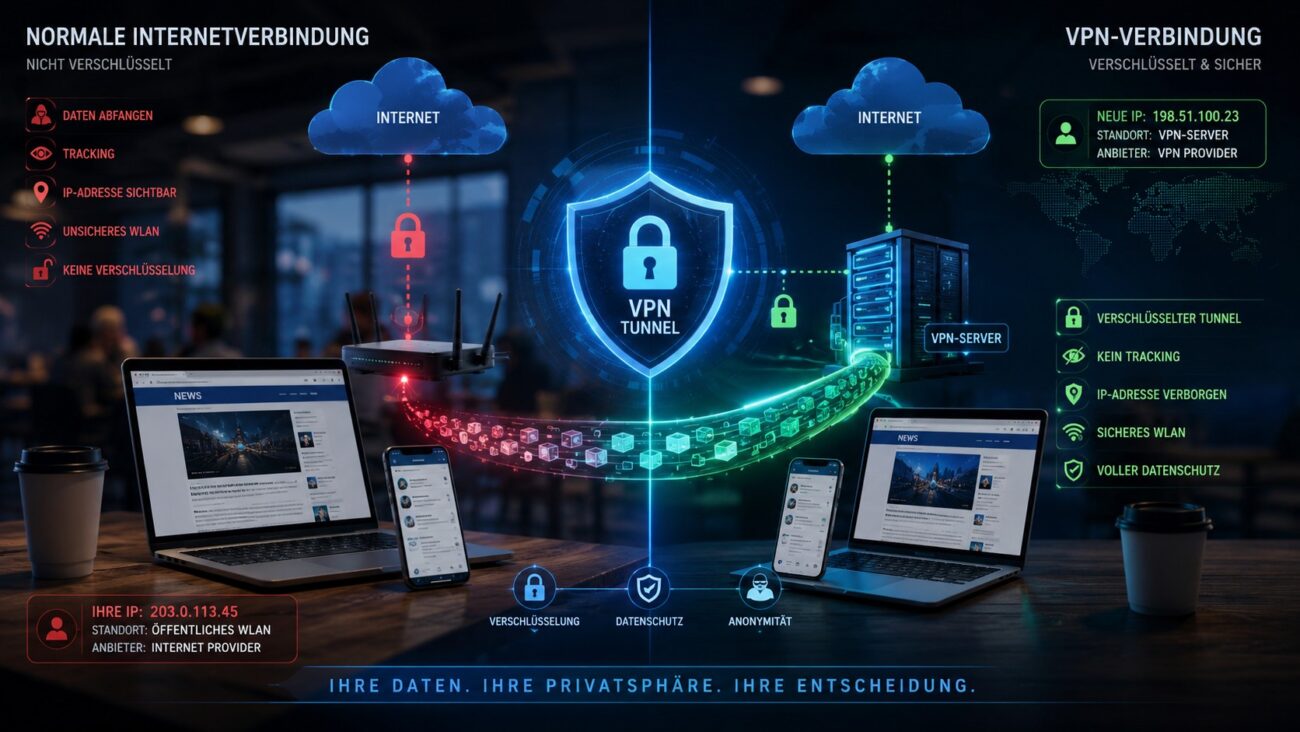
Was ist das Thema? Ein VPN erstellt einen verschlüsselten Tunnel zwischen deinem Gerät und einem VPN-Server.
Warum ist es wichtig? Dadurch können Netzwerkbetreiber deinen Datenverkehr schlechter beobachten und Webseiten sehen zunächst die IP-Adresse des VPN-Servers.
Wer profitiert davon? Reisende, Remote-Mitarbeiter, Administratoren und Nutzer mit erhöhtem Datenschutzbedarf.
Das Wichtigste in 30 Sekunden
- Ein VPN verschlüsselt die Verbindung zwischen deinem Gerät und dem VPN-Server.
- Webseiten sehen normalerweise die öffentliche IP-Adresse des VPN-Servers.
- Ein VPN kann besonders unterwegs und für Remote-Zugriffe sinnvoll sein.
- HTTPS hat viele frühere VPN-Sicherheitsargumente relativiert.
- Ein VPN ersetzt weder Virenschutz noch MFA, Updates oder sichere Passwörter.
Was ist ein VPN?
VPN steht für Virtual Private Network, auf Deutsch „virtuelles privates Netzwerk“.
Ein VPN erstellt eine geschützte Verbindung zwischen deinem Gerät und einem anderen Netzwerk beziehungsweise VPN-Server.
Ohne VPN kommuniziert dein Gerät normalerweise über deinen Internetanbieter direkt mit Diensten im Internet. Dabei besitzt deine Verbindung eine öffentliche IP-Adresse.
Mit aktiviertem VPN verändert sich dieser Weg.
Vereinfacht sieht die Verbindung so aus:
Ohne VPN:
Computer → Router → Internetanbieter → Internet → Webseite
Mit VPN:
Computer → Router → Internetanbieter → verschlüsselter VPN-Tunnel → VPN-Server → Webseite
Der VPN-Anbieter beziehungsweise Betreiber des VPN-Servers wird somit zu einer zusätzlichen Zwischenstation.
Webseiten sehen dadurch normalerweise nicht deine öffentliche Anschluss-IP, sondern die IP-Adresse des verwendeten VPN-Servers.
Gleichzeitig schützt die VPN-Verschlüsselung den Datenverkehr zwischen deinem Gerät und dem VPN-Server.
VPN erklärt anhand eines einfachen Beispiels
Stell dir das Internet wie ein Straßennetz vor.
Ohne VPN fährst du mit deinem eigenen Auto und sichtbarem Kennzeichen zu deinem Ziel. Mit einem VPN fährst du zuerst in eine geschützte Garage.
Dort steigst du in ein anderes Fahrzeug um.
Das Ziel sieht anschließend dieses Fahrzeug beziehungsweise dessen Kennzeichen. Dein ursprünglicher Startpunkt ist dadurch weniger offensichtlich.
Die Analogie ist natürlich vereinfacht. Dennoch zeigt sie gut, warum VPN-Dienste deine öffentliche IP-Adresse gegenüber Zielservern verbergen können.
Wie funktioniert ein VPN?
Ein VPN nutzt einen sogenannten VPN-Tunnel.
Dieser Tunnel ist keine physische Verbindung. Stattdessen handelt es sich um eine verschlüsselte Netzwerkverbindung.
Moderne VPN-Lösungen verwenden dafür verschiedene Protokolle. Dazu gehören beispielsweise:
- WireGuard
- OpenVPN
- IKEv2/IPsec
- IPsec
Nachdem du die VPN-Verbindung gestartet hast, verschlüsselt dein Gerät den entsprechenden Netzwerkverkehr.
Anschließend gelangen die verschlüsselten Daten zum VPN-Server.
Dieser verarbeitet die Verbindung und leitet den Datenverkehr zum eigentlichen Ziel weiter.
Die Antwort nimmt anschließend den umgekehrten Weg.
Was sieht dein Internetanbieter?
Ohne VPN stellt dein Internetanbieter die Verbindung zum jeweiligen Internetdienst bereit.
HTTPS schützt heute bereits die Inhalte sehr vieler Webverbindungen. Dennoch bleiben verschiedene Verbindungs- und Metadaten sichtbar oder technisch ableitbar.
Bei einem VPN sieht dein Provider hauptsächlich die Verbindung zu einem VPN-Server. Der VPN-Tunnel verhindert, dass er einfach den darin übertragenen Datenverkehr mitliest.
Allerdings entsteht dadurch ein wichtiger Punkt:
Das Vertrauen verschwindet nicht. Es verschiebt sich.
Statt deinem Internetanbieter vertraust du nun zusätzlich dem Betreiber des VPN-Dienstes.
Deshalb sollte die Wahl eines VPN-Anbieters nicht ausschließlich vom Preis abhängen.
VPN erklärt: Was schützt ein VPN wirklich?
Ein VPN bietet mehrere sinnvolle Schutzfunktionen. Allerdings werden seine Möglichkeiten im Marketing häufig übertrieben.
Deshalb lohnt sich eine klare Abgrenzung.
Das kann ein VPN schützen
Ein korrekt eingerichtetes VPN kann unter anderem:
- Datenverkehr bis zum VPN-Server verschlüsseln
- die öffentliche Anschluss-IP gegenüber Zielservern verbergen
- zusätzliche Privatsphäre gegenüber lokalen Netzwerkbetreibern schaffen
- Remote-Zugriffe auf private Netzwerke ermöglichen
- Verbindungen in fremden Netzwerken zusätzlich absichern
- bestimmte regionale Netzbeschränkungen technisch umgehen
Dadurch bleibt ein VPN ein nützliches Werkzeug.
Allerdings ist es eben nur ein Bestandteil eines Sicherheitskonzepts.
Das kann ein VPN nicht schützen
Ein VPN verhindert beispielsweise nicht automatisch:
- Phishing
- Schadsoftware
- unsichere Passwörter
- kompromittierte Benutzerkonten
- Social Engineering
- Sicherheitslücken in Programmen
- Tracking über angemeldete Benutzerkonten
- Browser-Fingerprinting
- Datenweitergabe an Webseiten
- Cookies und andere Tracking-Techniken
Ein einfaches Beispiel verdeutlicht das Problem.
Du erhältst eine gefälschte Banking-E-Mail und öffnest die darin verlinkte Phishing-Seite.
Dein VPN funktioniert dabei möglicherweise vollkommen korrekt.
Trotzdem kannst du deine Zugangsdaten auf der gefälschten Webseite eingeben.
Ein VPN schützt die Verbindung. Es bewertet jedoch nicht automatisch deine Entscheidungen.
VPN erklärt: Braucht man 2026 überhaupt noch ein VPN?
Die kurze Antwort lautet:
Nicht jeder braucht dauerhaft ein VPN. Für bestimmte Anwendungsfälle ist es jedoch weiterhin sehr sinnvoll.
Das Internet hat sich deutlich verändert.
HTTPS ist inzwischen Standard auf seriösen Webseiten. Dadurch wird der Inhalt zwischen Browser und Webseite bereits verschlüsselt übertragen.
Deshalb ist die frühere Aussage „Ohne VPN kann jeder deine Passwörter mitlesen“ heute viel zu pauschal.
Trotzdem schützt HTTPS nur eine bestimmte Verbindung.
Ein VPN arbeitet hingegen auf Netzwerkebene und kann einen größeren Teil des Datenverkehrs durch einen verschlüsselten Tunnel führen.
Ob du ein VPN benötigst, hängt daher von deinem Einsatzgebiet ab.
| Situation | VPN sinnvoll? | Einschätzung |
|---|---|---|
| Normales Surfen zu Hause | teilweise | meist optional |
| Online-Banking über HTTPS | nicht zwingend | HTTPS ist entscheidend |
| Öffentliches WLAN | sinnvoll | zusätzliche Schutzschicht |
| Hotel-WLAN | sinnvoll | fremdes Netzwerk |
| Flughafen-WLAN | sinnvoll | fremdes Netzwerk |
| Zugriff auf Heimnetz | sehr sinnvoll | klassischer VPN-Einsatz |
| Zugriff auf Firmennetz | sehr sinnvoll | sofern Unternehmenskonzept VPN vorsieht |
| IP-Adresse verbergen | sinnvoll | VPN erfüllt diesen Zweck |
| Schutz vor Phishing | nein | VPN löst dieses Problem nicht |
| Schutz vor Malware | nein | separate Sicherheitsmaßnahmen nötig |
Die Tabelle zeigt deshalb: VPN ist kein Muss für jeden Internetnutzer, aber auch 2026 keineswegs überflüssig.
Wann ein VPN besonders sinnvoll ist
Ein VPN hat weiterhin mehrere starke Anwendungsgebiete.
Dabei geht es nicht ausschließlich um anonymes Surfen.
Öffentliche WLAN-Netze
Du sitzt im Hotel, Flughafen oder Café und möchtest mit deinem Notebook arbeiten.
Das angebotene WLAN kennst du nicht. Außerdem weißt du nicht, wer es administriert oder welche anderen Geräte damit verbunden sind.
Moderne HTTPS-Verbindungen reduzieren viele klassische Risiken bereits deutlich.
Dennoch befindet sich dein Gerät in einem Netzwerk, dem du nicht vollständig vertrauen kannst.
Ein VPN bietet hier eine zusätzliche Schutzschicht.
Der Netzwerkverkehr wird zunächst durch den verschlüsselten Tunnel zum VPN-Server übertragen.
Gerade für Mitarbeiter, Administratoren und Vielreisende kann das sinnvoll sein.
Zugriff auf das eigene Heimnetz
Ein besonders sinnvoller VPN-Anwendungsfall ist der Zugriff auf das eigene Netzwerk.
Angenommen, zu Hause läuft ein NAS oder ein kleiner Linux-Server.
Du möchtest unterwegs darauf zugreifen.
Eine schlechte Lösung wäre, zahlreiche Verwaltungsdienste direkt über das Internet erreichbar zu machen.
Stattdessen kannst du einen VPN-Server einsetzen.
Nach erfolgreicher VPN-Anmeldung verhält sich dein Notebook dann teilweise so, als wäre es mit deinem Heimnetz verbunden.
Dafür eignen sich beispielsweise Lösungen auf Basis von WireGuard.
Zugriff auf Unternehmensressourcen
Auch Unternehmen verwenden weiterhin VPN-Technologien.
Mitarbeiter können darüber beispielsweise auf interne Systeme zugreifen.
Dazu gehören:
- interne Webanwendungen
- Dateiserver
- Administrationssysteme
- Netzwerkgeräte
- Entwicklungsumgebungen
- interne Datenbanken
Allerdings verändert sich dieser Bereich.
Moderne Unternehmen kombinieren klassische VPN-Technologien zunehmend mit Identitätsprüfung, MFA, Geräteprüfung und Zero-Trust-Konzepten.
Wann du kein VPN brauchst
Ein VPN muss nicht permanent aktiviert sein.
Wenn du zu Hause über dein eigenes Netzwerk eine seriöse HTTPS-Webseite besuchst, bringt ein zusätzlicher VPN-Tunnel nicht automatisch einen großen Sicherheitsgewinn.
Das gilt beispielsweise für normales Surfen, Streaming oder viele alltägliche Cloud-Anwendungen.
Zusätzlich solltest du bedenken, dass ein VPN-Anbieter selbst Teil deiner Verbindung wird.
Du solltest deshalb nicht irgendeinen kostenlosen Dienst installieren, nur weil die Werbung „100 Prozent anonym“ verspricht.
VPN ist kein Ersatz für HTTPS
VPN und HTTPS erfüllen unterschiedliche Aufgaben.
HTTPS verschlüsselt die Verbindung zwischen Anwendung beziehungsweise Browser und dem jeweiligen Webserver.
Ein VPN verschlüsselt hingegen den Verkehr zwischen deinem Gerät und dem VPN-Server.
Beides kann gleichzeitig verwendet werden.
In diesem Fall sieht die Verbindung vereinfacht so aus:
Gerät → verschlüsselter VPN-Tunnel → VPN-Server → HTTPS-Verbindung → Webseite
HTTPS bleibt deshalb auch mit aktiviertem VPN wichtig.
VPN und öffentliches WLAN
Öffentliche WLAN-Netze gehören zu den bekanntesten VPN-Anwendungsfällen.
Allerdings sollte man auch hier differenzieren.
Moderne Browser und Apps verwenden fast überall verschlüsselte HTTPS-Verbindungen. Dadurch ist öffentliches WLAN heute weniger gefährlich als noch vor vielen Jahren.
Das bedeutet jedoch nicht, dass jedes fremde WLAN automatisch vertrauenswürdig ist.
Ein Angreifer könnte beispielsweise versuchen, ein WLAN mit einem ähnlich klingenden Namen bereitzustellen.
Du möchtest dich mit:
Hotel_Guest_WLAN
verbinden.
Der Angreifer erstellt jedoch:
Hotel_Guest_WIFI
Wer nicht genau hinsieht, verbindet sich möglicherweise mit dem falschen Netzwerk.
Praktische Empfehlung für unterwegs
Wenn du häufig unterwegs arbeitest, kannst du folgende Reihenfolge verwenden:
- Nutze nach Möglichkeit deinen eigenen Mobilfunk-Hotspot.
- Verwende andernfalls ein vertrauenswürdiges WLAN.
- Aktiviere bei sensiblen Arbeiten zusätzlich dein VPN.
- Prüfe weiterhin HTTPS-Verbindungen.
- Aktiviere MFA für wichtige Benutzerkonten.
- Halte Notebook und Smartphone aktuell.
Dadurch entsteht ein mehrschichtiges Sicherheitskonzept.
Praxis-Tipp: Ein VPN sollte nicht deine einzige Schutzmaßnahme sein. Kombinationen aus Updates, MFA, HTTPS, Firewall und sicheren Passwörtern sind wesentlich effektiver.
VPN im Homeoffice und Unternehmen
Im Unternehmensumfeld besitzt VPN eine andere Bedeutung als bei privaten VPN-Diensten.
Hier geht es meistens nicht darum, die öffentliche IP-Adresse zu verbergen.
Stattdessen soll ein sicherer Zugriff auf Unternehmensressourcen entstehen.
Ein Mitarbeiter arbeitet beispielsweise zu Hause mit einem Firmen-Notebook.
Über einen VPN-Client verbindet er sich mit dem Unternehmensnetzwerk.
Anschließend kann er auf freigegebene interne Ressourcen zugreifen.
Warum klassische Firmen-VPNs Probleme verursachen können
Traditionelle VPN-Modelle basieren häufig auf einem relativ einfachen Prinzip:
VPN erfolgreich verbunden = Benutzer befindet sich im vertrauenswürdigen Netzwerk.
Genau dieses Modell wird zunehmend hinterfragt.
Wird beispielsweise ein Benutzerkonto kompromittiert, kann ein Angreifer unter Umständen weitreichenden Netzwerkzugriff erhalten.
Zusätzlich können Fehlkonfigurationen bei Remote-Access-Systemen erhebliche Risiken verursachen.
CISA empfiehlt Unternehmen deshalb, moderne Ansätze wie Zero Trust, Secure Service Edge und Secure Access Service Edge zu berücksichtigen.
VPN oder Zero Trust?
Zero Trust bedeutet vereinfacht:
Vertraue keinem Benutzer oder Gerät automatisch nur aufgrund seines Netzwerkstandorts.
Jeder Zugriff sollte geprüft werden.
Dabei können unter anderem folgende Faktoren berücksichtigt werden:
- Identität des Benutzers
- verwendetes Gerät
- Gerätezustand
- Standort
- gewünschte Ressource
- Zugriffsrechte
- MFA
- Sicherheitsrichtlinien
- auffälliges Verhalten
NIST beschreibt Zero Trust als Sicherheitsansatz, bei dem Benutzer oder Geräte nicht allein aufgrund ihres Netzwerkstandorts automatisch Vertrauen erhalten.
Bedeutet Zero Trust das Ende von VPN?
Nein.
VPN und Zero Trust schließen sich nicht automatisch aus.
VPN-Technologien können weiterhin Bestandteil moderner Sicherheitsarchitekturen sein.
Der entscheidende Unterschied liegt im Sicherheitsmodell.
Beim klassischen VPN erhält ein Benutzer häufig Zugang zu einem größeren Netzwerkbereich.
Zero Trust versucht hingegen, Zugriff möglichst gezielt auf benötigte Ressourcen zu begrenzen.
NIST veröffentlichte 2025 beispielsweise einen umfangreichen Leitfaden mit 19 beispielhaften Zero-Trust-Architekturen. Das zeigt, wie stark sich Unternehmensnetzwerke in Richtung identitätsbasierter Sicherheitsmodelle entwickeln.
Für Unternehmen lautet die Frage deshalb zunehmend nicht:
„VPN oder kein VPN?“
Sondern:
„Wie integrieren wir sicheren Remote-Zugriff in unsere gesamte Zero-Trust-Strategie?“
Vorteile und Nachteile eines VPN
VPN-Technologien bieten weiterhin deutliche Vorteile. Gleichzeitig solltest du ihre Grenzen kennen.
| Vorteile | Nachteile |
| verschlüsselter VPN-Tunnel | möglicher Geschwindigkeitsverlust |
| öffentliche IP wird verborgen | Vertrauen verschiebt sich zum VPN-Betreiber |
| gut für fremde Netzwerke | schützt nicht vor Phishing |
| Remote-Zugriff möglich | schützt nicht automatisch vor Malware |
| Zugriff auf private Netzwerke | schlechte Anbieter können Datenschutzrisiko sein |
| flexibel für Homeoffice | Fehlkonfigurationen möglich |
| verschiedene moderne Protokolle | zusätzliche Software oder Konfiguration nötig |
Damit hängt die Bewertung stark vom Einsatzzweck ab.
Für einen Administrator, der unterwegs auf sein Heimnetz zugreifen möchte, kann VPN äußerst wertvoll sein.
Für jemanden, der ausschließlich zu Hause YouTube und Nachrichtenseiten besucht, ist ein kommerzielles VPN hingegen nicht zwingend erforderlich.
VPN richtig einsetzen: Schritt-für-Schritt
Wenn du dich für ein VPN entscheidest, solltest du strukturiert vorgehen.
Schritt 1: Einsatzzweck festlegen
Frage dich zuerst, warum du ein VPN benötigst.
Mögliche Gründe sind:
- öffentliches WLAN
- Zugriff auf Heimnetz
- Remote-Arbeit
- mehr Privatsphäre
- Zugriff auf interne Server
Dadurch lässt sich anschließend die passende Lösung auswählen.
Schritt 2: Anbieter oder eigene Lösung auswählen
Für Privatsphäre im Internet benötigst du normalerweise einen externen VPN-Dienst.
Für den Zugriff auf dein Heimnetz kannst du hingegen einen eigenen VPN-Server betreiben.
Viele moderne Router unterstützen entsprechende Funktionen bereits.
Alternativ eignen sich beispielsweise Linux-Systeme mit WireGuard.
Schritt 3: Modernes VPN-Protokoll verwenden
Verwende möglichst aktuelle und etablierte Protokolle.
WireGuard ist beispielsweise für seine vergleichsweise schlanke Architektur und gute Performance bekannt.
Auch OpenVPN und IPsec werden weiterhin eingesetzt.
Veraltete Technologien solltest du dagegen vermeiden.
Schritt 4: Kill Switch prüfen
Viele VPN-Clients bieten einen sogenannten Kill Switch.
Dieser unterbricht den Netzwerkzugriff, wenn die VPN-Verbindung unerwartet abbricht.
Dadurch verhindert der Client, dass der Datenverkehr plötzlich über die normale Verbindung weiterläuft.
Das ist besonders sinnvoll, wenn der VPN-Tunnel dauerhaft erforderlich ist.
Schritt 5: DNS-Konfiguration kontrollieren
Auch DNS-Anfragen spielen beim Datenschutz eine Rolle.
DNS übersetzt Domainnamen wie lumio-studios.de in IP-Adressen.
Prüfe deshalb, welchen DNS-Server dein VPN verwendet und ob DNS-Anfragen wie vorgesehen durch die VPN-Konfiguration geleitet werden.
Schritt 6: VPN regelmäßig aktualisieren
VPN-Software ist sicherheitsrelevante Software.
Installiere deshalb Updates zeitnah.
Das gilt insbesondere für:
- VPN-Clients
- VPN-Gateways
- Router
- Firewalls
- Server
- Betriebssysteme
Gerade öffentlich erreichbare VPN-Gateways sollten Unternehmen konsequent überwachen und aktualisieren.
Tipps und Best Practices
Ein VPN funktioniert am besten als Teil eines mehrschichtigen Sicherheitskonzepts.
Folgende Maßnahmen haben sich deshalb bewährt:
- moderne VPN-Protokolle verwenden
- VPN-Software aktuell halten
- MFA für VPN-Zugänge aktivieren
- starke und einzigartige Passwörter verwenden
- Zugriffsrechte minimieren
- nicht benötigte VPN-Konten deaktivieren
- Logs regelmäßig kontrollieren
- VPN-Gateways überwachen
- HTTPS weiterhin beachten
- Geräte aktuell halten
- Firewall aktivieren
- öffentliche WLAN-Netze bewusst auswählen
Merke: Ein VPN ist eine zusätzliche Sicherheitsschicht. Es ersetzt kein vollständiges Sicherheitskonzept.
Häufige Fehler beim Einsatz eines VPN
VPN-Werbung vermittelt teilweise den Eindruck, dass ein Klick auf „Verbinden“ sämtliche Datenschutz- und Sicherheitsprobleme löst.
Das stimmt nicht.
Fehler 1: „Mit VPN bin ich anonym“
Ein VPN erhöht deine Privatsphäre. Vollständige Anonymität garantiert es jedoch nicht.
Webseiten können dich weiterhin über Benutzerkonten, Cookies oder andere Tracking-Verfahren erkennen.
Wenn du dich beispielsweise bei Google anmeldest, weiß Google selbstverständlich weiterhin, welches Konto du verwendest.
Fehler 2: Kostenloses VPN ohne Prüfung verwenden
Ein VPN-Betreiber befindet sich an einer sensiblen Stelle deiner Netzwerkverbindung.
Deshalb solltest du dessen Geschäftsmodell und Datenschutzrichtlinien prüfen.
Ein unbekannter kostenloser Dienst kann problematischer sein als die ursprüngliche Verbindung.
Fehler 3: VPN mit Virenschutz verwechseln
Ein klassisches VPN erkennt nicht automatisch jede Schadsoftware.
Dafür benötigst du andere Sicherheitsmechanismen.
Fehler 4: MFA vergessen
Besonders bei Firmen-VPNs sollte eine gestohlene Kombination aus Benutzername und Passwort nicht ausreichen.
MFA bietet eine zusätzliche Schutzschicht.
Fehler 5: VPN-Server nicht aktualisieren
Ein öffentlich erreichbarer VPN-Dienst ist ein attraktives Angriffsziel.
Sicherheitsupdates sollten deshalb schnell installiert werden.
Fazit: VPN erklärt – sinnvoll, aber kein Pflichtprogramm für jeden
VPN erklärt bedeutet 2026 vor allem, zwischen Marketing und tatsächlichem Nutzen zu unterscheiden.
Ein VPN ist nicht überflüssig.
Allerdings benötigt auch nicht jeder Nutzer permanent einen kommerziellen VPN-Dienst.
Besonders sinnvoll bleibt VPN beim Zugriff auf private Netzwerke, bei Remote-Arbeit und als zusätzliche Schutzschicht in nicht vertrauenswürdigen Netzwerken.
Gleichzeitig hat HTTPS viele Risiken reduziert, die früher häufig als Hauptargument für VPN-Dienste genannt wurden.
Ein VPN schützt außerdem nicht automatisch vor Phishing, Malware, schlechten Passwörtern oder kompromittierten Benutzerkonten.
Unternehmen sollten zusätzlich berücksichtigen, dass sich moderne Sicherheitsarchitekturen zunehmend in Richtung Zero Trust, SSE und SASE entwickeln.
Die entscheidende Frage lautet deshalb nicht, ob VPN grundsätzlich gut oder schlecht ist. Entscheidend ist, welches Problem du damit lösen möchtest.
Für den richtigen Anwendungsfall bleibt ein VPN auch 2026 ein leistungsfähiges Werkzeug.
FAQ – Häufige Fragen zu VPN
Braucht man 2026 überhaupt noch ein VPN?
Nicht jeder benötigt dauerhaft ein VPN. Für öffentliche Netzwerke, Remote-Arbeit, Heimnetz-Zugriffe und bestimmte Datenschutzanforderungen bleibt VPN jedoch sinnvoll. HTTPS allein ersetzt nicht sämtliche Funktionen eines VPN.
VPN erklärt: Was macht ein VPN eigentlich?
Ein VPN erstellt einen verschlüsselten Tunnel zwischen deinem Gerät und einem VPN-Server. Internetdienste sehen anschließend normalerweise die öffentliche IP-Adresse dieses Servers statt deiner ursprünglichen Anschluss-IP.
Macht ein VPN mich vollständig anonym?
Nein. Webseiten können dich weiterhin über Benutzerkonten, Cookies, Browser-Fingerprinting und andere Methoden erkennen. Ein VPN erhöht die Privatsphäre, garantiert jedoch keine vollständige Anonymität.
Brauche ich ein VPN für Online-Banking?
Ein VPN ist für Online-Banking über eine korrekt verschlüsselte HTTPS-Verbindung nicht grundsätzlich erforderlich. Nutzt du jedoch ein fremdes Netzwerk, kann ein VPN eine zusätzliche Sicherheitsschicht darstellen.
Brauche ich zu Hause ein VPN?
Für normales Surfen im eigenen Netzwerk ist ein VPN meistens optional. Möchtest du jedoch von unterwegs sicher auf dein Heimnetz, NAS oder einen Server zugreifen, kann ein eigenes VPN sehr sinnvoll sein.
Schützt ein VPN vor Hackern?
Diese Aussage wäre zu allgemein. Ein VPN schützt bestimmte Netzwerkverbindungen durch Verschlüsselung. Es verhindert jedoch nicht automatisch Phishing, Schadsoftware, Sicherheitslücken oder gestohlene Zugangsdaten.
Was ist besser: VPN oder Zero Trust?
Die Technologien erfüllen unterschiedliche Aufgaben. Zero Trust beschreibt ein umfassenderes Sicherheitsmodell. VPN ist dagegen eine Technologie für geschützte Netzwerkverbindungen. Unternehmen können beide Ansätze miteinander kombinieren.
Ist WireGuard besser als OpenVPN?
WireGuard besitzt eine vergleichsweise schlanke Architektur und bietet häufig eine sehr gute Performance. OpenVPN ist dagegen seit vielen Jahren etabliert und sehr flexibel. Welche Lösung besser passt, hängt von Infrastruktur und Anforderungen ab.
Zusammenfassende Checkliste
Bevor du ein VPN einsetzt, solltest du folgende Punkte prüfen:
- ✓ Einsatzzweck festgelegt
- ✓ seriösen VPN-Anbieter ausgewählt
- ✓ modernes VPN-Protokoll aktiviert
- ✓ VPN-Client aktuell
- ✓ Betriebssystem aktuell
- ✓ MFA aktiviert, wenn verfügbar
- ✓ Kill Switch geprüft
- ✓ DNS-Konfiguration kontrolliert
- ✓ HTTPS wird weiterhin verwendet
- ✓ starke Passwörter eingerichtet
- ✓ öffentliche WLAN-Netze werden bewusst genutzt
- ✓ VPN nicht mit Virenschutz verwechselt
- ✓ Datenschutzrichtlinie des Anbieters geprüft
- ✓ Unternehmenszugriffe nach Minimalprinzip vergeben
- ✓ Zero-Trust-Ansatz für Unternehmensumgebungen geprüft
Empfehlung zum Weiterlesen
Wie sicher ist dein Internetzugang wirklich?
Ein VPN kann eine wichtige zusätzliche Schutzschicht sein. Es ist jedoch nur ein Teil moderner IT-Sicherheit.
Auf Lumio Studios findest du weitere praxisnahe Anleitungen zu IT-Sicherheit, Netzwerken, Linux, Windows und Datenschutz.
Tipp: Lies als Nächstes unseren Ratgeber zur sicheren Router-Konfiguration und prüfe Schritt für Schritt die Sicherheit deines Heimnetzwerks.
Interne Verlinkungsvorschläge
Externe Quellen und weiterführende Informationen
Für eine fachliche Vertiefung eignen sich insbesondere folgende seriöse Quellen:
National Institute of Standards and Technology (NIST)
NIST SP 800-207 – Zero Trust Architecture
NIST SP 800-207 beschreibt die Grundlagen einer Zero-Trust-Architektur. Der Leitfaden erklärt unter anderem, warum Benutzer und Geräte nicht allein aufgrund ihres Netzwerkstandorts automatisch als vertrauenswürdig gelten sollten.
Quelle:
https://csrc.nist.gov/pubs/sp/800/207/final
NIST – Implementing a Zero Trust Architecture
NIST SP 1800-35 – Implementing a Zero Trust Architecture
Der 2025 veröffentlichte Praxisleitfaden zeigt, wie Unternehmen Zero-Trust-Architekturen praktisch umsetzen können. Gemeinsam mit 24 Partnern entwickelte das NIST dafür 19 beispielhafte Implementierungen für unterschiedliche Anwendungsszenarien.
Quelle:
https://csrc.nist.gov/pubs/sp/1800/35/final
Cybersecurity and Infrastructure Security Agency (CISA)
Modern Approaches to Network Access Security
CISA beschäftigt sich mit Sicherheitsrisiken klassischer Remote-Access- und VPN-Infrastrukturen. Die Behörde empfiehlt Unternehmen, moderne Sicherheitskonzepte wie Zero Trust, Secure Service Edge (SSE) und Secure Access Service Edge (SASE) zu berücksichtigen.
Cloudflare Learning Center
Was ist ein VPN?
Das Cloudflare Learning Center erklärt verständlich, wie ein Virtual Private Network funktioniert, wie ein verschlüsselter VPN-Tunnel aufgebaut wird und für welche Anwendungsfälle VPN-Technologien eingesetzt werden.
Quelle:
https://www.cloudflare.com/de-de/learning/access-management/what-is-a-vpn/
Cloudflare – VPN-Sicherheit
Als zusätzliche Quelle bietet Cloudflare einen ausführlichen Überblick über VPN-Sicherheit. Der Artikel behandelt den Schutz von Daten, Zugriffskontrollen sowie mögliche Nachteile klassischer VPN-Lösungen in Unternehmen.
Quelle:
https://www.cloudflare.com/de-de/learning/access-management/vpn-security/
