
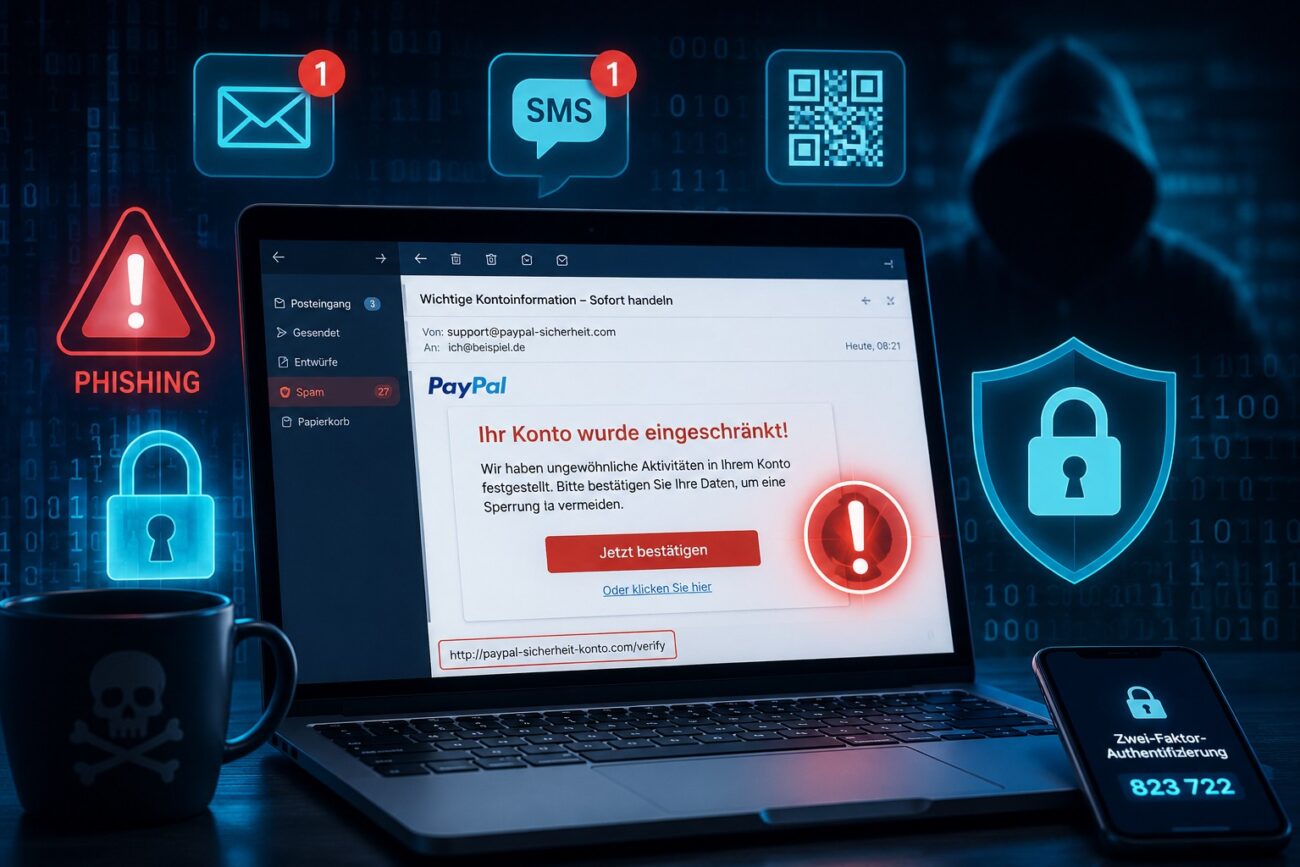
Wer heute das Internet nutzt, sollte unbedingt lernen, Phishing zu erkennen. Cyberkriminelle entwickeln ihre Methoden ständig weiter und nutzen moderne Technologien wie Künstliche Intelligenz, Deepfakes und automatisierte Angriffssysteme, um ihre Opfer zu täuschen. Während früher schlecht formulierte Spam-Mails leicht zu erkennen waren, wirken heutige Betrugsversuche oft täuschend echt.
Phishing gehört weltweit zu den häufigsten Ursachen für Datendiebstahl, Kontoübernahmen und finanzielle Schäden. Dabei versuchen Angreifer, vertrauliche Informationen wie Passwörter, Kreditkartendaten, Bankzugänge oder persönliche Daten zu stehlen. Die Angriffe erfolgen längst nicht mehr nur per E-Mail. Auch SMS, Messenger-Dienste, soziale Netzwerke und sogar Telefonanrufe werden gezielt für Betrugsversuche eingesetzt.
Besonders gefährlich ist, dass Phishing-Angriffe oft auf Emotionen setzen. Angst, Zeitdruck, Neugier oder vermeintliche Gewinne sollen Nutzer zu schnellen Entscheidungen verleiten. Genau deshalb fallen jedes Jahr Millionen Menschen auf solche Betrugsmaschen herein.
In diesem Artikel erfahren Sie, wie Sie Phishing erkennen, welche Betrugsmaschen aktuell besonders verbreitet sind und welche Schutzmaßnahmen im Jahr 2026 wirklich funktionieren.
Was ist Phishing
Phishing bezeichnet den Versuch, Nutzer durch Täuschung zur Preisgabe sensibler Informationen zu bewegen.
Das Wort setzt sich aus den englischen Begriffen „Password“ und „Fishing“ zusammen. Kriminelle „angeln“ nach wertvollen Daten.
Ziel eines Phishing-Angriffs kann sein:
- Diebstahl von Passwörtern
- Zugriff auf Online-Banking
- Kreditkartenbetrug
- Übernahme von Social-Media-Konten
- Identitätsdiebstahl
- Verbreitung von Schadsoftware
Phishing-Angriffe können sowohl Privatpersonen als auch Unternehmen treffen.
Warum Phishing immer gefährlicher wird
Künstliche Intelligenz verbessert Betrugsversuche
Moderne KI-Tools ermöglichen es Angreifern, überzeugende Texte in nahezu perfektem Deutsch zu erstellen.
Früher waren Rechtschreibfehler ein typisches Warnsignal. Heute wirken viele Phishing-Nachrichten professionell und authentisch.
Deepfake-Technologien nehmen zu
Angreifer können mittlerweile Stimmen und Videos imitieren.
Beispielsweise erhalten Mitarbeiter einen Anruf, der scheinbar vom Geschäftsführer stammt und zur Überweisung von Geld auffordert.
Datenlecks liefern wertvolle Informationen
Durch große Datenpannen gelangen Kriminelle an persönliche Informationen.
Dadurch können Angriffe individuell angepasst werden und deutlich glaubwürdiger wirken.
Phishing erkennen: Die häufigsten Betrugsmaschen
E-Mail-Phishing
Der Klassiker unter den Betrugsversuchen.
Typische Beispiele:
- Paket konnte nicht zugestellt werden
- Konto wird gesperrt
- Passwort läuft ab
- Rechnung offen
- Sicherheitswarnung
Die Nachricht enthält meist einen Link zu einer gefälschten Webseite.
Smishing (SMS-Phishing)
Hier erfolgt der Angriff per SMS.
Beispiel:
„Ihr Paket konnte nicht zugestellt werden. Bitte bestätigen Sie Ihre Adresse.“
Der enthaltene Link führt auf eine Fake-Webseite.
Vishing (Telefon-Phishing)
Beim Vishing kontaktieren Betrüger ihre Opfer telefonisch.
Typische Rollen:
- Bankmitarbeiter
- Microsoft-Support
- Polizei
- Behörden
Ziel ist die Herausgabe sensibler Daten.
Social-Media-Phishing
Kriminelle nutzen Plattformen wie:
- X
Beliebt sind gefälschte Gewinnspiele, Fake-Profile oder Nachrichten von angeblichen Freunden.
Business-E-Mail-Compromise (BEC)
Besonders gefährlich für Unternehmen.
Hier geben sich Angreifer als Geschäftsführer, Lieferanten oder Geschäftspartner aus.
Oft werden Mitarbeiter zu Überweisungen oder Datenfreigaben aufgefordert.
QR-Code-Phishing (Quishing)
Eine zunehmende Betrugsmasche im Jahr 2026.
Anstatt eines Links enthält die Nachricht einen QR-Code.
Dieser führt zu gefälschten Webseiten oder Schadsoftware.
Phishing erkennen: Wichtige Warnsignale
| Warnsignal | Erklärung |
|---|---|
| Zeitdruck | Sofort handeln, sonst droht Sperrung |
| Drohungen | Konto wird geschlossen |
| Ungewöhnliche Absender | Fremde oder leicht veränderte Domains |
| Verdächtige Links | URL passt nicht zum Unternehmen |
| Dateianhänge | Unerwartete Dokumente |
| Persönliche Daten | Aufforderung zur Eingabe von Passwörtern |
| Schlechte Gestaltung | Unprofessionelles Layout |
| Grammatikfehler | Immer noch ein häufiges Merkmal |
Verdächtige Links prüfen
Bewegen Sie den Mauszeiger über einen Link.
Der tatsächliche Ziel-Link wird angezeigt.
Beispiel:
Echt:https://www.paypal.com
Gefälscht:https://paypal-konto-sicherheit-login.com
Absender genau kontrollieren
Kriminelle verwenden oft ähnlich aussehende Domains.
Beispiel:
Echt:support@amazon.de
Gefälscht:support@amaz0n-security.com
Das „o“ wurde durch eine Null ersetzt.
So überprüfen Sie verdächtige Nachrichten
Schritt 1: Ruhe bewahren
Phishing lebt von Emotionen.
Handeln Sie niemals unter Zeitdruck.
Schritt 2: Absender kontrollieren
Prüfen Sie:
- E-Mail-Adresse
- Domain
- Schreibweise
Schritt 3: Links nicht anklicken
Öffnen Sie die Webseite lieber direkt über den Browser.
Schritt 4: Anhänge vermeiden
Unbekannte Dateien niemals öffnen.
Besonders gefährlich:
- ZIP-Dateien
- EXE-Dateien
- Office-Dokumente mit Makros
Schritt 5: Offizielle Kontaktwege nutzen
Bei Unsicherheit direkt beim Unternehmen nachfragen.
Praxisbeispiele aus dem Alltag
Beispiel 1: Gefälschte DHL-Nachricht
Sie erhalten eine SMS:
„Ihr Paket konnte nicht zugestellt werden. Bitte zahlen Sie 1,99 € Versandkosten.“
Nach dem Klick werden Kreditkartendaten abgefragt.
Beispiel 2: Fake-Microsoft-Support
Ein Pop-up erscheint:
„Ihr Computer wurde gehackt. Rufen Sie sofort diese Nummer an.“
Der Anruf landet bei Betrügern.
Beispiel 3: Bankkonto gesperrt
Eine E-Mail behauptet:
„Ihr Online-Banking wurde deaktiviert.“
Der Link führt zu einer täuschend echten Kopie der Bank-Webseite.
Beispiel 4: LinkedIn-Nachricht
Ein vermeintlicher Recruiter sendet einen Anhang.
Die Datei installiert Schadsoftware.
Schutzmaßnahmen gegen Phishing
Zwei-Faktor-Authentifizierung aktivieren
Selbst wenn ein Passwort gestohlen wird, benötigen Angreifer einen zweiten Faktor.
Geeignete Methoden:
- Authenticator-App
- Sicherheitsschlüssel
- Passkeys
Passwort-Manager verwenden
Passwort-Manager erkennen oft gefälschte Webseiten.
Sie tragen Zugangsdaten nur auf der korrekten Webseite ein.
Betriebssystem aktuell halten
Updates schließen Sicherheitslücken.
Aktualisieren Sie:
- Windows
- Linux
- macOS
- Browser
- Smartphone
Sicherheitssoftware nutzen
Moderne Schutzprogramme erkennen viele Phishing-Seiten automatisch.
Mitarbeiter schulen
Unternehmen sollten regelmäßig Awareness-Trainings durchführen.
Menschen bleiben das wichtigste Ziel von Angreifern.
Phishing erkennen bei KI-gestützten Angriffen
Personalisierte Nachrichten
KI analysiert öffentlich verfügbare Informationen.
Dadurch wirken Nachrichten deutlich glaubwürdiger.
Gefälschte Stimmen
Voice-Cloning wird zunehmend eingesetzt.
Angreifer imitieren Familienmitglieder oder Vorgesetzte.
Deepfake-Videos
Videoanrufe können mittlerweile manipuliert werden.
Besonders bei finanziellen Freigaben sollten zusätzliche Sicherheitsprüfungen erfolgen.
Vorteile und Nachteile moderner Schutzmaßnahmen
| Maßnahme | Vorteile | Nachteile |
| 2FA | Hohe Sicherheit | Zusätzlicher Schritt |
| Passwort-Manager | Komfortabel | Einrichtung erforderlich |
| Sicherheitsschlüssel | Sehr sicher | Anschaffungskosten |
| Awareness-Training | Nachhaltig | Regelmäßige Wiederholung nötig |
| Sicherheitssoftware | Automatischer Schutz | Nicht perfekt |
Häufige Fehler
Viele erfolgreiche Angriffe entstehen durch vermeidbare Fehler.
Die häufigsten Fehler
- Links ungeprüft anklicken
- Gleiches Passwort mehrfach nutzen
- Keine Zwei-Faktor-Authentifizierung verwenden
- Updates ignorieren
- Sicherheitswarnungen deaktivieren
- Dateien unbekannter Herkunft öffnen
- Telefonnummern aus verdächtigen Nachrichten anrufen
- Zu schnelles Handeln unter Druck
Fazit
Phishing gehört auch 2026 zu den größten Gefahren im Internet. Die Methoden werden immer professioneller und nutzen zunehmend Künstliche Intelligenz, Deepfakes und personalisierte Inhalte. Deshalb reicht es nicht mehr aus, nur auf offensichtliche Rechtschreibfehler zu achten.
Wer Phishing erkennen möchte, sollte verdächtige Nachrichten kritisch hinterfragen, Links sorgfältig prüfen und niemals vertrauliche Daten über unbekannte Webseiten eingeben. Die Kombination aus gesundem Misstrauen, Zwei-Faktor-Authentifizierung, Passwort-Managern und regelmäßigen Sicherheitsupdates bietet den besten Schutz.
Je besser Nutzer über aktuelle Betrugsmaschen informiert sind, desto geringer ist die Wahrscheinlichkeit, Opfer eines Cyberangriffs zu werden.
FAQ
Was ist Phishing einfach erklärt?
Phishing ist ein Betrugsversuch, bei dem Kriminelle versuchen, persönliche Daten oder Passwörter durch Täuschung zu stehlen.
Wie erkenne ich eine Phishing-Mail?
Typische Merkmale sind Zeitdruck, ungewöhnliche Absender, verdächtige Links und Aufforderungen zur Eingabe sensibler Daten.
Was soll ich tun, wenn ich auf einen Phishing-Link geklickt habe?
Ändern Sie sofort betroffene Passwörter, aktivieren Sie 2FA und überprüfen Sie Ihr Gerät mit einer Sicherheitssoftware.
Sind SMS-Nachrichten ebenfalls gefährlich?
Ja. Smishing-Angriffe per SMS nehmen seit Jahren zu und wirken oft sehr glaubwürdig.
Kann ein Passwort-Manager vor Phishing schützen?
Ja. Viele Passwort-Manager erkennen gefälschte Webseiten und füllen Zugangsdaten dort nicht automatisch aus.
Welche Rolle spielt KI bei Phishing?
KI ermöglicht personalisierte Nachrichten, perfekte Sprache und sogar gefälschte Stimmen oder Videos.
Empfehlung zum Weiterlesen
Möchten Sie Ihre digitale Sicherheit verbessern? Entdecken Sie weitere Ratgeber auf Lumio Studios zu Passwortsicherheit, Zwei-Faktor-Authentifizierung und Schutz vor Cyberangriffen.
Interne Verlinkungsvorschläge
- Passwortsicherheit 2026: So erstellst du wirklich sichere Passwörter
- WordPress installieren: Die komplette Schritt-für-Schritt-Anleitung
- Linux-Server mieten oder selbst betreiben? Vor- und Nachteile im Vergleich 2026
- Die besten KI-Apps für den Alltag 2026
- Die besten kostenlosen Programme für Windows 11 im Jahr 2026
Externe Quellen
- BSI – Bundesamt für Sicherheit in der Informationstechnik
- BSI Bürger-CERT
- European Union Agency for Cybersecurity (ENISA)
- OWASP Foundation
- NIST Cybersecurity Framework
Zusammenfassende Checkliste
☐ Absenderadresse prüfen
☐ Links vor dem Anklicken kontrollieren
☐ Keine unbekannten Anhänge öffnen
☐ Zwei-Faktor-Authentifizierung aktivieren
☐ Passwort-Manager verwenden
☐ Betriebssystem aktuell halten
☐ Sicherheitssoftware einsetzen
☐ Keine sensiblen Daten per E-Mail versenden
☐ QR-Codes kritisch prüfen
☐ Bei Unsicherheit direkt beim Anbieter nachfragen
