
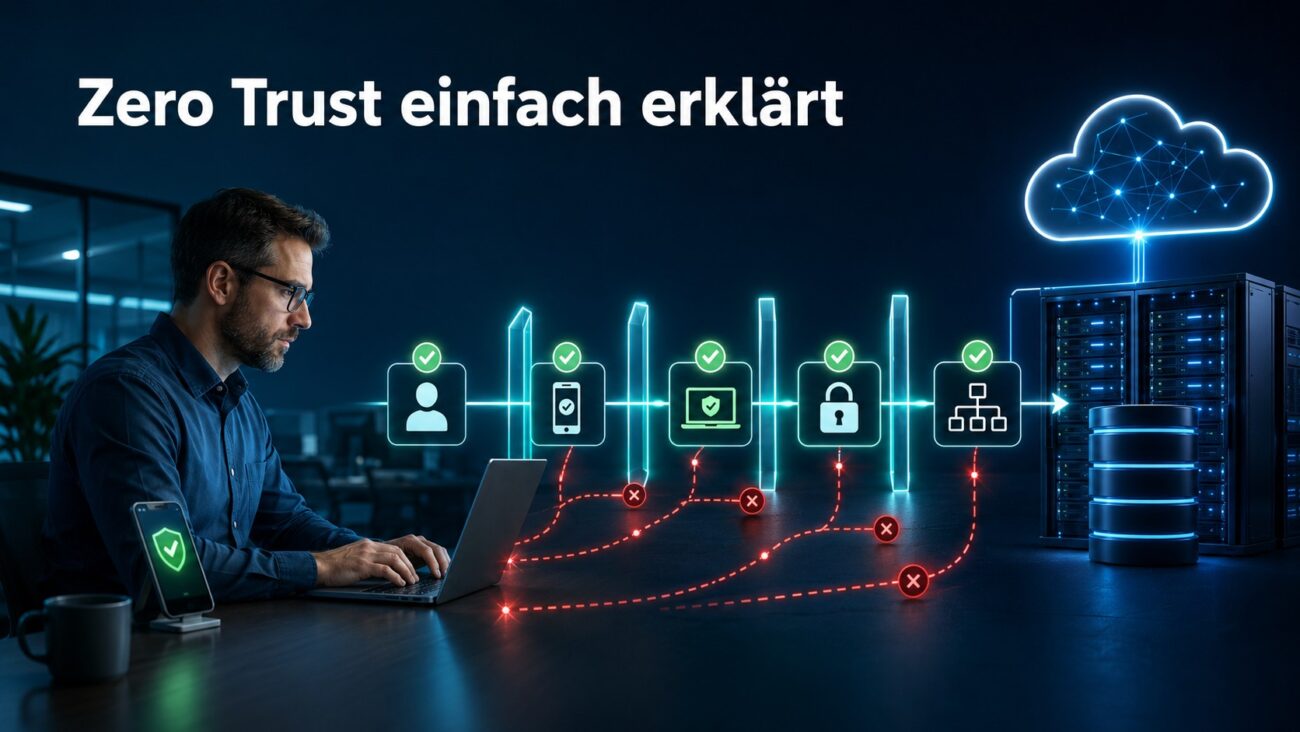
Zero Trust einfach erklärt bedeutet: Kein Benutzer, Gerät oder Dienst erhält allein wegen seines Standorts automatisch Vertrauen. Stattdessen prüft das System jeden Zugriff anhand klarer Regeln. Dazu gehören Identität, Gerätezustand, Zielressource, Standort und aktuelles Risiko.
Klassische Sicherheitsmodelle behandeln das Firmennetz oft wie eine Burg. Die Firewall bildet dabei die Mauer. Wer sich innerhalb der Mauer befindet, genießt häufig weitreichendes Vertrauen. Dieses Modell passt jedoch kaum noch zu modernen IT-Umgebungen. Mitarbeitende arbeiten im Homeoffice, Anwendungen liegen in mehreren Clouds und externe Dienstleister greifen auf interne Systeme zu. Gleichzeitig verbinden sich private oder mobile Geräte mit Geschäftsdaten.
Zero Trust verlagert den Schutz deshalb vom Netzwerk zur einzelnen Ressource. Jeder Zugriff muss erlaubt, angemessen und nachvollziehbar sein. Das gilt auch innerhalb des lokalen Netzes. Unternehmen reduzieren dadurch die Angriffsfläche und begrenzen den möglichen Schaden gestohlener Konten.
Dennoch ersetzt Zero Trust weder Backups noch Updates oder Sicherheitsbewusstsein. Vielmehr verbindet das Konzept vorhandene Schutzmaßnahmen zu einer durchgängigen Strategie.
Kurz erklärt
Was ist das Thema? Zero Trust ist ein Sicherheitsmodell ohne automatisches Vertrauen.
Warum ist es wichtig? Es schützt verteilte IT vor kompromittierten Konten und Geräten.
Wer profitiert davon? Unternehmen, Behörden, Administratoren, Cloud-Nutzer und hybride Teams.
Das Wichtigste in 30 Sekunden
- Jeder Zugriff wird geprüft.
- Rechte folgen dem Minimalprinzip.
- Identität und Gerätezustand zählen gemeinsam.
- Netzwerke und Anwendungen werden segmentiert.
- Protokolle liefern Kontext für neue Entscheidungen.
Was bedeutet Zero Trust einfach erklärt?
Zero Trust bedeutet wörtlich „null Vertrauen“. Die Formulierung wirkt zunächst hart. Gemeint ist jedoch kein menschliches Misstrauen. Vielmehr geht es um den Verzicht auf implizites technisches Vertrauen.
Nach dem NIST-Standard SP 800-207 reicht die Position im internen Netzwerk nicht als Vertrauensbeweis aus. Auch der Besitz eines firmeneigenen Geräts genügt allein nicht. Authentifizierung und Autorisierung erfolgen, bevor eine Verbindung zu einer geschützten Ressource entsteht.
Eine passende Kurzform lautet: Never trust, always verify. Auf Deutsch bedeutet das: Vertraue keinem Zugriff automatisch, sondern überprüfe ihn.
Zusätzlich gilt das Prinzip Assume breach. Verantwortliche planen also so, als könnte ein Konto, Endgerät oder Teilnetz bereits kompromittiert sein. Dadurch richten sie Kontrollen so aus, dass Angreifer sich nicht frei ausbreiten können.
Zero Trust ist daher kein bestimmtes Produkt. Es ist auch keine einzelne Softwarelizenz. Vielmehr handelt es sich um eine Architektur und eine langfristige Sicherheitsstrategie.
Dabei greifen mehrere Sicherheitsbereiche ineinander:
- Identitätsmanagement
- Mehrfaktor-Authentifizierung
- Endgeräteschutz
- Berechtigungsmanagement
- Netzwerksegmentierung
- Verschlüsselung
- Protokollierung
- Automatisierte Risikoanalyse
Erst das Zusammenspiel dieser Bereiche ergibt eine wirksame Zero-Trust-Architektur.
Zero Trust einfach erklärt mit einer Analogie
Stellen Sie sich ein modernes Bürogebäude vor. Ein klassisches Sicherheitsmodell kontrolliert Personen hauptsächlich am Eingang. Wer die Eingangstür passiert, kann danach möglicherweise viele Räume betreten.
Bei Zero Trust besitzt dagegen jeder wichtige Raum eine eigene Zugangskontrolle. Das System prüft Ausweis, Berechtigung und Situation erneut. Für den Serverraum gelten strengere Regeln als für die Kantine.
Zudem verliert ein gesperrter Ausweis sofort seine Wirkung. Eine Person darf außerdem nur die Räume betreten, die sie für ihre Arbeit benötigt.
Genau so schützt Zero Trust digitale Anwendungen, Datenbanken, Server und Verwaltungsoberflächen.
Warum klassische Netzwerksicherheit nicht mehr ausreicht
Die traditionelle Perimeter-Sicherheit trennt ein vertrauenswürdiges internes Netz vom unsicheren Internet. Firewalls und VPN-Gateways kontrollieren den Übergang. Dieses Vorgehen bleibt wichtig, reicht allein jedoch nicht mehr aus.
Moderne IT-Umgebungen besitzen kaum noch eine eindeutige Außengrenze. Unternehmen nutzen Microsoft 365, SaaS-Anwendungen, externe Rechenzentren und Cloud-Plattformen.
Außerdem arbeiten Beschäftigte unterwegs oder im Homeoffice. Smartphones, Notebooks, Server, Container und Dienstkonten kommunizieren ebenfalls miteinander.
Dadurch befinden sich Anwendungen und Daten nicht mehr ausschließlich im eigenen Firmennetz.
Erbeuten Angreifer gültige VPN-Zugangsdaten, wirken sie im klassischen Modell oft wie interne Benutzer. Danach versuchen sie, weitere Systeme zu erreichen. Dieses seitliche Ausbreiten innerhalb eines Netzwerks heißt Lateral Movement.
Weitreichende Berechtigungen und flache Netzwerke erleichtern solche Angriffe zusätzlich. Ein kompromittiertes Benutzerkonto kann dadurch Zugriff auf zahlreiche Systeme erhalten.
Zero Trust setzt daher näher an den Daten und Anwendungen an. Eine erfolgreiche Anmeldung öffnet nicht automatisch das gesamte Firmennetz. Stattdessen erhält der Benutzer nur Zugriff auf die benötigte Ressource.
Die amerikanische Sicherheitsbehörde CISA strukturiert Zero Trust über fünf zentrale Säulen:
- Identitäten
- Geräte
- Netzwerke
- Anwendungen
- Daten
Sichtbarkeit, Analyse, Automatisierung und Governance wirken dabei übergreifend.
Die wichtigsten Prinzipien von Zero Trust
Eine belastbare Zero-Trust-Strategie stützt sich auf mehrere Prinzipien. Erst ihr Zusammenspiel erzeugt den gewünschten Schutz.
Eine isolierte MFA-Einführung macht daher noch keine vollständige Zero-Trust-Architektur.
Jeden Zugriff eindeutig prüfen
Das System authentifiziert Menschen und technische Identitäten. Anschließend entscheidet es über die konkrete Zugriffsanfrage.
Dabei fließen mehrere Signale in die Entscheidung ein:
- Benutzerkonto
- Benutzerrolle
- verwendetes Gerät
- Gerätezustand
- Standort
- Uhrzeit
- Zielanwendung
- Sensibilität der Daten
- aktuelles Sicherheitsrisiko
Eine Anmeldung aus Deutschland mit einem verwalteten Notebook kann beispielsweise zulässig sein. Derselbe Zugriff von einem unbekannten Gerät und einem ungewöhnlichen Land löst hingegen eine Zusatzprüfung oder Sperre aus.
Diese risikobasierte Zugriffsentscheidung nennt sich Conditional Access. Der Begriff bedeutet auf Deutsch „bedingter Zugriff“.
Nur erforderliche Rechte vergeben
Das Least-Privilege-Prinzip begrenzt Berechtigungen auf das notwendige Minimum.
Ein Redakteur benötigt beispielsweise Zugriff auf WordPress-Beiträge. Er braucht jedoch weder die Serverkonsole noch die Kundendatenbank.
Außerdem sollten privilegierte Rechte zeitlich begrenzt sein. Administratoren aktivieren diese Rechte nur für eine konkrete Aufgabe.
Dieses Verfahren wird häufig als Just-in-Time-Zugriff bezeichnet. Nach Ablauf der festgelegten Zeit entzieht das System die zusätzlichen Berechtigungen automatisch.
Somit sinkt das Risiko dauerhaft aktiver Administratorkonten.
Von einem möglichen Einbruch ausgehen
Zero Trust plant mit einem bereits eingetretenen Sicherheitsvorfall. Deshalb begrenzt die Architektur erlaubte Kommunikationswege und überwacht ungewöhnliches Verhalten.
Eine kompromittierte Arbeitsstation darf nicht automatisch jeden Server erreichen. Stattdessen erhält sie nur Zugriff auf die tatsächlich benötigten Systeme.
Die sogenannte Mikrosegmentierung trennt Systeme und Arbeitslasten in kleine Sicherheitsbereiche. Ein Angriff kann sich dadurch nicht so leicht im gesamten Netzwerk ausbreiten.
Außerdem verschlüsseln Unternehmen Daten während der Übertragung und möglichst auch bei der Speicherung. Backups bleiben zusätzlich getrennt und geschützt.
Kontinuierlich bewerten
Eine einmalige Anmeldung reicht bei Zero Trust nicht für unbegrenztes Vertrauen. Risiken können sich während einer laufenden Sitzung verändern.
Vielleicht verliert ein Gerät seinen sicheren Status. Möglicherweise wird eine Sicherheitssoftware deaktiviert. Außerdem kann ein Benutzerkonto plötzlich ungewöhnliche Aktionen ausführen.
Deshalb sammeln Zero-Trust-Systeme laufend Sicherheitssignale. SIEM- und XDR-Plattformen werten Protokolle aus und erkennen auffällige Vorgänge.
Bei erhöhtem Risiko kann das System:
- eine erneute Anmeldung verlangen,
- eine zusätzliche MFA-Abfrage starten,
- den Zugriff einschränken,
- Berechtigungen entziehen,
- das Gerät isolieren,
- oder die Sitzung vollständig beenden.
So funktioniert eine Zero-Trust-Architektur
NIST trennt die Entscheidung über einen Zugriff von seiner technischen Durchsetzung. Diese Unterscheidung macht das Modell leichter verständlich.
Vor einem Zugriff stellt ein Benutzer, Gerät oder Dienst eine Anfrage. Eine Richtlinienlogik bewertet anschließend Identität, Ziel, Kontext und Risiko.
Ein technischer Kontrollpunkt setzt die Entscheidung schließlich durch. Er erlaubt, begrenzt oder blockiert die Verbindung.
Die folgende Tabelle zeigt die wichtigsten Bausteine:
| Baustein | Aufgabe | Praktisches Beispiel |
|---|---|---|
| Identitätsdienst | Prüft Benutzer und Dienstkonten | Entra ID, LDAP oder ein anderer Identitätsanbieter |
| Policy Engine | Bewertet Regeln und Risiken | Zugriff nur mit MFA und sicherem Gerät |
| Policy Administrator | Erstellt oder beendet die Verbindung | Vergibt kurzlebige Sitzungstoken |
| Policy Enforcement Point | Setzt die Entscheidung durch | Proxy, Gateway, Agent oder Firewall |
| Telemetrie | Liefert aktuelle Sicherheitssignale | EDR, SIEM oder Schwachstellenscanner |
Die Tabelle zeigt: Zero Trust entsteht nicht an einem einzigen Gateway. Mehrere Kontrollen liefern Informationen und setzen Entscheidungen gemeinsam um.
Zudem sollte jede Entscheidung nachvollziehbar protokolliert werden. Administratoren können dadurch später erkennen, warum ein Zugriff erlaubt oder blockiert wurde.
Identität, Gerät und Kontext gemeinsam bewerten
Ein korrektes Passwort bestätigt nur einen Teil einer Zugriffsanfrage. Starke Systeme prüfen zusätzlich eine phishing-resistente Anmeldung, den Patchstand und den Geräteschutz.
Auch die Sensibilität der Zielressource spielt eine wichtige Rolle.
Für eine öffentliche Wissensdatenbank reicht möglicherweise eine normale Anmeldung. Der Zugriff auf Personalakten verlangt hingegen ein verwaltetes Gerät, MFA und einen festgelegten Standort.
Somit folgt die Stärke der Kontrolle dem tatsächlichen Risiko.
Zero Trust in der Praxis: drei Beispiele
Zero Trust muss konkrete Geschäftsabläufe schützen. Die folgenden Beispiele zeigen, wie das Konzept in typischen IT-Umgebungen funktioniert.
Beispiel 1: Administratorzugriff auf Linux-Server
Ein Administrator meldet sich zuerst mit einem persönlichen Konto und phishing-resistenter MFA an. Danach fordert er zeitlich begrenzte SSH-Rechte für einen bestimmten Server an.
Der Zugriff läuft über einen kontrollierten Zugangspunkt. Dieser kann beispielsweise ein Bastion Host, ein privilegiertes Zugriffsmanagement oder ein abgesicherter Verwaltungsserver sein.
Das System protokolliert den gesamten Vorgang. Direkte SSH-Verbindungen aus beliebigen Netzwerken bleiben gesperrt. Root-Anmeldungen sind ebenfalls deaktiviert.
Zusätzlich darf das Administrationskonto weder E-Mails lesen noch im Internet surfen. Für alltägliche Arbeiten verwendet der Administrator ein separates Standardkonto.
Dadurch lässt sich ein kompromittiertes Administratorkonto deutlich schlechter missbrauchen.
Beispiel 2: WordPress und Hosting absichern
Redakteure erhalten ausschließlich redaktionelle WordPress-Rollen. Administratorrechte bleiben wenigen verantwortlichen Personen vorbehalten.
Das Hosting-Panel verwendet separate Benutzerkonten und MFA. Außerdem beschränkt eine Zugriffsrichtlinie die Verwaltungsoberfläche auf bekannte Geräte oder festgelegte Standorte.
Die WordPress-Datenbank ist nicht direkt aus dem Internet erreichbar. Der Webserver darf nur über definierte Ports darauf zugreifen.
Zusätzlich laufen Backups mit eigenen Zugangsdaten. Die Sicherungen liegen getrennt vom produktiven Webserver.
Wird ein WordPress-Plugin kompromittiert, begrenzen diese Trennungen den möglichen Schaden. Ein Angreifer kann dadurch nicht automatisch auf das Hosting-Konto oder die Backups zugreifen.
Beispiel 3: Homeoffice und Cloud-Anwendungen
Eine Mitarbeiterin öffnet eine Cloud-Anwendung auf ihrem Firmennotebook. Der Identitätsdienst prüft MFA, Gerätekonformität und aktuelles Risiko.
Anschließend erhält die Mitarbeiterin Zugriff auf genau diese Anwendung.
Ein privates Tablet darf hingegen nur freigegebene Dokumente im Browser anzeigen. Downloads und lokale Speicherung bleiben gesperrt.
Für besonders sensible Daten ist ausschließlich ein verwaltetes Gerät zulässig. Somit hängt der Zugriff nicht pauschal vom Homeoffice oder einer VPN-Verbindung ab.
Zero Trust Schritt für Schritt einführen
Eine vollständige Umstellung geschieht nicht über Nacht. NIST beschreibt Zero Trust als schrittweisen Entwicklungsprozess.
Unternehmen sollten deshalb mit wichtigen Daten und realen Risiken beginnen.
1. Schutzwerte inventarisieren
Erfassen Sie zunächst alle wichtigen Daten, Anwendungen, Geräte, Benutzerkonten und Kommunikationswege.
Priorisieren Sie anschließend geschäftskritische Ressourcen. Dazu gehören beispielsweise Kundendaten, Backups, Verwaltungszugänge und Produktionssysteme.
2. Datenflüsse verstehen
Dokumentieren Sie, wer auf welche Ressource zugreift. Erfassen Sie außerdem Dienste, Schnittstellen und technische Konten.
Ohne diese Übersicht können Sie keine zuverlässigen Zugriffsregeln erstellen.
3. Identitäten absichern
Führen Sie MFA für alle wichtigen Konten ein. Deaktivieren Sie außerdem verwaiste, ungenutzte und gemeinsam verwendete Benutzerkonten.
Bevorzugen Sie für kritische Zugriffe Passkeys oder FIDO2-Sicherheitsschlüssel. Diese Verfahren bieten einen besseren Schutz vor Phishing als einfache SMS-Codes.
4. Gerätezustand einbeziehen
Prüfen Sie den Sicherheitsstatus eines Geräts vor dem Zugriff.
Wichtige Kriterien sind:
- aktuelle Sicherheitsupdates,
- aktivierte Festplattenverschlüsselung,
- funktionierender Endgeräteschutz,
- sichere Gerätekonfiguration,
- aktive Firewall,
- keine bekannten kritischen Schwachstellen.
Unsichere Geräte sollten keinen Zugriff auf sensible Daten erhalten.
5. Berechtigungen bereinigen
Entfernen Sie unnötige Rollen und Zugriffsrechte. Trennen Sie normale Benutzerkonten von Administrationskonten.
Begrenzen Sie privilegierte Rechte außerdem zeitlich. Administratorrechte sollten nur verfügbar sein, wenn sie tatsächlich benötigt werden.
6. Anwendungen segmentieren
Erlauben Sie ausschließlich notwendige Kommunikationswege. Ein Webserver benötigt beispielsweise Zugriff auf seine Datenbank. Er braucht jedoch keinen Zugriff auf die Verwaltungssysteme.
Starten Sie mit einem kritischen, aber gut verstandenen Anwendungsfall.
7. Kontextbezogene Richtlinien erstellen
Berücksichtigen Sie Identität, Gerät, Zielressource und aktuelles Risiko.
Definieren Sie außerdem sichere Ausnahmeprozesse. Dadurch bleiben wichtige Systeme auch bei technischen Problemen erreichbar.
8. Protokollierung zentralisieren
Verbinden Sie Identitäts-, Geräte-, Netzwerk- und Anwendungsprotokolle.
Definieren Sie anschließend Warnungen für auffälliges Verhalten. Dazu gehören ungewöhnliche Anmeldeorte, zahlreiche fehlgeschlagene Anmeldungen oder unerwartete Berechtigungsänderungen.
9. Pilotprojekt testen
Beginnen Sie mit einer kleinen Nutzergruppe. Testen Sie dabei Sicherheit, Bedienbarkeit und mögliche Fehlalarme.
Passen Sie die Richtlinien anhand der gewonnenen Erfahrungen an.
10. Zero Trust schrittweise erweitern
Übertragen Sie bewährte Regeln auf weitere Anwendungen und Benutzergruppen.
Prüfen Sie den Reifegrad regelmäßig. Das Zero Trust Maturity Model von CISA bietet dafür eine hilfreiche Orientierung.
Praxis-Tipp: Beginnen Sie nicht mit dem gesamten Netzwerk. Wählen Sie eine wichtige Anwendung mit klaren Benutzern und Datenflüssen. Dadurch bleiben Risiken und Aufwand beherrschbar.
Vorteile und Nachteile von Zero Trust
Zero Trust bietet starke Sicherheitsvorteile. Dennoch entstehen zusätzlicher Aufwand und neue technische Abhängigkeiten.
Eine realistische Planung sollte deshalb beide Seiten berücksichtigen.
| Vorteile | Nachteile und Herausforderungen |
| Begrenzung gestohlener Zugangsdaten | Hoher Aufwand für Inventarisierung und Bereinigung |
| Weniger seitliche Bewegung im Netzwerk | Komplexe Integration älterer Systeme |
| Präzise und nachvollziehbare Zugriffe | Kosten für Plattformen, Betrieb und Schulungen |
| Passend für Cloud und hybrides Arbeiten | Fehlerhafte Regeln können Arbeitsabläufe blockieren |
| Bessere Sichtbarkeit und Protokollierung | Starke Abhängigkeit von Identitätsdiensten |
| Kleinere Auswirkungen einzelner Vorfälle | Datenschutzfragen bei umfangreicher Telemetrie |
Die Nachteile sprechen nicht grundsätzlich gegen Zero Trust. Sie zeigen jedoch, warum eine schrittweise Einführung sinnvoll ist.
Außerdem benötigt jede kritische Kontrollstelle Redundanz. Unternehmen sollten insbesondere den Ausfall ihres zentralen Identitätsdienstes einplanen.
Ein getesteter Notfallzugang bleibt daher unverzichtbar.
Best Practices für Zero Trust 2026
Für 2026 stehen identitätsbasierte Angriffe, hybride Cloud-Umgebungen und automatisierte Angriffsversuche besonders im Fokus.
Die folgenden Maßnahmen schaffen eine solide Grundlage:
- Setzen Sie für privilegierte Konten phishing-resistente MFA ein.
- Verwenden Sie getrennte Konten für Alltag und Administration.
- Verwalten Sie auch Maschinenidentitäten, API-Schlüssel und Zertifikate.
- Nutzen Sie kurzlebige Token statt dauerhafter Zugangsdaten.
- Prüfen Sie den Gerätezustand vor sensiblen Zugriffen.
- Segmentieren Sie kritische Server, Backups und Managementsysteme.
- Protokollieren Sie Richtlinienentscheidungen zentral.
- Automatisieren Sie Sperren bei eindeutigem Risiko.
- Behalten Sie kontrollierte Ausnahmeprozesse bei.
- Testen Sie Wiederherstellung und Notfallzugänge regelmäßig.
- Überprüfen Sie Berechtigungen in festen Abständen.
- Messen Sie den Fortschritt anhand klarer Kennzahlen.
Sinnvolle Kennzahlen sind beispielsweise:
- MFA-Abdeckungsgrad
- Anteil verwalteter Geräte
- Zahl dauerhaft privilegierter Konten
- Zahl verwaister Benutzerkonten
- Reaktionszeit bei riskanten Sitzungen
- Anteil segmentierter kritischer Systeme
- Zahl nicht verwalteter Dienstkonten
- Dauer bis zum Entzug unzulässiger Rechte
Dadurch wird Zero Trust zu einem messbaren Sicherheitsprogramm statt zu einem Werbeschlagwort.
Wichtig: Ein VPN kann weiterhin sinnvoll sein. Es schafft jedoch nicht automatisch Vertrauen. Auch nach dem Aufbau des VPN-Tunnels muss die jeweilige Ressource den Zugriff prüfen.
Häufige Fehler bei der Umsetzung
Viele Zero-Trust-Projekte scheitern nicht an der Technik. Häufig sind falsche Erwartungen oder unklare Verantwortlichkeiten die Ursache.
Zero Trust ist kein fertiger Zustand, den ein einzelner Kauf herstellt.
Ein Produkt mit Zero Trust verwechseln
Hersteller bieten hilfreiche Sicherheitsbausteine an. Dennoch kann kein einzelnes Gateway Identitäten, Daten, Endgeräte und Prozesse vollständig absichern.
Unternehmen benötigen eine durchgängige Architektur, klare Richtlinien und verantwortliche Rollen.
Ein Produkt kann die Umsetzung unterstützen. Es ersetzt jedoch keine Strategie.
Nur Benutzer, aber keine Dienste betrachten
Automatisierungen, Container, Anwendungen und APIs verwenden ebenfalls Identitäten.
Dauerhafte Zugangsschlüssel in Skripten stellen dabei ein erhebliches Risiko dar. Angreifer suchen gezielt nach solchen Zugangsdaten.
Deshalb gehören technische Konten, Geheimnisse, API-Schlüssel und Zertifikate in das gleiche Kontrollmodell.
Zu viele Regeln gleichzeitig aktivieren
Ein harter Big-Bang-Ansatz kann legitime Arbeitsabläufe blockieren. Besser sind Beobachtungsphasen, Pilotgruppen und eine gestufte Durchsetzung.
Neue Regeln sollten zunächst protokollieren, welche Zugriffe sie blockieren würden. Erst danach erfolgt die aktive Durchsetzung.
Notfallkonten müssen zusätzlich geschützt, überwacht und regelmäßig getestet werden.
Altlasten und Schatten-IT ignorieren
Unbekannte Systeme lassen sich nicht zuverlässig schützen. Eine aktuelle Inventarisierung ist daher unverzichtbar.
Außerdem sollten IT-Teams alte Protokolle, gemeinsame Benutzerkonten und ungenutzte Berechtigungen gezielt abbauen.
Legacy-Systeme benötigen möglicherweise Übergangslösungen. Diese Ausnahmen sollten jedoch dokumentiert und zeitlich begrenzt sein.
Benutzerfreundlichkeit unterschätzen
Zu viele Sicherheitsabfragen führen zu Frust und Umgehungsversuchen.
Gute Richtlinien verlangen zusätzliche Prüfungen vor allem bei erhöhtem Risiko. Bekannte Benutzer auf verwalteten Geräten sollten nicht ständig unnötige MFA-Abfragen erhalten.
Passkeys und Single Sign-on können Sicherheit und Komfort gleichzeitig verbessern.
Backups und Notfallplanung vergessen
Zero Trust kann Angriffe begrenzen. Das Konzept verhindert jedoch nicht jeden Sicherheitsvorfall.
Unternehmen benötigen weiterhin unabhängige Backups, Wiederherstellungspläne und eine funktionierende Incident Response.
Insbesondere Backups sollten eigene Zugangsdaten besitzen und vom normalen Produktivnetz getrennt sein.
Zusammenfassende Zero-Trust-Checkliste
Mit dieser Checkliste prüfen Sie die wichtigsten Grundlagen:
- Kritische Daten und Anwendungen sind inventarisiert.
- Benutzer, Geräte und Dienstkonten besitzen eindeutige Identitäten.
- MFA schützt alle sensiblen und privilegierten Zugriffe.
- Administratoren verwenden getrennte Konten.
- Rechte folgen dem Least-Privilege-Prinzip.
- Privilegierte Rechte sind möglichst zeitlich begrenzt.
- Der Gerätezustand fließt in Zugriffsentscheidungen ein.
- Kritische Systeme und Backups sind segmentiert.
- Datenübertragungen sind verschlüsselt.
- Protokolle laufen zentral zusammen.
- Auffällige Sitzungen können automatisch begrenzt werden.
- Technische Konten und API-Schlüssel werden verwaltet.
- Notfallzugänge sind besonders geschützt.
- Wiederherstellung und Notfallprozesse werden getestet.
- Sicherheitsrichtlinien werden regelmäßig verbessert.
Fazit: Zero Trust einfach erklärt und richtig umgesetzt
Zero Trust einfach erklärt ist ein Sicherheitsmodell ohne pauschales Vertrauen. Jeder Zugriff muss zur Identität, zum Gerät, zur Zielressource und zum aktuellen Risiko passen.
Gleichzeitig erhalten Benutzer und Dienste nur die Rechte, die sie tatsächlich benötigen.
Das Konzept eignet sich besonders für Cloud-Dienste, Homeoffice, externe Partner und verteilte IT-Infrastrukturen. Es schützt jedoch auch klassische Linux- und Windows-Umgebungen.
Entscheidend ist eine schrittweise Einführung. Unternehmen sollten zunächst kritische Ressourcen bestimmen, Identitäten absichern und unnötige Berechtigungen entfernen.
Zero Trust ersetzt keine bewährten Sicherheitsgrundlagen. Updates, Backups, Verschlüsselung, Monitoring und Incident Response bleiben unverzichtbar.
Richtig kombiniert begrenzen diese Maßnahmen Angriffe jedoch wesentlich besser als ein ausschließlich perimeterbasiertes Sicherheitsmodell.
FAQ zu Zero Trust
Was ist Zero Trust einfach erklärt?
Zero Trust ist ein Sicherheitsmodell, das keinem Zugriff automatisch vertraut. Jede Anfrage wird anhand von Identität, Gerät, Ressource und Kontext geprüft.
Benutzer und Dienste erhalten nur die erforderlichen Rechte. Das gilt sowohl innerhalb als auch außerhalb des Firmennetzes.
Bedeutet Zero Trust, dass Unternehmen ihren Mitarbeitern misstrauen?
Nein. Das Konzept bewertet technische Zugriffe und nicht den Charakter einer Person.
Es verhindert lediglich pauschales Vertrauen aufgrund eines Standorts, Geräts oder einer früheren Anmeldung. Klare Regeln schützen dabei sowohl Beschäftigte als auch das Unternehmen.
Ist Zero Trust ein Produkt?
Nein. Zero Trust ist eine Strategie und Architektur.
Produkte für Identitätsmanagement, Endpunktschutz, Segmentierung und Monitoring unterstützen die Umsetzung. Erst abgestimmte Richtlinien und Prozesse verbinden diese Komponenten zu einem wirksamen Sicherheitsmodell.
Ersetzt Zero Trust Firewall und VPN?
Nein. Firewalls und VPNs können weiterhin wichtige Sicherheitsbausteine sein.
Allerdings reicht eine Verbindung zum internen Netzwerk nicht mehr als Berechtigung aus. Die jeweilige Anwendung oder Ressource prüft den Zugriff zusätzlich und kontextbezogen.
Können kleine Unternehmen Zero Trust nutzen?
Ja. Kleine Unternehmen können mit MFA, getrennten Administrationskonten, Geräteverwaltung und minimalen Berechtigungen beginnen.
Viele Cloud-Dienste bieten passende Sicherheitsfunktionen bereits integriert an. Wichtig ist eine risikobasierte Reihenfolge statt eines großen Komplettprojekts.
Wie lange dauert die Einführung von Zero Trust?
Die Dauer hängt von der Unternehmensgröße, vorhandenen Alt-Systemen und der Qualität der Inventarisierung ab.
Erste Verbesserungen sind oft kurzfristig möglich. Eine umfassende Zero-Trust-Architektur entwickelt sich hingegen über mehrere Phasen.
Deshalb beschreiben NIST und CISA Zero Trust als kontinuierlichen Entwicklungsprozess.
Welche Rolle spielt MFA bei Zero Trust?
MFA erschwert den Missbrauch gestohlener Passwörter. Sie ist daher ein zentraler Zero-Trust-Baustein.
Dennoch reicht MFA allein nicht aus. Gerätezustand, Berechtigungen, Segmentierung und laufende Überwachung bleiben ebenfalls notwendig.
Ist Zero Trust auch für Linux-Server geeignet?
Ja. Linux-Server lassen sich beispielsweise durch getrennte Administrationskonten, SSH-Schlüssel, MFA, Bastion Hosts und zeitlich begrenzte Rechte absichern.
Zusätzlich sollten direkte Root-Anmeldungen deaktiviert und erlaubte Netzwerkverbindungen begrenzt werden.
Was ist der Unterschied zwischen Zero Trust und Least Privilege?
Least Privilege ist ein Bestandteil von Zero Trust. Das Prinzip beschränkt Berechtigungen auf das erforderliche Minimum.
Zero Trust geht jedoch weiter. Es berücksichtigt zusätzlich Identität, Gerätezustand, Kontext, Segmentierung und kontinuierliche Risikoanalysen.
Empfehlung zum Weiterlesen
Wie gut ist Ihre IT bereits auf Zero Trust vorbereitet?
Starten Sie mit der Checkliste und prüfen Sie zuerst Identitäten, Administratorrechte und kritische Anwendungen. Weitere verständliche Ratgeber zu Linux, Windows, Cloud und IT-Sicherheit finden Sie bei Lumio Studios.
Interne Verlinkungsvorschläge
- WordPress auf Linux hosten: Komplettanleitung
- Linux für Einsteiger: Der ultimative Start-Guide 2026
- Ubuntu Server installieren: Schritt-für-Schritt-Anleitung
- Fail2Ban konfigurieren und SSH-Angriffe verhindern
- Die besten KI-Tools 2026 für Selbstständige und Unternehmen
