
Einleitung
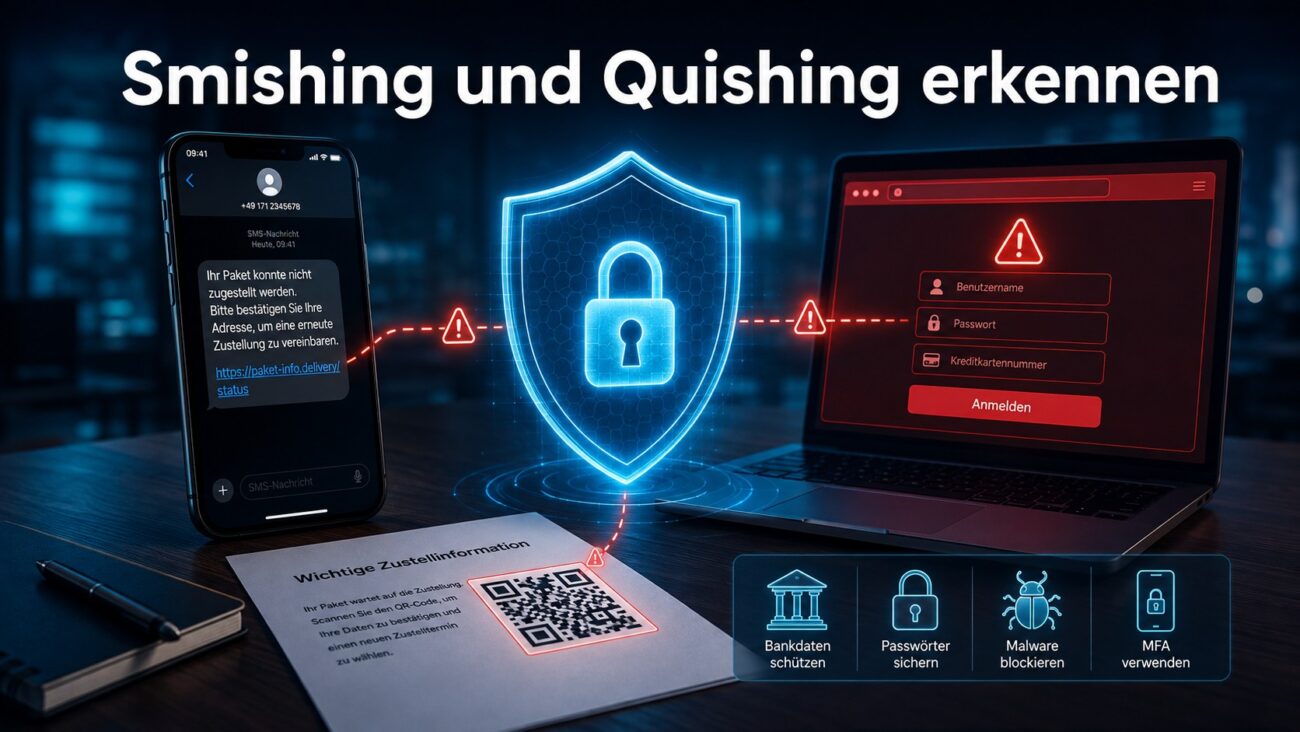
Smishing und Quishing gehören 2026 zu den gefährlichsten Varianten des klassischen Phishings. Beim Smishing versenden Kriminelle gefälschte SMS oder Messenger-Nachrichten. Beim Quishing verstecken sie schädliche Internetadressen hinter QR-Codes. Das Ziel bleibt jedoch gleich: Zugangsdaten, Zahlungsinformationen oder persönliche Daten stehlen.
Die Nachrichten wirken oft überraschend glaubwürdig. Angeblich wartet ein Paket, eine Rechnung ist offen oder das Bankkonto wurde gesperrt. Zusätzlich erzeugen die Täter Zeitdruck. Sie verlangen eine sofortige Bestätigung, Zahlung oder Anmeldung.
Quishing geht noch einen Schritt weiter. Ein QR-Code zeigt sein Ziel nicht direkt an. Deshalb können Betroffene die echte Internetadresse vor dem Scannen kaum beurteilen. Manipulierte Codes befinden sich inzwischen nicht nur in E-Mails. Sie erscheinen auch auf gefälschten Briefen, Parkautomaten, Ladesäulen, Plakaten oder angeblichen Strafzetteln.
In diesem Ratgeber erfahren Sie, wie beide Betrugsformen funktionieren. Außerdem lernen Sie typische Warnsignale und konkrete Schutzmaßnahmen kennen. Falls Sie bereits einen verdächtigen Link geöffnet oder Daten eingegeben haben, helfen Ihnen die Schritt-für-Schritt-Anleitungen bei der richtigen Reaktion.
Kurz erklärt
Was ist das Thema? Smishing nutzt gefälschte SMS, Quishing manipulierte QR-Codes.
Warum ist es wichtig? Beide Methoden können Passwörter, Bankdaten und Geld gefährden.
Wer profitiert davon? Privatpersonen, Beschäftigte, Selbstständige und Unternehmen, die mobile Geräte oder QR-Codes verwenden.
Das Wichtigste in 30 Sekunden
- Öffnen Sie keine unerwarteten Links in SMS.
- Prüfen Sie QR-Codes und deren Umgebung genau.
- Melden Sie sich nur über offizielle Apps oder selbst eingegebene Adressen an.
- Geben Sie niemals TANs oder Passwörter nach einer unerwarteten Nachricht ein.
- Reagieren Sie nach einem Vorfall sofort und ändern Sie gefährdete Zugangsdaten.
Was sind Smishing und Quishing?
Smishing und Quishing sind Unterarten des Phishings. Bei allen Varianten versuchen Kriminelle, Vertrauen vorzutäuschen. Anschließend sollen die Betroffenen eine bestimmte Handlung ausführen.
Das kann ein Login, eine Zahlung oder die Installation einer App sein. Häufig beginnt der Angriff auf einem Smartphone. Dort prüfen viele Menschen Nachrichten schneller und weniger sorgfältig als am Computer.
Was bedeutet Smishing?
Der Begriff Smishing verbindet die Wörter „SMS“ und „Phishing“. Die Täter verschicken dabei gefälschte Textnachrichten. Zusätzlich nutzen sie Messenger-Dienste wie WhatsApp, Signal oder andere Kommunikationsplattformen.
Eine typische Nachricht lautet beispielsweise:
„Ihr Paket konnte nicht zugestellt werden. Bestätigen Sie Ihre Adresse innerhalb von 24 Stunden.“
Der enthaltene Link führt jedoch nicht zum echten Paketdienst. Stattdessen öffnet sich eine gefälschte Internetseite. Dort fragen die Täter Adressdaten, Kreditkartendaten oder Zugangsdaten ab.
In anderen Fällen fordert die Seite zur Installation einer angeblichen Paket-App auf. Diese App kann Schadsoftware enthalten. Dadurch erhalten Angreifer möglicherweise Zugriff auf Nachrichten, Kontakte oder andere Smartphone-Funktionen.
Was bedeutet Quishing?
Der Begriff Quishing setzt sich aus „QR-Code“ und „Phishing“ zusammen. Statt eines sichtbaren Links verwenden die Täter einen QR-Code. Dieser führt auf eine manipulierte Internetseite oder startet eine andere unerwünschte Aktion.
Das besondere Risiko liegt in der Darstellung. Ein QR-Code verrät mit bloßem Auge nicht, welche Adresse er enthält. Deshalb fehlt eine wichtige Kontrollmöglichkeit.
Quishing kann digital oder physisch stattfinden. Kriminelle platzieren manipulierte Codes zum Beispiel an folgenden Stellen:
- in E-Mails und PDF-Dokumenten,
- auf gefälschten Bankbriefen,
- auf Parkautomaten,
- an öffentlichen Ladesäulen,
- auf Speisekarten oder Plakaten,
- auf vermeintlichen Strafzetteln,
- auf Rechnungen und Zahlungsaufforderungen.
Häufig kleben die Täter ihren QR-Code über einen echten Code. Deshalb sollten Sie öffentliche QR-Codes auch äußerlich kontrollieren.
Warum Smishing und Quishing 2026 so gefährlich sind
Moderne Betrugsversuche wirken oft professionell. Logos, Farben und Formulierungen lassen sich leicht nachahmen. Gleichzeitig können generative KI-Systeme überzeugende Nachrichten in nahezu jeder Sprache erstellen.
Fehlerhafte Rechtschreibung bleibt zwar ein Warnsignal. Sie ist jedoch kein zuverlässiges Erkennungsmerkmal mehr. Auch sprachlich perfekte Nachrichten können betrügerisch sein.
Smartphones fördern schnelle Entscheidungen
Auf kleinen Bildschirmen ist die vollständige Internetadresse oft schwer zu erkennen. Außerdem lesen viele Menschen SMS unterwegs oder zwischen anderen Aufgaben. Dadurch bleibt weniger Zeit für eine sorgfältige Prüfung.
Hinzu kommt ein psychologischer Faktor. Kurznachrichten wirken unmittelbarer als E-Mails. Eine angebliche Kontosperre oder Paketzustellung erzeugt daher schnell Handlungsdruck.
QR-Codes verdecken das eigentliche Ziel
Ein klassischer Link lässt sich zumindest teilweise lesen. Ein QR-Code zeigt hingegen nur ein grafisches Muster. Erst nach dem Scannen erscheint das Ziel.
Manche Scanner öffnen die enthaltene Adresse sogar direkt. Dadurch entfällt eine zusätzliche Sicherheitsprüfung. Besser sind Kamera-Apps, die zuerst eine Vorschau der URL anzeigen.
Angriffe verbinden mehrere Kommunikationswege
Kriminelle kombinieren inzwischen unterschiedliche Methoden. Beispielsweise beginnt der Angriff mit einem Brief. Der enthaltene QR-Code führt anschließend auf eine gefälschte Bankseite. Danach ruft ein vermeintlicher Bankmitarbeiter an.
Diese Kombination erhöht die Glaubwürdigkeit. Außerdem erschwert sie automatische Schutzmaßnahmen. Ein E-Mail-Filter kann einen gedruckten QR-Code auf einem Brief schließlich nicht blockieren.
So funktionieren Smishing und Quishing
Obwohl sich der Übertragungsweg unterscheidet, folgen beide Betrugsformen einem ähnlichen Muster. Der Angriff besteht normalerweise aus vier Phasen.
| Phase | Vorgehen der Täter | Typische Wirkung |
|---|---|---|
| Kontaktaufnahme | SMS, Messenger-Nachricht, Brief oder QR-Code | Aufmerksamkeit erzeugen |
| Vorwand | Paket, Bankkonto, Rechnung, Behörde oder Gewinn | Vertrauen aufbauen |
| Druck | Frist, Sperrung, Mahnung oder Sicherheitswarnung | Überlegte Prüfung verhindern |
| Aktion | Link öffnen, QR-Code scannen, Daten eingeben oder zahlen | Daten- oder Gelddiebstahl |
Die Tabelle zeigt: Der technische Teil ist oft erstaunlich einfach. Entscheidend ist die psychologische Manipulation. Fachleute bezeichnen dieses Vorgehen als Social Engineering.
Das eigentliche Ziel des Angriffs
Nicht jeder Angriff verfolgt dasselbe Ziel. Häufig wollen die Täter eines oder mehrere der folgenden Ergebnisse erreichen:
- Passwörter und Benutzernamen stehlen,
- Kreditkarten- oder Bankdaten abfragen,
- eine TAN oder Freigabe erhalten,
- Schadsoftware installieren,
- persönliche Daten sammeln,
- eine Sofortüberweisung auslösen,
- ein Kundenkonto übernehmen,
- eine kostenpflichtige Anmeldung auslösen.
Selbst scheinbar harmlose Daten sind wertvoll. Namen, Telefonnummern und Adressen ermöglichen weitere personalisierte Angriffe. Deshalb sollten Sie auch bei kleinen Datenabfragen vorsichtig bleiben.
Typische Praxisbeispiele
Die folgenden Beispiele zeigen, wie Smishing und Quishing im Alltag auftreten können. Namen und Texte sind beispielhaft. Die Methoden orientieren sich jedoch an realen Warnmeldungen.
Praxisbeispiel 1: Die angebliche Paket-SMS
Sie erwarten tatsächlich eine Bestellung. Am Nachmittag erhalten Sie folgende SMS:
„Ihr Paket konnte wegen fehlender Hausnummer nicht zugestellt werden. Aktualisieren Sie Ihre Daten: paket-status.example“
Der zeitliche Zufall macht die Nachricht glaubwürdig. Allerdings kennen die Täter Ihre Bestellung nicht unbedingt. Sie versenden solche Nachrichten massenhaft.
Die verlinkte Seite verlangt zunächst Ihre Adresse. Danach sollen Sie eine geringe Nachzahlung leisten. Dafür fragt die Seite Kreditkartendaten ab. Die kleine Summe dient jedoch nur als Vorwand für den Datendiebstahl.
Richtige Reaktion: Öffnen Sie die offizielle App des Paketdienstes. Geben Sie die Sendungsnummer dort selbst ein. Nutzen Sie niemals den Link aus der SMS.
Praxisbeispiel 2: Der gefälschte Bankbrief
Ein professionell gestalteter Brief informiert über ein angeblich neues Sicherheitsverfahren. Darin befindet sich ein QR-Code. Sie sollen diesen innerhalb von drei Tagen scannen.
Die Seite hinter dem Code sieht dem Onlinebanking täuschend ähnlich. Nach der Anmeldung fordert sie möglicherweise eine TAN oder App-Freigabe an.
Richtige Reaktion: Rufen Sie Ihre Bank über eine bekannte Telefonnummer an. Alternativ öffnen Sie die offizielle Banking-App. Banken verlangen normalerweise keine vollständige Neuregistrierung über einen ungeprüften QR-Code.
Praxisbeispiel 3: Manipulierter QR-Code an einer Ladesäule
Auf einer Ladesäule befindet sich ein Aufkleber mit QR-Code. Nach dem Scannen erscheint eine Seite zur Bezahlung. Die Webadresse ähnelt dem Namen des Betreibers.
Tatsächlich haben Kriminelle den ursprünglichen Code überklebt. Ihre Zahlungsdaten landen deshalb nicht beim Betreiber.
Richtige Reaktion: Prüfen Sie den Aufkleber auf Kanten, Überklebungen und Farbabweichungen. Verwenden Sie bevorzugt die offizielle App des Ladeanbieters.
Praxisbeispiel 4: Nachricht eines angeblichen Familienmitglieds
Eine unbekannte Nummer schreibt:
„Hallo Papa, mein Handy ist kaputt. Das ist meine neue Nummer. Kannst du eine dringende Rechnung für mich bezahlen?“
Diese Variante enthält nicht immer einen Link. Dennoch gehört sie zum mobilen Nachrichtenbetrug. KI-gestützte Texte machen solche Nachrichten zusätzlich überzeugend.
Richtige Reaktion: Rufen Sie die bekannte Telefonnummer des Familienmitglieds an. Stellen Sie außerdem eine persönliche Kontrollfrage. Überweisen Sie kein Geld ohne unabhängige Bestätigung.
Smishing und Quishing erkennen
Smishing und Quishing lassen sich nicht allein an Rechtschreibfehlern erkennen. Prüfen Sie daher immer Absender, Inhalt, Zieladresse und verlangte Handlung.
Warnsignale bei Smishing und Quishing
Achten Sie insbesondere auf die folgenden Merkmale:
- Die Nachricht kommt unerwartet.
- Der Absender erzeugt starken Zeitdruck.
- Eine Kontosperre oder Strafe wird angedroht.
- Sie sollen einen verkürzten Link öffnen.
- Die Nachricht fordert Passwörter oder Zahlungsdaten.
- Eine ungewöhnlich kleine Gebühr soll bezahlt werden.
- Der QR-Code befindet sich auf einem zusätzlichen Aufkleber.
- Die Zieladresse enthält Schreibfehler oder fremde Zusätze.
- Die Anrede bleibt allgemein.
- Sie sollen eine App außerhalb des offiziellen Stores installieren.
- Ein vermeintlicher Mitarbeiter fordert eine TAN oder Freigabe.
Ein einzelnes Merkmal beweist noch keinen Betrug. Mehrere Warnzeichen erhöhen das Risiko jedoch deutlich.
Internetadressen richtig prüfen
Lesen Sie eine Adresse immer von rechts nach links bis zur eigentlichen Domain. Bei kundenservice.meine-bank.example.com gehört die Seite zu example.com und nicht zu „meine-bank“.
Achten Sie außerdem auf kleine Abweichungen. Täter ersetzen beispielsweise ein „l“ durch ein großes „I“. Zusätzlich verwenden sie Bindestriche, fremde Endungen oder überlange Subdomains.
Das Schlosssymbol im Browser reicht nicht als Echtheitsnachweis. Es zeigt lediglich eine verschlüsselte Verbindung. Auch eine betrügerische Seite kann ein gültiges TLS-Zertifikat besitzen.
Tipp: Öffnen Sie wichtige Dienste über ein gespeichertes Lesezeichen oder die offizielle App. So umgehen Sie den Link aus der Nachricht vollständig.
Schutz vor Smishing und Quishing für Privatpersonen
Technische Schutzfunktionen helfen, ersetzen jedoch keine sorgfältige Prüfung. Eine Kombination aus sicheren Gewohnheiten, aktuellen Geräten und Mehrfaktor-Authentifizierung bietet den besten Schutz.
Schritt-für-Schritt: Verdächtige Nachrichten prüfen
Gehen Sie bei einer unerwarteten SMS oder einem QR-Code folgendermaßen vor:
- Unterbrechen Sie die Handlung.
Reagieren Sie nicht unter Zeitdruck. - Prüfen Sie den behaupteten Anlass.
Erwarten Sie tatsächlich ein Paket oder eine Rechnung? - Öffnen Sie keinen enthaltenen Link.
Starten Sie stattdessen die offizielle App. - Kontaktieren Sie das Unternehmen unabhängig.
Verwenden Sie eine bekannte Telefonnummer oder die offizielle Website. - Kontrollieren Sie die Zieladresse.
Lassen Sie sich die URL vor dem Öffnen anzeigen. - Löschen oder melden Sie die Nachricht.
Nutzen Sie dafür die Spam-Funktion Ihres Smartphones.
Dieses Verfahren dauert nur wenige Minuten. Gleichzeitig verhindert es viele erfolgreiche Angriffe.
Sichere Smartphone-Einstellungen
Aktivieren Sie automatische Updates für das Betriebssystem und alle Apps. Dadurch schließen Hersteller bekannte Sicherheitslücken.
Zusätzlich sollten Sie folgende Maßnahmen umsetzen:
- Displaysperre mit sicherer PIN verwenden,
- biometrische Entsperrung ergänzend aktivieren,
- Spam-Schutz der Nachrichten-App einschalten,
- App-Installationen aus unbekannten Quellen sperren,
- Berechtigungen regelmäßig kontrollieren,
- Mehrfaktor-Authentifizierung aktivieren,
- wichtige Daten regelmäßig sichern,
- Banking- und Zahlungsbenachrichtigungen einschalten.
Bevorzugen Sie für wichtige Konten Passkeys oder eine Authenticator-App. SMS-Codes sind besser als ein einzelnes Passwort. Sie bieten jedoch weniger Schutz als phishingresistente Verfahren.
Schutzmaßnahmen für Unternehmen
Unternehmen müssen Smishing und Quishing in ihre Sicherheitskonzepte aufnehmen. Klassische E-Mail-Schulungen reichen dafür nicht mehr aus. Beschäftigte begegnen den Angriffen auch auf privaten Smartphones, in Briefen und an öffentlichen Orten.
Technische und organisatorische Maßnahmen
Ein wirksames Schutzkonzept umfasst mehrere Ebenen:
- regelmäßige Awareness-Schulungen,
- klare Meldewege für verdächtige Nachrichten,
- phishingresistente Mehrfaktor-Authentifizierung,
- Mobile-Device-Management für Firmengeräte,
- aktuelle Betriebssysteme und Apps,
- DNS- oder Webfilter für mobile Geräte,
- eingeschränkte App-Installationen,
- getrennte Freigaben für Zahlungen,
- dokumentierte Reaktionspläne,
- Simulationen mit realistischen Szenarien.
Besonders wichtig ist eine offene Fehlerkultur. Beschäftigte müssen verdächtige Vorfälle schnell melden können. Angst vor Schuldzuweisungen führt hingegen zu Verzögerungen.
QR-Codes im eigenen Unternehmen absichern
Unternehmen sollten ihre eigenen QR-Codes kontrollierbar gestalten. Dafür eignen sich kurze, erkennbare Zieladressen. Außerdem sollte neben dem Code eine lesbare Internetadresse stehen.
Prüfen Sie öffentlich angebrachte Codes regelmäßig auf Überklebungen. Das betrifft beispielsweise Besucherbereiche, Kassen, Parkplätze oder Produktverpackungen.
Bei Zahlungen sind zusätzliche Bestätigungen sinnvoll. Zeigen Sie Empfänger, Betrag und Zweck noch einmal deutlich an. So können Nutzer Manipulationen vor der Freigabe erkennen.
Was tun, wenn Sie auf einen Link geklickt haben?
Ein geöffneter Link bedeutet noch nicht automatisch einen erfolgreichen Angriff. Entscheidend ist, was danach passiert ist. Bleiben Sie ruhig und handeln Sie strukturiert.
Nur Link oder QR-Code geöffnet
Falls Sie keine Daten eingegeben und nichts installiert haben, schließen Sie die Seite. Löschen Sie außerdem keine Beweise, falls Ihnen etwas verdächtig erscheint.
Führen Sie danach diese Maßnahmen aus:
- Prüfen Sie Downloads und neu installierte Apps.
- Aktualisieren Sie Browser und Betriebssystem.
- Starten Sie den integrierten Sicherheitsscan.
- Kontrollieren Sie ungewöhnliche Geräteberechtigungen.
- Beobachten Sie Ihre Konten auf verdächtige Aktivitäten.
Auf aktuellen Systemen führt das reine Öffnen einer Seite nicht immer zu einer Infektion. Dennoch sind sogenannte Drive-by-Angriffe grundsätzlich möglich.
Passwort eingegeben
Ändern Sie das betroffene Passwort sofort über die offizielle Website. Falls Sie dasselbe Passwort an anderen Stellen nutzen, müssen Sie es dort ebenfalls ersetzen.
Melden Sie anschließend alle unbekannten Sitzungen ab. Aktivieren Sie außerdem Mehrfaktor-Authentifizierung. Prüfen Sie, ob Angreifer Wiederherstellungsadressen oder Telefonnummern geändert haben.
Bank- oder Kreditkartendaten eingegeben
Kontaktieren Sie unverzüglich Ihre Bank oder den Kartenanbieter. Nutzen Sie dafür die Nummer auf Ihrer Karte oder der offiziellen Website.
Lassen Sie gefährdete Karten sperren. In Deutschland können viele Karten und Zugänge zusätzlich über den Sperr-Notruf 116 116 gesperrt werden. Prüfen Sie danach alle Kontobewegungen.
Haben Sie bereits eine verdächtige Zahlung bestätigt, melden Sie diese ausdrücklich. Fragen Sie nach einer Rückholung oder Reklamation. Ein Erfolg ist nicht garantiert, schnelles Handeln erhöht jedoch die Chancen.
App oder Datei installiert
Trennen Sie das Gerät zunächst von Mobilfunk und WLAN. Verwenden Sie das betroffene Smartphone nicht mehr für Banking oder Passwortänderungen.
Ändern Sie wichtige Zugangsdaten über ein anderes, vertrauenswürdiges Gerät. Dokumentieren Sie außerdem den Namen der App und den Installationszeitpunkt.
Bei einem konkreten Schadsoftwareverdacht kann ein Zurücksetzen auf Werkseinstellungen erforderlich sein. Stellen Sie danach nur ein sauberes Backup wieder her. Im Unternehmensumfeld sollte sofort die interne IT-Sicherheitsstelle übernehmen.
Häufige Fehler beim Umgang mit Smishing und Quishing
Viele erfolgreiche Angriffe beruhen auf wenigen wiederkehrenden Fehlentscheidungen. Diese lassen sich mit einfachen Regeln vermeiden.
„Die Nachricht kennt meinen Namen“
Ein korrekter Name beweist keine Echtheit. Persönliche Daten können aus Datenlecks, öffentlichen Profilen oder früheren Bestellungen stammen.
„Die SMS steht im echten Nachrichtenverlauf“
Absendernamen und Telefonnummern können manipuliert werden. Außerdem sortieren Smartphones Nachrichten teilweise nach angezeigtem Absender. Deshalb kann eine falsche SMS neben echten Nachrichten erscheinen.
„Der QR-Code befindet sich auf einem offiziellen Brief“
Auch Briefe lassen sich professionell fälschen. Prüfen Sie deshalb den Inhalt unabhängig. Nutzen Sie keine Telefonnummer, die nur im verdächtigen Schreiben steht.
„Die Website zeigt ein Schlosssymbol“
Eine verschlüsselte Verbindung sagt nichts über die Seriosität des Betreibers aus. Kontrollieren Sie immer die vollständige Domain.
„Es geht nur um zwei Euro“
Kleine Beträge senken die Aufmerksamkeit. Tatsächlich wollen die Täter häufig vollständige Kreditkartendaten abgreifen. Später folgen höhere Abbuchungen oder weitere Betrugsversuche.
Zusammenfassende Checkliste
Nutzen Sie diese Checkliste vor jedem Klick, Scan oder Login:
- Habe ich diese Nachricht oder Aufforderung erwartet?
- Passt der Absender wirklich zum Inhalt?
- Erzeugt die Nachricht unnötigen Zeitdruck?
- Kann ich den Vorgang über eine offizielle App prüfen?
- Wird die vollständige Zieladresse vor dem Öffnen angezeigt?
- Ist der QR-Code möglicherweise überklebt?
- Gehört die Domain tatsächlich zum genannten Unternehmen?
- Soll ich sensible Daten oder eine TAN eingeben?
- Soll ich eine App außerhalb des offiziellen Stores installieren?
- Kann ich den Vorgang über einen zweiten Kommunikationsweg bestätigen?
- Sind Betriebssystem und Apps aktuell?
- Ist für das betroffene Konto Mehrfaktor-Authentifizierung aktiviert?
Falls mehrere Punkte Zweifel auslösen, brechen Sie den Vorgang ab. Kontaktieren Sie den Anbieter anschließend über einen bekannten und unabhängigen Weg.
Fazit
Smishing und Quishing verbinden klassische Phishing-Methoden mit mobilen Kommunikationswegen. Smishing nutzt SMS und Messenger-Nachrichten. Quishing versteckt schädliche Ziele hingegen in QR-Codes.
Besonders gefährlich sind Zeitdruck, professionelle Gestaltung und ein glaubwürdiger Anlass. Rechtschreibfehler allein reichen deshalb nicht mehr zur Erkennung aus. Prüfen Sie stattdessen Absender, Domain, Kontext und geforderte Handlung.
Die wichtigste Regel lautet: Nutzen Sie niemals den vorgegebenen Weg zur Überprüfung. Öffnen Sie die offizielle App oder geben Sie die bekannte Internetadresse selbst ein. Zusätzlich schützen aktuelle Geräte, sichere Passwörter und Mehrfaktor-Authentifizierung.
Falls bereits Daten übertragen wurden, zählt jede Minute. Ändern Sie Zugangsdaten, kontaktieren Sie Ihre Bank und dokumentieren Sie den Vorfall. Unternehmen sollten außerdem klare Meldewege und regelmäßige Schulungen einführen.
FAQ: Häufige Fragen zu Smishing und Quishing
Was ist der Unterschied zwischen Smishing und Quishing?
Smishing verbreitet betrügerische Inhalte per SMS oder Messenger-Nachricht. Quishing verwendet dagegen einen QR-Code als Träger des schädlichen Links. Beide Methoden sollen Daten stehlen, Zahlungen auslösen oder Schadsoftware verbreiten.
Wie kann ich Smishing und Quishing sicher erkennen?
Achten Sie auf unerwartete Nachrichten, Zeitdruck und ungewöhnliche Zahlungsaufforderungen. Prüfen Sie außerdem die vollständige Internetadresse. Öffnen Sie wichtige Konten nur über offizielle Apps oder selbst eingegebene Adressen.
Kann ein QR-Code bereits beim Scannen gefährlich sein?
Das Scannen zeigt normalerweise zunächst die gespeicherten Informationen oder eine Adresse an. Einige Apps öffnen das Ziel jedoch automatisch. Verwenden Sie deshalb einen Scanner mit URL-Vorschau. Öffnen Sie unbekannte Ziele nicht.
Sind QR-Codes auf offiziellen Briefen immer sicher?
Nein. Kriminelle können Logos und Briefe kopieren. Zusätzlich können sie QR-Codes auf echten Dokumenten oder öffentlichen Flächen überkleben. Bestätigen Sie wichtige Aufforderungen deshalb über die offizielle Website oder Telefonnummer.
Was mache ich mit einer verdächtigen SMS?
Öffnen Sie den Link nicht und antworten Sie nicht. Fertigen Sie bei Bedarf einen Screenshot an. Melden Sie die Nachricht anschließend als Spam und löschen Sie sie. Prüfen Sie den behaupteten Vorgang direkt beim Anbieter.
Was passiert, wenn ich nur auf den Link geklickt habe?
Schließen Sie die Seite und prüfen Sie Downloads sowie neue Apps. Aktualisieren Sie das Gerät und führen Sie einen Sicherheitsscan aus. Falls Sie keine Daten eingegeben haben, ist der Schaden häufig begrenzt. Beobachten Sie Ihre Konten dennoch.
Muss ich nach einem Smishing-Angriff zur Polizei?
Bei einem finanziellen Schaden, Identitätsmissbrauch oder einer Schadsoftware-Infektion ist eine Anzeige sinnvoll. Sichern Sie vorher SMS, Telefonnummern, Links, QR-Codes, Zahlungsbelege und Screenshots. Informieren Sie außerdem Ihre Bank.
Schützt eine Zwei-Faktor-Authentifizierung vollständig vor Quishing?
Nein. Sie reduziert das Risiko jedoch deutlich. Gefälschte Seiten können auch Einmalcodes abfragen. Phishingresistente Verfahren wie Passkeys oder Hardware-Sicherheitsschlüssel bieten einen stärkeren Schutz.
Empfehlung zum Weiterlesen
Haben Sie schon einmal eine verdächtige SMS oder einen unbekannten QR-Code erhalten? Teilen Sie diesen Ratgeber mit Familie, Freunden und Kollegen. So helfen Sie dabei, Smishing und Quishing frühzeitig zu erkennen.
Abonnieren Sie außerdem Lumio Studios für weitere verständliche Ratgeber zu IT-Sicherheit, Datenschutz, Windows, Linux und sicheren Online-Diensten.
Interne Verlinkungsvorschläge
- WordPress auf Linux hosten: Komplettanleitung
- Linux für Einsteiger: Der ultimative Start-Guide 2026
- Ubuntu Server installieren: Schritt-für-Schritt-Anleitung
- Fail2Ban konfigurieren und SSH-Angriffe verhindern
- Die besten KI-Tools 2026 für Selbstständige und Unternehmen
