
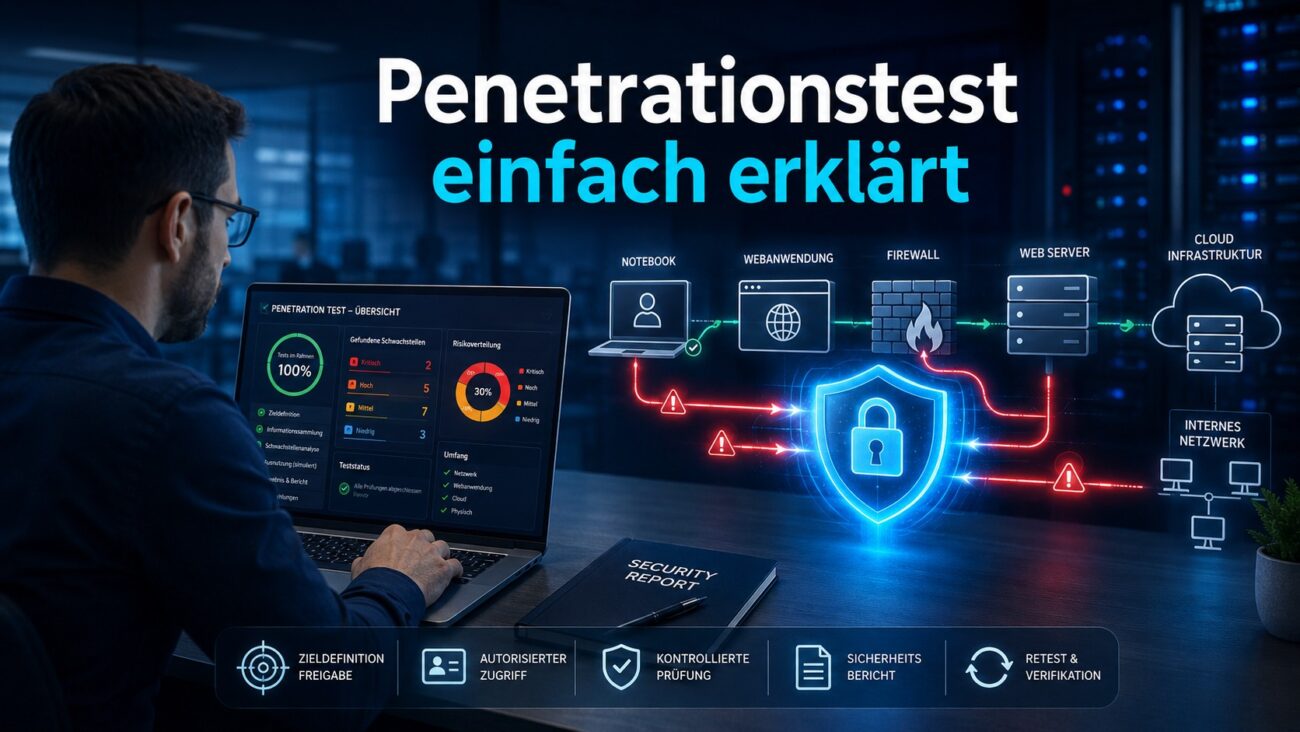
Penetrationstest einfach erklärt: Ein autorisierter Sicherheitsexperte greift ein IT-System kontrolliert an. Dadurch erkennt ein Unternehmen, welche Sicherheitslücken tatsächlich ausgenutzt werden können. Der Test betrifft zum Beispiel Netzwerke, Server, Webanwendungen, Cloud-Dienste oder WordPress-Websites.
Cyberkriminelle suchen ständig nach ungeschützten Zugängen. Dazu gehören veraltete Software, schwache Kennwörter und fehlerhafte Konfigurationen. Ein normaler Schwachstellenscan liefert erste Hinweise. Er zeigt jedoch nicht immer, ob ein Angreifer eine gefundene Schwachstelle wirklich ausnutzen könnte.
Genau hier setzt ein Penetrationstest an. Der Tester übernimmt mit schriftlicher Erlaubnis die Rolle eines Angreifers. Anschließend prüft er ausgewählte Angriffswege unter kontrollierten Bedingungen. Dabei hält er sich an einen festgelegten Umfang und klare Sicherheitsregeln.
Ein professioneller Pentest soll keinen Schaden verursachen. Sein Ziel ist eine realistische Bewertung der vorhandenen Schutzmaßnahmen. Der Abschlussbericht beschreibt daher nicht nur technische Schwachstellen. Er bewertet außerdem deren Risiko und empfiehlt konkrete Gegenmaßnahmen.
Dieser Artikel erklärt den Penetrationstest verständlich und praxisnah. Sie erfahren, welche Arten existieren und wie ein Test abläuft. Zusätzlich lernen Sie die Unterschiede zu Schwachstellenscans und IT-Audits kennen.
Kurz erklärt
Was ist das Thema? Ein Penetrationstest simuliert einen genehmigten Cyberangriff.
Warum ist es wichtig? Er zeigt ausnutzbare Sicherheitslücken und reale Geschäftsrisiken.
Wer profitiert davon? Unternehmen, Behörden, Websitebetreiber, Entwickler und IT-Verantwortliche profitieren von klaren Handlungsempfehlungen.
Das Wichtigste in 30 Sekunden
- Ein Pentest simuliert einen kontrollierten Angriff.
- Eine schriftliche Freigabe ist zwingend erforderlich.
- Der Test kann Netzwerke, Anwendungen, Cloud-Systeme und Menschen betreffen.
- Automatische Scanner allein ersetzen keinen manuellen Penetrationstest.
- Nach der Fehlerbehebung sollte ein Nachtest die Maßnahmen bestätigen.
Was ist ein Penetrationstest einfach erklärt?
Ein Penetrationstest, häufig kurz Pentest genannt, ist ein kontrollierter Sicherheitsangriff. Ein beauftragter Spezialist untersucht dabei vorher festgelegte IT-Systeme. Er nutzt Methoden, die auch reale Angreifer einsetzen könnten.
Das Bundesamt für Sicherheit in der Informationstechnik beschreibt Penetrationstests als geeignetes Verfahren zur Ermittlung des aktuellen Sicherheitszustands. Untersucht werden können Netzwerke, einzelne Systeme und Webanwendungen. Häufig stehen dabei die von außen erreichbaren Schnittstellen im Mittelpunkt.
Ein Pentest geht über das reine Auflisten möglicher Schwachstellen hinaus. Der Tester versucht, ausgewählte Fehler kontrolliert auszunutzen. Somit erkennt das Unternehmen, wie weit ein Angreifer tatsächlich kommen könnte.
Ein Beispiel verdeutlicht den Unterschied: Ein Scanner entdeckt eine alte Softwareversion. Der Pentester prüft zusätzlich, ob diese Version angreifbar ist. Außerdem untersucht er, welche Daten oder Systeme dadurch erreichbar wären.
Ein professioneller Test folgt festen Regeln. Dazu gehören der Testumfang, erlaubte Methoden und festgelegte Zeiträume. Zusätzlich definiert der Auftraggeber, welche Systeme der Tester nicht berühren darf.
Welche Ziele verfolgt ein Penetrationstest?
Das wichtigste Ziel ist die Bewertung echter Angriffswege. Dabei soll der Test mehrere zentrale Fragen beantworten:
- Welche Schwachstellen sind vorhanden?
- Welche Schwachstellen lassen sich praktisch ausnutzen?
- Welche Daten oder Systeme wären dadurch gefährdet?
- Erkennen vorhandene Schutzsysteme den simulierten Angriff?
- Welche Maßnahmen senken das Risiko am schnellsten?
Ein guter Abschlussbericht priorisiert die Ergebnisse. Eine kritische Schwachstelle erhält daher mehr Aufmerksamkeit als ein kleiner Konfigurationsfehler. Zusätzlich erklärt der Bericht die möglichen Auswirkungen auf den Geschäftsbetrieb.
Der Pentest prüft jedoch nur einen vereinbarten Bereich. Folglich beweist ein gutes Ergebnis keine vollständige Sicherheit. Es zeigt vielmehr den Sicherheitszustand des getesteten Umfangs zum jeweiligen Zeitpunkt.
Warum ist ein Penetrationstest für Unternehmen wichtig?
Unternehmen nutzen heute komplexe IT-Landschaften. Lokale Server arbeiten mit Cloud-Diensten, mobilen Geräten und externen Plattformen zusammen. Gleichzeitig verbinden Programmierschnittstellen verschiedene Anwendungen. Jede zusätzliche Verbindung kann jedoch die Angriffsfläche vergrößern.
Sicherheitswerkzeuge erkennen viele bekannte Probleme automatisch. Dennoch übersehen sie häufig logische Fehler oder ungünstige Kombinationen. Ein Angreifer kann zum Beispiel mehrere kleine Schwachstellen zu einem gefährlichen Angriffspfad verbinden.
Ein Pentester betrachtet deshalb nicht nur einzelne technische Befunde. Er untersucht auch Zusammenhänge. Vielleicht liefert ein öffentlich erreichbarer Dienst zunächst nur Benutzernamen. Zusammen mit einer fehlerhaften Kennwortrichtlinie entsteht jedoch ein ernstes Risiko.
Außerdem prüft der Test vorhandene Sicherheitsmaßnahmen unter realistischen Bedingungen. Dazu gehören Firewalls, Mehrfaktor-Authentifizierung und Netzwerksegmentierung. Gleichzeitig lässt sich kontrollieren, ob Monitoring und SIEM verdächtige Aktivitäten erkennen.
Ein Penetrationstest schafft somit eine belastbare Entscheidungsgrundlage. Die Geschäftsleitung kann Investitionen gezielter priorisieren. Die IT-Abteilung erhält hingegen konkrete technische Maßnahmen.
Penetrationstest, Schwachstellenscan und IT-Audit im Vergleich
Die drei Verfahren verfolgen unterschiedliche Ziele. Dennoch werden ihre Bezeichnungen häufig verwechselt. Die folgende Tabelle zeigt die wichtigsten Unterschiede.
| Verfahren | Hauptziel | Vorgehensweise | Ergebnis |
|---|---|---|---|
| Schwachstellenscan | Bekannte Schwachstellen finden | Überwiegend automatisiert | Liste möglicher Schwachstellen |
| Penetrationstest | Ausnutzbarkeit und Auswirkungen prüfen | Automatisiert und manuell | Bestätigte Angriffspfade mit Risikobewertung |
| IT-Audit | Vorgaben und Prozesse bewerten | Interviews, Dokumentenprüfung und Stichproben | Abweichungen und Verbesserungsvorschläge |
| Red-Team-Test | Widerstandsfähigkeit der Organisation prüfen | Realistische, verdeckte Angriffssimulation | Bewertung von Erkennung und Reaktion |
Ein Schwachstellenscan eignet sich gut für regelmäßige Kontrollen. Er arbeitet schnell und kann viele Systeme erfassen. Allerdings produziert er auch Fehlalarme. Zudem erkennt er komplexe Geschäftslogik oft nicht.
Ein Penetrationstest untersucht ausgewählte Befunde deutlich tiefer. Der Tester validiert Ergebnisse und bewertet mögliche Auswirkungen. Dadurch erhält das Unternehmen eine realistischere Risikoeinschätzung.
Ein IT-Audit betrachtet hingegen Prozesse, Richtlinien und Nachweise. Es prüft zum Beispiel, ob Berechtigungen regelmäßig kontrolliert werden. Technische Angriffe stehen dabei nicht zwingend im Mittelpunkt.
Keines dieser Verfahren ersetzt alle anderen. Ein gutes Sicherheitskonzept kombiniert deshalb automatische Scans, manuelle Tests und organisatorische Prüfungen.
Welche Arten von Penetrationstests gibt es?
Der passende Test hängt von der Infrastruktur und dem Schutzziel ab. Deshalb muss ein Unternehmen zuerst seine wichtigsten Systeme und Risiken kennen. Anschließend lässt sich die geeignete Testart auswählen.
Externer und interner Penetrationstest
Ein externer Pentest betrachtet das Unternehmen aus Sicht eines Angreifers im Internet. Der Tester untersucht öffentliche IP-Adressen, VPN-Zugänge, Mailserver und Webdienste. Dadurch erkennt er ungeschützte Eintrittspunkte.
Ein interner Pentest startet hingegen innerhalb des Unternehmensnetzes. Er simuliert zum Beispiel ein kompromittiertes Notebook oder einen böswilligen Insider. Dabei prüft der Tester, ob Netzwerksegmentierung und Zugriffskontrollen funktionieren.
Beide Perspektiven sind wichtig. Eine starke Firewall schützt wenig, wenn ein kompromittiertes Endgerät ungehindert auf alle Server zugreifen kann.
Black-Box-, Grey-Box- und White-Box-Test
Diese Begriffe beschreiben den Wissensstand des Testers:
- Black Box: Der Tester erhält kaum interne Informationen. Das Vorgehen ähnelt einem externen Angreifer.
- Grey Box: Der Tester erhält begrenzte Informationen oder ein normales Benutzerkonto.
- White Box: Der Tester kennt Architektur, Quellcode und Konfigurationen.
Ein Black-Box-Test bildet die externe Sicht realistisch ab. Allerdings kann die Informationssuche viel Zeit beanspruchen. Ein White-Box-Test untersucht hingegen mehr Bereiche in derselben Zeit. Dafür entspricht er weniger stark einem überraschenden Angriff.
Grey Box bietet oft einen guten Mittelweg. Der Tester kann sowohl externe als auch angemeldete Bereiche kontrollieren.
Penetrationstest für Webanwendungen und APIs
Webanwendungen verarbeiten oft sensible Kunden- und Geschäftsdaten. Daher prüfen Tester unter anderem Anmeldung, Sitzungsverwaltung und Berechtigungen. Außerdem untersuchen sie Eingaben, Datei-Uploads und Programmierschnittstellen.
Der OWASP Web Security Testing Guide stellt dafür eine umfangreiche Testmethodik bereit. Sie berücksichtigt technische Schwachstellen und fehlerhafte Sicherheitskontrollen. Besonders wichtig sind manuelle Prüfungen der Geschäftslogik.
Ein Angreifer könnte beispielsweise fremde Rechnungen über eine veränderte Objekt-ID abrufen. Ein normaler Scanner erkennt diesen logischen Fehler möglicherweise nicht. Ein erfahrener Tester prüft hingegen gezielt verschiedene Benutzerrollen.
Weitere Testbereiche
Je nach Unternehmen kommen zusätzliche Varianten infrage:
- Cloud-Penetrationstest für freigegebene Cloud-Ressourcen
- WLAN-Test für drahtlose Unternehmensnetze
- Mobile-App-Test für Android- und iOS-Anwendungen
- Active-Directory-Test für Windows-Domänen
- WordPress-Pentest für Website, Plugins und Benutzerkonten
- Social-Engineering-Test für Phishing und menschliche Prozesse
- Physischer Test für Gebäudezugang und Zutrittskontrollen
Social Engineering benötigt besonders klare Regeln. Mitarbeitende und Betriebsrat müssen je nach Situation einbezogen werden. Außerdem gelten Datenschutz- und Arbeitsrechtsvorgaben.
Wie läuft ein Penetrationstest ab?
Ein strukturierter Ablauf schützt den Geschäftsbetrieb und verbessert die Ergebnisse. Anerkannte Methoden wie PTES, OWASP WSTG und NIST SP 800-115 liefern dafür Orientierung. Der konkrete Ablauf hängt jedoch vom Testziel ab.
Schritt 1: Ziele und Testumfang festlegen
Zuerst legt das Unternehmen das gewünschte Ergebnis fest. Soll eine neue Webanwendung geprüft werden? Oder steht das gesamte externe Netzwerk im Mittelpunkt?
Danach wird der Scope definiert. Dieser Begriff bezeichnet den genehmigten Testumfang. Er enthält Domains, IP-Adressen, Anwendungen, Mandanten und Benutzerrollen.
Auch Ausschlüsse müssen eindeutig dokumentiert sein. Dazu gehören produktionskritische Systeme oder externe Dienste ohne Freigabe.
Schritt 2: Rules of Engagement vereinbaren
Die Rules of Engagement bilden die verbindlichen Spielregeln. NIST beschreibt sie als detaillierte Vorgaben und Grenzen für einen Sicherheitstest.
Folgende Angaben gehören in diese Vereinbarung:
- Erlaubte und verbotene Angriffsmethoden
- Testzeitraum und Wartungsfenster
- Technische und organisatorische Ansprechpartner
- Notfallkontakte und Abbruchkriterien
- Umgang mit gefundenen Daten
- Regeln zur Beweissicherung
- Löschung gespeicherter Testdaten
- Meldeweg bei kritischen Schwachstellen
Ohne ausdrückliche Genehmigung darf kein Pentest beginnen. Das gilt auch für Cloud-Dienste und Systeme von Dienstleistern.
Schritt 3: Informationssammlung
Nun sammelt der Tester Informationen über die freigegebenen Ziele. Dazu gehören erreichbare Dienste, Domains, Technologien und mögliche Zugangspunkte.
Diese Phase heißt Reconnaissance. Ein Teil der Informationen stammt aus öffentlich zugänglichen Quellen. Anschließend bestätigt der Tester die Ergebnisse durch erlaubte technische Prüfungen.
Bereits hier zeigen sich oft unnötig veröffentlichte Systeme. Dazu zählen vergessene Testumgebungen oder alte Administrationsoberflächen.
Schritt 4: Schwachstellen analysieren
Im nächsten Schritt untersucht der Tester die identifizierten Dienste. Automatische Werkzeuge helfen bei der Erkennung bekannter Fehler. Manuelle Prüfungen validieren und ergänzen diese Ergebnisse.
Dabei sucht der Tester unter anderem nach folgenden Problemen:
- Veralteter oder unsicherer Software
- Offenen Netzwerkdiensten
- Schwachen Authentifizierungsverfahren
- Fehlerhaften Zugriffsrechten
- Unsicheren Standardkonfigurationen
- Fehlender Netzwerksegmentierung
- Logischen Fehlern in Anwendungen
Automatische Treffer gelten noch nicht automatisch als bestätigte Schwachstellen. Daher prüft der Tester ihre technische Relevanz.
Schritt 5: Kontrollierte Ausnutzung
Jetzt versucht der Tester, ausgewählte Schwachstellen kontrolliert auszunutzen. Dabei beachtet er die vereinbarten Grenzen. Produktionsausfälle und Datenveränderungen sollen vermieden werden.
Die Ausnutzung liefert den entscheidenden Nachweis. So zeigt sich, ob ein Fehler nur theoretisch besteht oder einen echten Zugriff ermöglicht.
Der Tester sammelt nur notwendige Belege. Zum Beispiel kann ein anonymisierter Datensatzausschnitt einen unerlaubten Zugriff belegen. Große Datenmengen muss er dafür nicht kopieren.
Schritt 6: Auswirkungen und Angriffspfade bewerten
Nach einem erfolgreichen Zugriff prüft der Tester die möglichen Folgen. Könnte ein Angreifer höhere Rechte erlangen? Wären weitere Systeme erreichbar? Würde eine Segmentierung die Ausbreitung stoppen?
Diese kontrollierte Post-Exploitation muss ebenfalls freigegeben sein. Ihr Ziel ist keine dauerhafte Kontrolle. Stattdessen soll sie das geschäftliche Risiko belegen.
Zusätzlich prüft das Unternehmen idealerweise seine Erkennungsfähigkeit. Monitoring, EDR und SIEM sollten verdächtige Aktivitäten melden.
Schritt 7: Bericht und Nachtest
Am Ende erstellt der Dienstleister einen verständlichen Bericht. Dieser sollte eine Management-Zusammenfassung und technische Einzelheiten enthalten.
Jeder Befund benötigt mindestens folgende Informationen:
- Betroffenes System
- Beschreibung der Schwachstelle
- Nachweis und reproduzierbare Schritte
- Technische und geschäftliche Auswirkungen
- Risikoeinstufung
- Konkrete Handlungsempfehlung
Nach der Behebung folgt ein Retest. Dabei prüft der Tester die korrigierten Befunde erneut. Erst dieser Nachtest bestätigt, dass die Maßnahmen wirksam sind.
Praxisbeispiel: Penetrationstest einer Kundenplattform
Ein mittelständisches Unternehmen betreibt eine Plattform für Kundenrechnungen. Vor einer größeren Erweiterung beauftragt es einen Grey-Box-Test. Der Tester erhält zwei Konten mit unterschiedlichen Rollen.
Zunächst prüft er die Anmeldung und Sitzungsverwaltung. Die Mehrfaktor-Authentifizierung funktioniert korrekt. Anschließend untersucht er die Zugriffsrechte zwischen Kundenkonten.
Dabei verändert er die ID einer Rechnungsanfrage. Die Anwendung liefert daraufhin ein Dokument eines anderen Kunden. Der Server prüft zwar die Anmeldung, jedoch nicht den Besitz der angeforderten Rechnung.
Der Tester lädt keine weiteren Dokumente herunter. Stattdessen dokumentiert er einen minimalen Nachweis. Danach informiert er den vereinbarten Notfallkontakt.
Das Entwicklungsteam ergänzt eine serverseitige Berechtigungsprüfung. Außerdem kontrolliert es ähnliche Funktionen. Beim Retest kann der Tester nicht mehr auf fremde Rechnungen zugreifen.
Das Beispiel zeigt den Nutzen manueller Tests. Ein Scanner hätte die gültige Antwort des Servers möglicherweise nicht als Fehler erkannt. Der Penetrationstest deckte hingegen eine Schwachstelle in der Geschäftslogik auf.
Vorteile und Grenzen eines Penetrationstests
Ein Pentest liefert wertvolle Erkenntnisse. Dennoch bleibt er eine zeitlich begrenzte Stichprobe. Unternehmen sollten daher sowohl die Vorteile als auch die Grenzen kennen.
| Vorteile | Grenzen |
|---|---|
| Zeigt praktisch ausnutzbare Schwachstellen | Prüft nur den vereinbarten Umfang |
| Bewertet reale Angriffspfade | Bildet nur einen bestimmten Zeitpunkt ab |
| Prüft bestehende Schutzmaßnahmen | Kann nicht jede mögliche Angriffstechnik abdecken |
| Priorisiert Risiken nachvollziehbar | Qualität hängt von Erfahrung und Testzeit ab |
| Liefert konkrete Verbesserungsmaßnahmen | Kann bei schlechter Planung Betriebsrisiken erzeugen |
| Unterstützt Compliance-Nachweise | Ersetzt kein dauerhaftes Sicherheitsmanagement |
Der größte Vorteil liegt in der realistischen Bewertung. Unternehmen erfahren nicht nur, dass eine Lücke existiert. Sie sehen außerdem, welche Folgen ein erfolgreicher Angriff haben könnte.
Die größte Grenze ist der begrenzte Umfang. Neue Schwachstellen können bereits nach dem Test entstehen. Deshalb ersetzt ein Pentest weder Patchmanagement noch Monitoring. Er ergänzt diese Maßnahmen vielmehr.
Wann sollte ein Unternehmen einen Penetrationstest durchführen?
Ein Pentest ist besonders sinnvoll, wenn sich Systeme oder Risiken wesentlich verändern. Außerdem empfiehlt sich ein wiederkehrender Rhythmus für geschäftskritische Bereiche.
Typische Anlässe sind:
- Vor dem Start einer neuen Webanwendung
- Nach größeren Änderungen an Netzwerk oder Cloud-Architektur
- Nach einer Migration oder Unternehmensübernahme
- Vor der Verarbeitung besonders sensibler Daten
- Nach einem Sicherheitsvorfall
- Vor wichtigen Zertifizierungen oder Kundenprüfungen
- In regelmäßigen, risikobasierten Abständen
Ein jährlicher Test kann für viele Umgebungen ein sinnvoller Ausgangspunkt sein. Stark veränderte oder besonders gefährdete Systeme benötigen jedoch häufigere Prüfungen. Die Entscheidung sollte deshalb auf Risiko, Änderungsrate und Schutzbedarf beruhen.
Zusätzlich sollten Unternehmen kontinuierliche Schwachstellenscans einsetzen. Ein Pentest ersetzt diese regelmäßige Kontrolle nicht.
Penetrationstest richtig vorbereiten und Anbieter auswählen
Eine gute Vorbereitung erhöht den Nutzen deutlich. Zuerst sollte das Unternehmen alle Systeme und verantwortlichen Eigentümer erfassen. Danach legt es Schutzbedarf und Testziele fest.
Bei der Auswahl eines Anbieters zählen nachweisbare Erfahrung und eine saubere Methodik. Referenzen aus ähnlichen Projekten können ebenfalls helfen. Zusätzlich sollte der Dienstleister verständliche Musterberichte zeigen können.
Achten Sie auf folgende Kriterien:
- Erfahrung mit der gewünschten Technologie
- Orientierung an anerkannten Testmethoden
- Nachvollziehbarer Umfang und Aufwand
- Klare Regeln zum Datenschutz
- Sichere Übertragung des Abschlussberichts
- Betriebshaftpflicht und geregelte Verantwortlichkeiten
- Kritische Sofortmeldungen während des Tests
- Enthaltener Retest nach der Fehlerbehebung
Der günstigste Anbieter ist nicht automatisch die beste Wahl. Ein oberflächlicher Scan mit automatisch erzeugtem Bericht liefert kaum Mehrwert. Fragen Sie daher ausdrücklich nach manuellen Prüfungen.
Praxis-Tipp: Stellen Sie dem Tester eine aktuelle Architekturübersicht bereit. Dadurch bleibt mehr Zeit für tiefgehende Prüfungen und relevante Angriffspfade.
Häufige Fehler bei Penetrationstests
Ein guter Tester kann schlechte Rahmenbedingungen nur begrenzt ausgleichen. Deshalb sollten Auftraggeber typische Planungsfehler vermeiden.
Unklarer oder zu großer Umfang
Ein unklarer Scope führt zu Lücken und Missverständnissen. Ein zu großer Umfang verteilt hingegen die verfügbare Testzeit auf zu viele Systeme. Dadurch bleibt die Prüfung oberflächlich.
Priorisieren Sie deshalb wichtige Anwendungen und kritische Datenflüsse. Weitere Systeme können in späteren Testphasen folgen.
Fehlende Freigaben für externe Systeme
Viele Anwendungen nutzen Cloud-Dienste, Zahlungsanbieter oder verwaltete Plattformen. Diese Systeme gehören nicht automatisch zum erlaubten Testumfang.
Prüfen Sie daher Verträge und Testbedingungen. Holen Sie notwendige Freigaben rechtzeitig ein.
Pentest mit automatischem Scan verwechseln
Ein automatisch erzeugter Schwachstellenbericht ist noch kein vollständiger Pentest. Manuelle Validierung und Kontextbewertung sind entscheidend.
Fordern Sie deshalb eine klare Beschreibung der Testmethodik. Fragen Sie außerdem nach dem Anteil manueller Prüfungen.
Keine Zeit für Fehlerbehebung einplanen
Der Bericht allein verbessert die Sicherheit nicht. Verantwortliche Teams benötigen Zeit und Budget für Korrekturen.
Planen Sie daher Zuständigkeiten und Fristen bereits vor dem Test. Kritische Befunde sollten vorrangig behandelt werden.
Auf den Retest verzichten
Eine vermeintlich behobene Lücke kann weiterhin bestehen. Manchmal erzeugt die Korrektur sogar ein neues Problem.
Ein Retest schafft Gewissheit. Deshalb sollte er möglichst Bestandteil des Auftrags sein.
Best Practices für Penetrationstests 2026
Moderne IT-Umgebungen verändern sich schnell. Ein einzelner Test pro Jahr reicht deshalb nicht für jede Organisation. Pentests sollten Teil eines umfassenden Sicherheitsprozesses sein.
Erstens sollten Unternehmen risikobasiert testen. Öffentlich erreichbare Systeme und sensible Anwendungen verdienen besondere Aufmerksamkeit. Zweitens sollte Security bereits während der Entwicklung beginnen. Dazu gehören Codeprüfungen, Abhängigkeitsscans und sichere Bereitstellungsprozesse.
Drittens müssen Cloud-Rollen, APIs und Identitäten einbezogen werden. Viele moderne Angriffe nutzen keine klassische Schadsoftware. Stattdessen missbrauchen sie gültige Konten und übermäßige Berechtigungen.
Viertens sollten Monitoring und Incident Response während des Tests mitgeprüft werden. Ein Angriff, den niemand erkennt, bleibt auch bei guter Prävention gefährlich.
Fünftens müssen Ergebnisse in das Schwachstellenmanagement einfließen. Jeder Befund benötigt einen Verantwortlichen, eine Frist und einen dokumentierten Status.
Wichtig: Behandeln Sie den Abschlussbericht wie vertrauliche Sicherheitsinformation. Er enthält genaue Hinweise auf Schwachstellen und mögliche Angriffswege.
Zusammenfassende Checkliste für Ihren Penetrationstest
Die folgende Checkliste unterstützt Sie bei Planung, Durchführung und Nachbereitung.
Vor dem Test
- Geschäftliches Ziel festlegen
- Kritische Systeme priorisieren
- Testumfang und Ausschlüsse dokumentieren
- Eigentümer der Systeme bestimmen
- Schriftliche Freigaben einholen
- Rules of Engagement vereinbaren
- Notfallkontakte benennen
- Backups und Wiederherstellung prüfen
- Datenschutz und externe Anbieter berücksichtigen
- Umfang des Abschlussberichts festlegen
Während des Tests
- Ansprechpartner erreichbar halten
- Kritische Befunde sofort bearbeiten
- Monitoring und Alarmierung beobachten
- Änderungen am Scope dokumentieren
- Betriebsstörungen gemeinsam bewerten
Nach dem Test
- Management-Zusammenfassung auswerten
- Befunde nach Risiko priorisieren
- Verantwortliche und Fristen festlegen
- Ursachen statt nur Symptome beheben
- Ähnliche Systeme ebenfalls kontrollieren
- Retest durchführen lassen
- Erkenntnisse in Prozesse und Schulungen übernehmen
Fazit: Penetrationstest einfach erklärt
Ein Penetrationstest einfach erklärt ist ein genehmigter und kontrollierter Angriff auf ausgewählte IT-Systeme. Er zeigt, welche Schwachstellen praktisch ausnutzbar sind. Außerdem macht er mögliche Auswirkungen für Technik und Geschäftsbetrieb sichtbar.
Sein Nutzen hängt jedoch stark von der Vorbereitung ab. Klare Ziele, ein präziser Scope und verbindliche Spielregeln sind unverzichtbar. Ebenso wichtig sind ein verständlicher Bericht und ein anschließender Retest.
Ein Pentest ist keine einmalige Sicherheitsgarantie. Dennoch liefert er Erkenntnisse, die automatische Werkzeuge allein häufig nicht bieten. Unternehmen sollten ihn deshalb mit Patchmanagement, Monitoring, Backups und regelmäßigen Schwachstellenscans verbinden.
Richtig eingesetzt wird der Pentest zum praxisnahen Sicherheitstest. Er hilft Unternehmen, kritische Angriffswege zu schließen, bevor echte Cyberkriminelle sie entdecken.
Häufig gestellte Fragen zum Penetrationstest
Was ist ein Penetrationstest einfach erklärt?
Ein Penetrationstest ist ein kontrollierter Cyberangriff mit schriftlicher Erlaubnis. Ein Sicherheitsexperte prüft festgelegte Systeme auf ausnutzbare Schwachstellen. Anschließend dokumentiert er die Risiken und empfiehlt konkrete Schutzmaßnahmen.
Ist ein Penetrationstest legal?
Ja, wenn der Eigentümer der Systeme den Test ausdrücklich genehmigt. Testumfang, Methoden und Zeitraum sollten schriftlich festgelegt sein. Ohne entsprechende Erlaubnis können bereits einzelne Testhandlungen rechtliche Folgen haben.
Wie lange dauert ein Penetrationstest?
Die Dauer hängt von Umfang und Komplexität ab. Ein Test einer kleinen Webanwendung kann wenige Tage benötigen. Umfangreiche Netzwerke oder Cloud-Umgebungen können hingegen mehrere Wochen beanspruchen. Hinzu kommen Vorbereitung, Bericht und Retest.
Was kostet ein Penetrationstest?
Die Kosten richten sich nach Testumfang, Systemkomplexität und gewünschter Tiefe. Auch die Anzahl der Anwendungen und Benutzerrollen beeinflusst den Aufwand. Ein seriöser Anbieter kalkuliert deshalb nach einem Vorgespräch und einem klar definierten Scope.
Kann ein Pentest einen Systemausfall verursachen?
Ein Restrisiko besteht bei aktiven Sicherheitstests. Gute Planung reduziert dieses Risiko jedoch deutlich. Kritische Systeme, verbotene Methoden und Abbruchkriterien müssen vorher feststehen. Backups und erreichbare Notfallkontakte sind ebenfalls wichtig.
Wie oft sollte ein Penetrationstest stattfinden?
Das Intervall sollte sich nach Risiko und Änderungsrate richten. Ein jährlicher Test ist häufig ein sinnvoller Ausgangspunkt. Nach größeren Änderungen oder Sicherheitsvorfällen kann jedoch ein zusätzlicher Test notwendig sein.
Was ist der Unterschied zwischen Pentest und Schwachstellenscan?
Ein Schwachstellenscan sucht überwiegend automatisiert nach bekannten Problemen. Ein Pentest validiert Befunde und prüft reale Angriffspfade. Außerdem bewertet ein Tester technische sowie geschäftliche Auswirkungen.
Werden Mitarbeitende bei einem Pentest getestet?
Nur wenn Social Engineering ausdrücklich zum Auftrag gehört. Dafür braucht es klare Regeln und eine abgestimmte Vorgehensweise. Datenschutz, Arbeitsrecht und betriebliche Mitbestimmung müssen berücksichtigt werden.
Reicht ein bestandener Penetrationstest als Sicherheitsnachweis?
Nein. Ein Pentest betrachtet nur den vereinbarten Umfang zu einem bestimmten Zeitpunkt. Neue Schwachstellen und Konfigurationsfehler können später entstehen. Deshalb bleibt ein kontinuierliches Sicherheitsmanagement notwendig.
Empfehlung zum Weiterlesen
Wie sicher sind Ihre Website, Server und Cloud-Dienste wirklich? Nutzen Sie die Checkliste aus diesem Artikel und erfassen Sie zuerst Ihre öffentlich erreichbaren Systeme. Planen Sie anschließend einen klar abgegrenzten Penetrationstest mit qualifizierten Sicherheitsexperten.
Lesen Sie außerdem die weiteren IT-Sicherheitsratgeber von Lumio Studios. Dort erfahren Sie, wie Sie Schwachstellen vermeiden, Systeme härten und Cyberangriffe frühzeitig erkennen.
Interne Verlinkungsvorschläge
- WordPress auf Linux hosten: Komplettanleitung
- Linux für Einsteiger: Der ultimative Start-Guide 2026
- Ubuntu Server installieren: Schritt-für-Schritt-Anleitung
- Fail2Ban konfigurieren und SSH-Angriffe verhindern
- Die besten KI-Tools 2026 für Selbstständige und Unternehmen
