
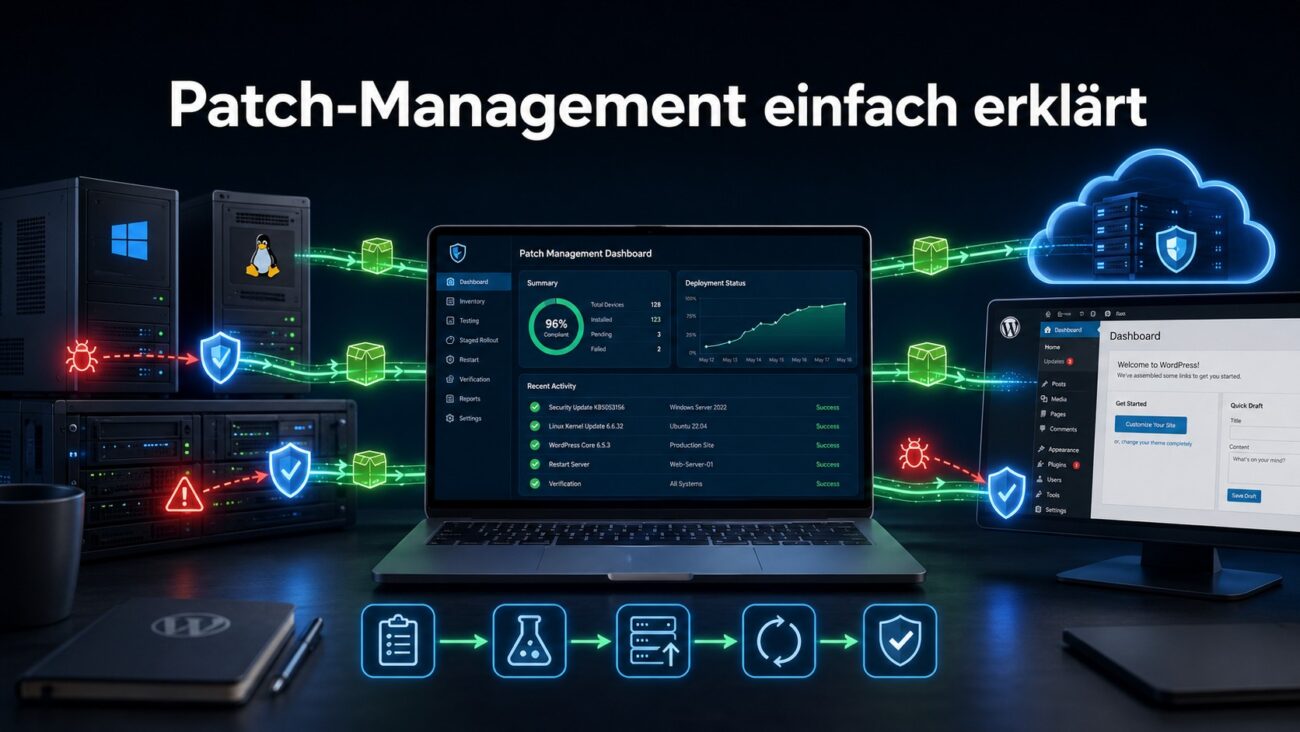
Patch-Management schützt Computer, Server und Anwendungen vor bekannten Sicherheitslücken. Trotzdem verschieben viele Unternehmen notwendige Updates. Sie fürchten Ausfälle, Kompatibilitätsprobleme oder einen hohen Verwaltungsaufwand. Dadurch bleiben jedoch gefährliche Schwachstellen länger geöffnet.
Cyberkriminelle suchen gezielt nach Systemen, auf denen wichtige Sicherheitsupdates fehlen. Sobald ein Hersteller eine Schwachstelle veröffentlicht, erhalten Angreifer außerdem wertvolle technische Informationen. Unternehmen müssen daher schnell reagieren. Ein verfügbarer Patch hilft schließlich nur, wenn er tatsächlich installiert wurde.
Professionelles Patch-Management bedeutet jedoch nicht, jedes Update sofort und ungeprüft einzuspielen. Vielmehr benötigt ein Unternehmen einen kontrollierten Ablauf. Dieser umfasst die Erfassung aller Systeme, eine Risikobewertung, Tests, die gestaffelte Bereitstellung und eine abschließende Kontrolle.
In diesem Artikel erfahren Sie, warum Updates so wichtig sind. Außerdem lernen Sie einen praxistauglichen Patch-Prozess für Windows, Linux, WordPress und die IT-Infrastruktur kennen. Die Empfehlungen eignen sich insbesondere für kleine und mittlere Unternehmen. Sie lassen sich jedoch auch auf größere Umgebungen übertragen.
Kurz erklärt
Was ist das Thema? Patch-Management organisiert Updates für Software, Betriebssysteme und Geräte.
Warum ist es wichtig? Patches schließen Sicherheitslücken und beheben Fehler.
Wer profitiert davon? Unternehmen, Administratoren, Selbstständige und Website-Betreiber profitieren von sicheren, stabilen und nachvollziehbar aktualisierten Systemen.
Das Wichtigste in 30 Sekunden
- Erfassen Sie alle Geräte, Anwendungen und Firmware-Versionen.
- Bewerten Sie Updates nach Risiko und tatsächlicher Ausnutzung.
- Testen Sie Patches zunächst auf ausgewählten Systemen.
- Verteilen Sie Updates automatisiert und in mehreren Stufen.
- Kontrollieren und dokumentieren Sie anschließend den Erfolg.
Was ist Patch-Management?
Patch-Management beschreibt einen kontrollierten Prozess für Aktualisierungen. Dazu gehören das Erkennen, Bewerten, Testen, Verteilen und Überprüfen von Patches.
Ein Patch ist eine Änderung an einer bestehenden Software oder Firmware. Er kann eine Sicherheitslücke schließen, einen Fehler beheben oder die Stabilität verbessern. Manche Updates enthalten außerdem neue Funktionen.
Das NIST beschreibt Enterprise Patch Management als einen Prozess zum Identifizieren, Priorisieren, Beschaffen, Installieren und Verifizieren von Patches, Updates und Upgrades. Dabei betrachtet es Patching als vorbeugende Wartung der IT. Diese Wartung soll Sicherheitsvorfälle, Datenverluste und Betriebsunterbrechungen verhindern. NIST SP 800-40 Revision 4
Was gehört zu einem professionellen Patch-Management?
Ein vollständiger Prozess reicht deutlich über die automatische Update-Funktion eines Computers hinaus. Er umfasst insbesondere folgende Aufgaben:
- IT-Systeme und installierte Software vollständig erfassen
- Herstellerinformationen und Sicherheitsmeldungen überwachen
- Schwachstellen und verfügbare Patches bewerten
- Abhängigkeiten und mögliche Auswirkungen untersuchen
- Updates in einer Testumgebung installieren
- Datensicherungen und Rückfallpläne vorbereiten
- Patches kontrolliert auf Produktivsysteme verteilen
- Installation und Funktionsfähigkeit prüfen
- Fehler, Ausnahmen und offene Risiken dokumentieren
- Veraltete oder nicht mehr unterstützte Systeme ersetzen
Damit wird Patch-Management zu einem fortlaufenden Kreislauf. Ein einmaliges Update-Projekt reicht nicht aus. Schließlich veröffentlichen Hersteller regelmäßig neue Fehlerbehebungen.
Patch, Update und Upgrade: Was ist der Unterschied?
Die Begriffe werden häufig gleich verwendet. Dennoch beschreiben sie unterschiedliche Änderungen.
| Begriff | Bedeutung | Beispiel |
|---|---|---|
| Patch | Gezielte Fehler- oder Sicherheitskorrektur | Schließen einer kritischen Schwachstelle |
| Update | Sammlung mehrerer Verbesserungen | Monatliches Windows-Sicherheitsupdate |
| Upgrade | Wechsel auf eine größere Produktversion | Umstieg auf eine neue Betriebssystemversion |
| Hotfix | Schnelle Korrektur für ein konkretes Problem | Behebung eines akuten Programmfehlers |
| Firmware-Update | Aktualisierung gerätenaher Software | Update für Firewall, Switch oder SSD |
Die Grenzen sind in der Praxis nicht immer eindeutig. Entscheidend ist daher weniger die Bezeichnung. Wichtiger sind Risiko, Auswirkung und erforderliche Maßnahmen.
Warum Patch-Management für Unternehmen wichtig ist
Patch-Management gehört zu den wichtigsten Grundlagen der IT-Sicherheit. Es verbessert jedoch nicht nur den Schutz. Gleichzeitig unterstützt es einen stabilen und nachvollziehbaren IT-Betrieb.
Eine öffentlich bekannte Schwachstelle kann beispielsweise Angriffe auf Server, VPN-Gateways oder Webanwendungen ermöglichen. Fehlt der verfügbare Sicherheits-Patch, bleibt der bekannte Angriffsweg offen.
Sicherheitslücken rechtzeitig schließen
Hersteller analysieren Fehler und veröffentlichen anschließend Korrekturen. Cyberkriminelle untersuchen diese Updates ebenfalls. Sie können daraus ableiten, welche Programmteile verwundbar waren.
Dadurch entsteht ein Wettlauf zwischen Verteidigern und Angreifern. Deshalb sollten Unternehmen kritische Updates nicht bis zum nächsten beliebigen Wartungstermin aufschieben.
Besondere Aufmerksamkeit benötigen Schwachstellen, die Angreifer bereits aktiv ausnutzen. Der CISA-Katalog „Known Exploited Vulnerabilities“ sammelt solche bekannten und praktisch ausgenutzten Sicherheitslücken. Er bietet damit eine wichtige Grundlage für die Priorisierung. CISA Known Exploited Vulnerabilities Catalog
Ausfälle und Softwarefehler reduzieren
Updates dienen nicht ausschließlich der Sicherheit. Sie beheben außerdem Fehler, Speicherprobleme und Kompatibilitätsstörungen. Dadurch können Systeme zuverlässiger laufen.
Allerdings kann auch ein Update neue Probleme verursachen. Daher benötigen Unternehmen Tests und eine schrittweise Verteilung. Ein gutes Patch-Verfahren gleicht somit zwei Risiken aus:
- das Risiko durch eine ungepatchte Schwachstelle
- das Risiko durch eine fehlerhafte Aktualisierung
Ein pauschales „sofort installieren“ ist deshalb nicht immer sinnvoll. Ein pauschales „lieber nichts verändern“ ist jedoch noch gefährlicher.
Compliance und Nachweisbarkeit verbessern
Viele Sicherheitsstandards erwarten geregelte Prozesse für Schwachstellen und Aktualisierungen. Dazu gehören klare Zuständigkeiten, angemessene Fristen und eine nachvollziehbare Dokumentation.
Ein Prüfbericht sollte mindestens zeigen, welche Systeme betroffen waren. Außerdem sollte er den Installationsstatus, den Zeitpunkt und mögliche Ausnahmen enthalten.
Diese Nachweise helfen bei Audits. Zusätzlich erleichtern sie die interne Kontrolle und die Untersuchung von Sicherheitsvorfällen.
Welche Systeme muss das Patch-Management berücksichtigen?
Ein häufiger Fehler liegt im zu engen Blick auf Arbeitsplatzcomputer. Moderne IT-Umgebungen bestehen jedoch aus zahlreichen Komponenten. Jede davon kann angreifbare Software enthalten.
Daher sollte das Patch-Management mindestens die folgenden Bereiche abdecken:
- Windows-, Linux- und macOS-Systeme
- Notebooks, Desktop-PCs und mobile Geräte
- Physische und virtuelle Server
- Hypervisoren und Container-Plattformen
- Router, Switches, Firewalls und WLAN-Komponenten
- VPN-Gateways und Fernzugriffslösungen
- Cloud-Dienste und virtuelle Cloud-Systeme
- Webserver, Datenbanken und Laufzeitumgebungen
- WordPress-Core, Themes und Plug-ins
- Browser, PDF-Programme und Office-Anwendungen
- Backup-, Monitoring- und Sicherheitssoftware
- Drucker, NAS-Systeme und andere Netzwerkgeräte
- BIOS, UEFI und Geräte-Firmware
Diese Aufstellung zeigt: Ein Patch-Prozess ist nur so gut wie sein Inventar. Unbekannte Systeme erhalten meistens keine kontrollierten Updates.
Auch Drittanbieter-Software beachten
Viele Unternehmen pflegen Windows zuverlässig, vergessen jedoch installierte Anwendungen. Angriffsflächen entstehen beispielsweise durch Browser-Erweiterungen, Archivprogramme oder alte Java-Versionen.
Außerdem können veraltete Verwaltungswerkzeuge selbst zum Risiko werden. Deshalb sollte der Softwarebestand regelmäßig erfasst und bereinigt werden.
Nicht mehr benötigte Programme sollten Sie deinstallieren. Jede entfernte Anwendung verkleinert die Angriffsfläche und reduziert den Pflegeaufwand.
Patch-Management richtig priorisieren
Nicht jedes Update besitzt die gleiche Dringlichkeit. Deshalb sollten Unternehmen nicht allein nach dem Veröffentlichungsdatum arbeiten.
Eine risikobasierte Priorisierung berücksichtigt mehrere Faktoren. Dazu gehören die Schwere der Schwachstelle, die Erreichbarkeit des Systems und mögliche Auswirkungen.
CVSS-Wert nicht isoliert betrachten
Der CVSS-Wert beschreibt technische Merkmale einer Schwachstelle. Ein hoher Wert weist auf ein erhebliches Risiko hin. Dennoch beantwortet er nicht alle wichtigen Fragen.
Prüfen Sie zusätzlich:
- Wird die Schwachstelle bereits aktiv ausgenutzt?
- Ist ein funktionierender Exploit öffentlich verfügbar?
- Ist das System direkt aus dem Internet erreichbar?
- Welche Daten verarbeitet das betroffene System?
- Welche Benutzerrechte könnte ein Angreifer erhalten?
- Existieren wirksame Schutzmaßnahmen?
- Wie kritisch ist das System für den Geschäftsbetrieb?
- Kann der Patch Ausfälle oder Inkompatibilitäten verursachen?
Eine aktiv ausgenutzte Schwachstelle auf einem VPN-Gateway kann höchste Priorität besitzen. Das gilt selbst dann, wenn eine andere Schwachstelle einen höheren CVSS-Wert hat.
Sinnvolle Prioritätsklassen festlegen
Die folgende Einteilung bietet einen praxistauglichen Ausgangspunkt. Unternehmen sollten die Fristen jedoch an ihre Risiken anpassen.
| Priorität | Typisches Risiko | Empfohlene Reaktion |
|---|---|---|
| Notfall | Aktive Ausnutzung oder akute Internetgefahr | Sofort prüfen und schnellstmöglich beheben |
| Kritisch | Hoher Schaden und leicht ausnutzbar | Innerhalb weniger Tage patchen |
| Hoch | Bedeutendes Risiko ohne akute Ausnutzung | Innerhalb von 7 bis 14 Tagen |
| Mittel | Begrenzte Auswirkungen oder erschwerte Ausnutzung | Im regulären Wartungsfenster |
| Niedrig | Kleine Fehler oder geringes Sicherheitsrisiko | Mit geplantem Sammelupdate |
Diese Fristen sind keine allgemeingültige Vorgabe. Entscheidend bleiben Schutzbedarf, Branche und technische Umgebung. Außerdem sollten dokumentierte Ausnahmen ein Ablaufdatum besitzen.
Patch-Management Schritt für Schritt einführen
Ein erfolgreicher Prozess benötigt klare Zuständigkeiten und wiederholbare Abläufe. Die folgende Anleitung eignet sich als Grundlage für kleine und mittlere Unternehmen.
Schritt 1: IT-Bestand vollständig erfassen
Erstellen Sie zunächst ein Inventar aller Geräte, Dienste und Anwendungen. Dokumentieren Sie zudem Betriebssystem, Version, Standort, Verantwortliche und Supportstatus.
Automatisierte Inventarisierung liefert zuverlässigere Daten als eine manuell gepflegte Tabelle. Dennoch kann eine strukturierte Tabelle für kleine Umgebungen ein sinnvoller Einstieg sein.
Achten Sie insbesondere auf selten verwendete Notebooks und abgeschaltete Server. Diese Systeme fehlen häufig in regulären Update-Berichten.
Schritt 2: Informationsquellen definieren
Beobachten Sie die Sicherheitshinweise aller wichtigen Hersteller. Zusätzlich eignen sich Warnungen von BSI, CERT-Bund und CISA.
Legen Sie fest, wer neue Meldungen bewertet. Ohne klare Verantwortung bleiben Hinweise sonst ungelesen oder unbearbeitet.
Übernehmen Sie neue Schwachstellen anschließend in ein zentrales Ticketsystem. Dadurch erhalten Aufgaben einen Verantwortlichen, eine Frist und einen nachvollziehbaren Status.
Schritt 3: Risiko und Dringlichkeit bewerten
Vergleichen Sie jede relevante Schwachstelle mit Ihrem Inventar. Danach bewerten Sie die tatsächliche Gefährdung.
Ein Internetserver benötigt häufig eine schnellere Reaktion als ein isoliertes Testsystem. Dennoch können auch interne Systeme kritisch sein. Schließlich bewegen sich Angreifer nach einem ersten Zugriff oft durch das interne Netzwerk.
Dokumentieren Sie die Entscheidung kurz. Dadurch lässt sich später erklären, warum ein Patch sofort oder erst im nächsten Wartungsfenster installiert wurde.
Schritt 4: Patch testen und absichern
Installieren Sie ein neues Update zuerst in einer repräsentativen Testumgebung. Prüfen Sie danach zentrale Funktionen, Schnittstellen und Geschäftsprozesse.
Vor der Produktivinstallation benötigen Sie außerdem:
- eine aktuelle und geprüfte Datensicherung
- einen dokumentierten Wiederherstellungsweg
- ausreichend Speicherplatz
- ein passendes Wartungsfenster
- eine Liste abhängiger Systeme
- erreichbare technische Ansprechpartner
- einen Kommunikationsplan für mögliche Störungen
Ein Snapshot kann eine Wiederherstellung erleichtern. Er ersetzt jedoch kein eigenständiges Backup.
Schritt 5: Updates gestaffelt verteilen
Verteilen Sie den Patch zunächst an eine kleine Pilotgruppe. Diese sollte unterschiedliche Hardware und typische Anwendungen abdecken.
Bleiben die Systeme stabil, folgt die nächste Gerätegruppe. Kritische Produktivsysteme erhalten das Update erst nach erfolgreichen Vorstufen. Bei akut ausgenutzten Schwachstellen müssen Sie diesen Ablauf jedoch beschleunigen.
Das gestaffelte Verfahren begrenzt mögliche Schäden. Gleichzeitig liefert es frühzeitig Informationen über Fehler und Inkompatibilitäten.
Schritt 6: Installation kontrollieren
Eine gestartete Verteilung ist noch kein erfolgreicher Patch. Prüfen Sie daher den tatsächlichen Installationsstatus.
Kontrollieren Sie insbesondere:
- Hat das System den Patch erhalten?
- War ein Neustart erforderlich?
- Wurde der Neustart durchgeführt?
- Funktionieren Dienste und Anwendungen?
- Zeigt die Software die erwartete Version?
- Meldet ein erneuter Schwachstellenscan die Lücke weiterhin?
- Sind Endgeräte dauerhaft offline?
- Ist eine Installation fehlgeschlagen?
Erst nach dieser Kontrolle sollte ein Ticket als erledigt gelten.
Schritt 7: Ergebnisse dokumentieren
Dokumentieren Sie Zeitpunkt, betroffene Systeme und Testergebnisse. Erfassen Sie außerdem Fehler sowie genehmigte Ausnahmen.
Anschließend sollten Sie den Ablauf auswerten. Wichtige Kennzahlen sind beispielsweise Patch-Abdeckung, Fehlerquote und durchschnittliche Behebungszeit.
So erkennen Sie frühzeitig, ob bestimmte Gerätegruppen regelmäßig aus dem Prozess fallen.
Patch-Management für Windows, Linux und WordPress
Die grundlegenden Schritte bleiben überall gleich. Dennoch unterscheiden sich Werkzeuge, Neustartverhalten und typische Risiken.
Patch-Management unter Windows
Windows-Umgebungen lassen sich über zentrale Verwaltungsplattformen in Update-Ringe aufteilen. Dabei erhält eine kleine Pilotgruppe Aktualisierungen zuerst. Danach folgen größere Gerätegruppen.
Planen Sie Neustarts außerhalb wichtiger Arbeitszeiten. Informieren Sie Benutzer jedoch rechtzeitig. Dauerhaft verschiebbare Neustarts führen sonst zu einer trügerischen Sicherheit.
Berücksichtigen Sie außerdem Microsoft Office, Browser, Treiber und Drittanbieter-Programme. Ein vollständig aktuelles Windows schützt schließlich keine verwundbare Zusatzsoftware.
Patch-Management unter Linux
Linux-Distributionen stellen Sicherheitsupdates meistens über signierte Paketquellen bereit. Debian-basierte Systeme verwenden beispielsweise APT. Red-Hat-basierte Systeme nutzen DNF oder verwandte Werkzeuge.
Automatische Sicherheitsupdates sind für viele Server sinnvoll. Dennoch müssen Administratoren wichtige Dienste und Konfigurationsänderungen berücksichtigen.
Prüfen Sie nach Kernel- und Bibliotheksupdates, ob ein Neustart notwendig ist. Außerdem sollten Sie kontrollieren, ob Prozesse noch alte Bibliotheken im Speicher verwenden.
Bei mehreren Servern helfen zentrale Automatisierungswerkzeuge. Beispiele sind Ansible, Red Hat Satellite oder Canonical Landscape. Sie vereinheitlichen Abläufe und reduzieren manuelle Fehler.
Patch-Management für WordPress
Eine WordPress-Website besteht nicht nur aus dem Core. Auch Plug-ins, Themes, PHP, Datenbank, Webserver und Betriebssystem müssen aktuell bleiben.
Vor größeren Updates sollten Sie ein vollständiges Backup anlegen. Testen Sie die Änderungen außerdem in einer Staging-Umgebung. Kontrollieren Sie anschließend Formulare, Shop-Funktionen, Anmeldungen und Zahlungswege.
Entfernen Sie ungenutzte Themes und Plug-ins vollständig. Eine deaktivierte Erweiterung kann weiterhin verwundbaren Code enthalten.
Automatische Updates eignen sich gut für vertrauenswürdige und unkritische Komponenten. Bei komplexen Websites sollten Sie jedoch zusätzliche Funktionstests einplanen.
Vorteile und mögliche Nachteile von Patch-Management
Ein strukturierter Prozess bietet deutliche Vorteile. Dennoch entstehen zusätzlicher Aufwand und betriebliche Risiken.
| Vorteile | Herausforderungen |
|---|---|
| Bekannte Sicherheitslücken werden geschlossen | Updates können Inkompatibilitäten auslösen |
| Systeme arbeiten stabiler | Tests benötigen Zeit und Ressourcen |
| Angriffsfläche wird reduziert | Neustarts können Arbeitsabläufe unterbrechen |
| Compliance-Nachweise werden einfacher | Veraltete Fachanwendungen blockieren Updates |
| Prozesse werden nachvollziehbar | Unterschiedliche Plattformen erhöhen die Komplexität |
| Automatisierung spart langfristig Zeit | Eine fehlerhafte Automatisierung verteilt Fehler schneller |
Die Nachteile sprechen nicht gegen Updates. Vielmehr zeigen sie, warum Unternehmen einen kontrollierten Prozess benötigen.
Praxisbeispiele aus dem Unternehmensalltag
Konkrete Situationen zeigen, wie stark Priorisierung und Vorbereitung den Erfolg beeinflussen.
Praxisbeispiel 1: Kritische VPN-Schwachstelle
Ein Hersteller meldet eine aktiv ausgenutzte Schwachstelle im VPN-Gateway. Das Gerät ist direkt aus dem Internet erreichbar.
Das Unternehmen bewertet den Fall als Notfall. Es sichert die Konfiguration, installiert das Sicherheitsupdate und prüft anschließend die Protokolle auf verdächtige Zugriffe.
Zusätzlich ändert es gefährdete Zugangsdaten. Ein Patch beseitigt schließlich die Schwachstelle, aber nicht automatisch eine bereits erfolgte Kompromittierung.
Praxisbeispiel 2: Fehlerhaftes Update auf Arbeitsplätzen
Ein reguläres Betriebssystem-Update verursacht Probleme mit einer wichtigen Fachanwendung. Die Pilotgruppe erkennt den Fehler frühzeitig.
Das Unternehmen stoppt daraufhin die breite Verteilung. Anschließend stimmt es sich mit dem Hersteller ab und verschiebt die Installation kontrolliert.
Dieses Beispiel zeigt den Wert von Update-Ringen. Ohne Pilotphase wären alle Arbeitsplätze gleichzeitig betroffen gewesen.
Praxisbeispiel 3: Veraltetes WordPress-Plug-in
Ein Website-Betreiber nutzt ein Plug-in, das der Entwickler nicht mehr unterstützt. Ein Schwachstellenscan meldet ein bekanntes Sicherheitsproblem.
Da kein Patch verfügbar ist, ersetzt der Betreiber das Plug-in. Danach entfernt er die alte Erweiterung vollständig und prüft die Website.
Patch-Management bedeutet somit nicht immer „Update installieren“. Manchmal ist die Ablösung eines Produkts die einzig sichere Lösung.
Best Practices für Patch-Management 2026
Moderne IT-Umgebungen verändern sich schnell. Daher sollte Patch-Management eng mit Inventarisierung, Schwachstellenmanagement und Monitoring verbunden sein.
Praxis-Tipp: Behandeln Sie Patches wie vorbeugende Wartung. Ein geplanter kurzer Eingriff ist meistens günstiger als ein ungeplanter Sicherheitsvorfall.
Folgende Best Practices haben sich bewährt:
- Führen Sie ein aktuelles Hardware- und Softwareinventar.
- Verwenden Sie zentrale Verwaltungs- und Automatisierungswerkzeuge.
- Priorisieren Sie aktiv ausgenutzte Schwachstellen besonders hoch.
- Nutzen Sie Pilotgruppen und gestaffelte Update-Ringe.
- Definieren Sie verbindliche Fristen nach Risikoklasse.
- Planen Sie Backups und Rollback-Verfahren vor der Installation.
- Kontrollieren Sie den Erfolg mit Berichten und Schwachstellenscans.
- Erfassen Sie auch Cloud-Systeme, Firmware und Drittanbieter-Software.
- Legen Sie ein Enddatum für jede Ausnahme fest.
- Ersetzen Sie Produkte ohne Herstellerunterstützung.
- Überwachen Sie externe Systeme aus Sicht eines Angreifers.
- Verknüpfen Sie Patch-Tickets mit Inventar und Risikobewertung.
Außerdem sollten Unternehmen ihre Kennzahlen regelmäßig besprechen. Eine hohe Patch-Quote wirkt zunächst gut. Dennoch können ausgerechnet wenige ungepatchte Internetserver das größte Risiko darstellen.
Häufige Fehler beim Patch-Management
Viele Probleme entstehen nicht durch fehlende Werkzeuge. Vielmehr fehlen klare Abläufe, Zuständigkeiten und Kontrollen.
Updates ohne vorherigen Test installieren
Eine sofortige flächendeckende Installation kann Geschäftsprozesse stören. Nutzen Sie deshalb Testsysteme und Pilotgruppen.
Bei einer akuten Bedrohung muss die Testphase jedoch kürzer ausfallen. Dokumentieren Sie in diesem Fall das erhöhte Betriebsrisiko.
Nur Betriebssysteme aktualisieren
Browser, Office-Pakete, Plug-ins und Firmware bleiben häufig unberücksichtigt. Dadurch entstehen gefährliche Lücken außerhalb des Betriebssystems.
Erfassen Sie daher den gesamten Technologie-Stack. Dazu gehören auch Anwendungen, Netzwerkgeräte und Cloud-Komponenten.
Installation mit Erfolg gleichsetzen
Ein Verwaltungswerkzeug kann ein Update verteilen, obwohl einzelne Geräte offline waren. Außerdem können Installationen fehlschlagen.
Prüfen Sie deshalb Versionsstände und Fehlermeldungen. Ein zusätzlicher Schwachstellenscan liefert wertvolle Kontrolle.
Neustarts dauerhaft verschieben
Manche Sicherheitsupdates werden erst nach einem Neustart wirksam. Dauerhaft aufgeschobene Neustarts verlängern somit das Zeitfenster für Angriffe.
Definieren Sie klare Fristen. Gleichzeitig sollten Benutzer ausreichend Zeit zum Speichern ihrer Arbeit erhalten.
Ausnahmen nicht nachverfolgen
Eine verschobene Aktualisierung kann aus betrieblichen Gründen notwendig sein. Ohne Termin und Verantwortlichen wird eine Ausnahme jedoch schnell dauerhaft.
Erfassen Sie deshalb Ersatzmaßnahmen und ein Ablaufdatum. Prüfen Sie außerdem regelmäßig, ob der ursprüngliche Grund noch besteht.
Fazit: Patch-Management als fester Sicherheitsprozess
Patch-Management ist weit mehr als das gelegentliche Installieren von Updates. Es verbindet Inventarisierung, Risikobewertung, Tests, Verteilung und Erfolgskontrolle zu einem fortlaufenden Prozess.
Unternehmen sollten kritische Schwachstellen schnell schließen. Dennoch müssen sie mögliche Auswirkungen auf den Betrieb berücksichtigen. Pilotgruppen, Backups und Rollback-Pläne schaffen dafür die nötige Sicherheit.
Besonders wichtig ist ein vollständiger Überblick. Windows-Rechner allein reichen nicht aus. Auch Linux-Server, WordPress, Cloud-Dienste, Anwendungen und Netzwerkgeräte benötigen regelmäßige Pflege.
Ein guter Patch-Prozess senkt somit das Risiko erfolgreicher Angriffe. Außerdem verbessert er Stabilität, Compliance und Nachvollziehbarkeit. Unternehmen sollten Updates deshalb als notwendige vorbeugende Wartung verstehen.
FAQ zum Patch-Management
Dieser Bereich beantwortet die häufigsten Fragen kompakt und verständlich.
Was ist Patch-Management?
Patch-Management ist der organisierte Umgang mit Software- und Firmware-Aktualisierungen. Der Prozess umfasst Erfassung, Bewertung, Tests, Installation und Kontrolle. Ziel sind sichere, stabile und nachvollziehbar gepflegte IT-Systeme.
Warum ist Patch-Management so wichtig?
Updates schließen bekannte Sicherheitslücken und beheben technische Fehler. Ohne geregelten Prozess bleiben gefährdete Systeme häufig zu lange ungepatcht. Angreifer können solche Schwachstellen gezielt suchen und ausnutzen.
Wie schnell müssen kritische Updates installiert werden?
Das hängt vom tatsächlichen Risiko ab. Aktiv ausgenutzte Schwachstellen auf erreichbaren Systemen verlangen eine sehr schnelle Reaktion. Weniger kritische Updates können hingegen im regulären Wartungsfenster folgen.
Sollten Unternehmen Updates automatisch installieren?
Automatisierung ist grundsätzlich sinnvoll. Sie beschleunigt die Verteilung und reduziert manuelle Fehler. Kritische Systeme benötigen jedoch Tests, Update-Ringe und eine Erfolgskontrolle. Vollautomatisch bedeutet daher nicht unkontrolliert.
Was passiert, wenn ein Patch Probleme verursacht?
Das Unternehmen sollte die Verteilung stoppen und den Fehler untersuchen. Anschließend kann es den Patch zurücknehmen oder ein Backup wiederherstellen. Deshalb gehören Rollback-Plan und Datensicherung zur Vorbereitung.
Welche Systeme gehören ins Patch-Management?
Dazu gehören Clients, Server, Anwendungen, Netzwerkgeräte und Firmware. Außerdem müssen Cloud-Ressourcen, Container, WordPress-Komponenten und Drittanbieter-Programme berücksichtigt werden.
Was ist der Unterschied zwischen Patch- und Schwachstellenmanagement?
Das Schwachstellenmanagement erkennt, bewertet und verfolgt Sicherheitslücken. Das Patch-Management installiert verfügbare Korrekturen. Beide Prozesse arbeiten eng zusammen. Nicht jede Schwachstelle lässt sich jedoch mit einem Patch beheben.
Reicht ein hoher CVSS-Wert für die Priorisierung?
Nein. Zusätzlich zählen aktive Ausnutzung, Erreichbarkeit und Schutzbedarf. Auch die Bedeutung des betroffenen Systems spielt eine Rolle. Eine rein numerische Priorisierung kann daher wichtige Risiken übersehen.
Was tun, wenn kein Patch verfügbar ist?
Unternehmen können den gefährdeten Dienst deaktivieren, Zugriffe einschränken oder das System isolieren. Außerdem kommen Firewall-Regeln und zusätzliche Überwachung infrage. Langfristig muss möglicherweise ein unterstütztes Produkt die alte Lösung ersetzen.
Zusammenfassende Checkliste
Mit dieser Checkliste können Sie den eigenen Patch-Prozess überprüfen:
- Alle Geräte, Anwendungen und Firmware-Versionen sind erfasst.
- Verantwortliche Personen und Vertretungen sind festgelegt.
- Hersteller- und Sicherheitsmeldungen werden überwacht.
- Schwachstellen werden risikobasiert priorisiert.
- Aktiv ausgenutzte Schwachstellen erhalten Vorrang.
- Verbindliche Behebungsfristen sind definiert.
- Eine geeignete Test- oder Pilotgruppe ist vorhanden.
- Backups und Wiederherstellung werden regelmäßig geprüft.
- Updates werden gestaffelt verteilt.
- Notwendige Neustarts werden kontrolliert durchgeführt.
- Installation und Systemfunktionen werden verifiziert.
- Fehlgeschlagene Installationen erzeugen eine Meldung.
- Ausnahmen besitzen Verantwortliche und Ablaufdaten.
- Nicht mehr unterstützte Produkte werden ersetzt.
- Kennzahlen und offene Risiken werden regelmäßig ausgewertet.
Empfehlung zum Weiterlesen
Sind Ihre Systeme wirklich vollständig gepatcht? Prüfen Sie jetzt Clients, Server, Anwendungen, Netzwerkgeräte und WordPress-Komponenten mit der Checkliste. Weitere verständliche Anleitungen zu IT-Sicherheit, Linux, Windows und Infrastruktur finden Sie bei Lumio Studios.
Interne Verlinkungsvorschläge
- WordPress auf Linux hosten: Komplettanleitung
- Linux für Einsteiger: Der ultimative Start-Guide 2026
- Ubuntu Server installieren: Schritt-für-Schritt-Anleitung
- Fail2Ban konfigurieren und SSH-Angriffe verhindern
- Die besten KI-Tools 2026 für Selbstständige und Unternehmen
