
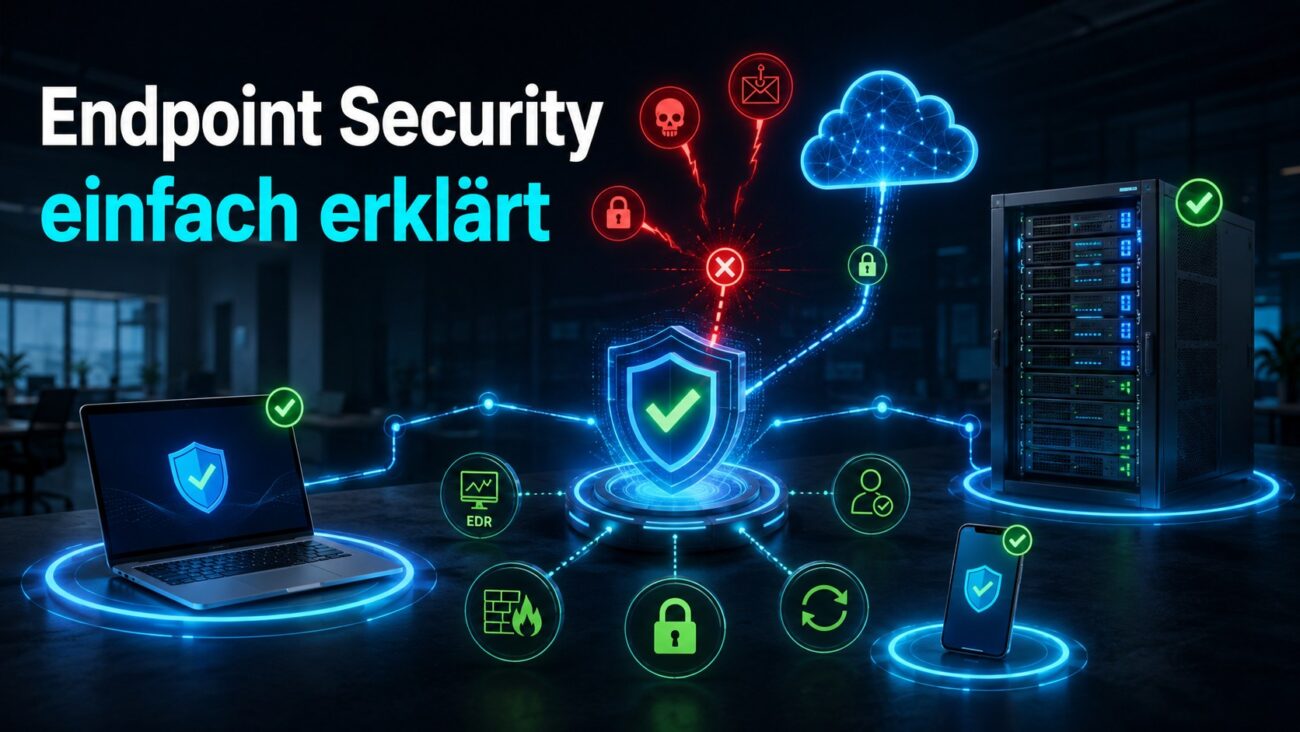
Endpoint Security schützt Computer, Server, Smartphones und andere Endgeräte vor Cyberangriffen. Dabei geht es längst nicht mehr nur um einen klassischen Virenscanner. Moderne Sicherheitslösungen überwachen Prozesse, Netzwerkverbindungen, Benutzeraktivitäten und Veränderungen am System.
Endgeräte bilden häufig den direkten Zugang zu Unternehmensdaten. Ein Mitarbeiter öffnet einen schädlichen Anhang. Ein ungepatchter Server enthält eine bekannte Schwachstelle. Oder ein gestohlenes Notebook ermöglicht den Zugriff auf vertrauliche Dateien. In allen Fällen beginnt der Angriff an einem sogenannten Endpoint.
Gleichzeitig haben sich IT-Umgebungen stark verändert. Beschäftigte arbeiten im Büro, im Homeoffice oder unterwegs. Außerdem greifen private und geschäftliche Geräte auf Cloud-Dienste zu. Der klassische Schutz am Netzwerkübergang reicht daher nicht mehr aus.
Eine wirksame Endpoint-Security-Strategie kombiniert mehrere Schutzebenen. Dazu gehören Virenschutz, Firewall, Verschlüsselung, Patchmanagement und Zugriffskontrollen. Zusätzlich erkennen EDR-Systeme verdächtiges Verhalten und unterstützen die Reaktion auf Sicherheitsvorfälle.
Dieser Artikel erklärt die wichtigsten Grundlagen. Außerdem erfahren Sie, wie Unternehmen und Selbstständige ihre Endgeräte Schritt für Schritt absichern.
Kurz erklärt
Was ist das Thema? Endpoint Security umfasst technische und organisatorische Maßnahmen zum Schutz von Endgeräten.
Warum ist es wichtig? Angreifer nutzen Geräte oft als Einstiegspunkt in Netzwerke und Cloud-Dienste.
Wer profitiert davon? Unternehmen, Selbstständige, Administratoren und private Anwender profitieren von einem mehrstufigen Schutz.
Das Wichtigste in 30 Sekunden
- Endpoint Security schützt Computer, Server und mobile Geräte.
- Ein Virenscanner allein reicht für moderne Angriffe nicht aus.
- EDR erkennt verdächtiges Verhalten und unterstützt die Reaktion.
- Updates, Verschlüsselung und minimale Rechte bleiben unverzichtbar.
- Alle Geräte sollten zentral erfasst und regelmäßig kontrolliert werden.
Was bedeutet Endpoint Security?
Endpoint Security bezeichnet den Schutz aller Geräte, die sich mit einem Netzwerk, einer Cloud oder Unternehmensdaten verbinden. Der deutsche Begriff lautet Endgerätesicherheit. Ein Endpoint kann ein klassischer Bürocomputer sein. Allerdings zählen auch Server, Notebooks, Smartphones und virtuelle Systeme dazu.
Das Ziel besteht darin, Angriffe frühzeitig zu verhindern. Gleichzeitig sollen Sicherheitsteams erfolgreiche Angriffsversuche schnell erkennen und begrenzen. Dazu kontrollieren moderne Lösungen nicht nur einzelne Dateien. Sie beobachten außerdem Prozesse, Benutzerkonten, Netzwerkverbindungen und Systemänderungen.
Endpoint Security einfach erklärt
Ein Endpoint lässt sich mit einer Tür zu einem Gebäude vergleichen. Eine Firewall am Netzwerkübergang schützt zwar das Grundstück. Dennoch benötigt jede einzelne Tür ein eigenes Schloss.
Endpoint Security übernimmt diese Aufgabe für digitale Geräte. Sie prüft, ob das System aktuell und vertrauenswürdig ist. Außerdem blockiert sie Schadprogramme, verdächtige Aktionen und unberechtigte Zugriffe.
Eine vollständige Lösung besteht daher aus mehreren Komponenten:
- Malware-Schutz erkennt bekannte und unbekannte Schadsoftware.
- Eine lokale Firewall kontrolliert ein- und ausgehende Verbindungen.
- Verschlüsselung schützt gespeicherte Daten.
- EDR überwacht verdächtiges Verhalten.
- Patchmanagement schließt bekannte Sicherheitslücken.
- Zugriffskontrollen begrenzen Benutzer- und Administratorrechte.
- Gerätemanagement setzt einheitliche Richtlinien durch.
Diese Maßnahmen ergänzen sich. Fällt eine Schutzschicht aus, kann die nächste Schicht den Angriff noch stoppen.
Unterschied zwischen Endpoint Security und Netzwerksicherheit
Die Netzwerksicherheit schützt vor allem Kommunikationswege und zentrale Übergänge. Dazu nutzt sie beispielsweise Firewalls, Netzwerksegmentierung und Intrusion-Detection-Systeme.
Endpoint Security arbeitet hingegen direkt auf oder nahe dem Endgerät. Sie erkennt deshalb auch Aktivitäten, die eine Netzwerkfirewall nicht vollständig sehen kann. Dazu gehören lokale Dateiverschlüsselungen, manipulierte Prozesse und schädliche USB-Geräte.
Beide Bereiche sollten zusammenarbeiten. Eine EDR-Lösung kann etwa einen infizierten Rechner erkennen. Anschließend kann die Netzwerksteuerung diesen Rechner automatisch isolieren.
Warum ist Endpoint Security 2026 besonders wichtig?
Unternehmensdaten befinden sich heute nicht mehr ausschließlich im internen Netzwerk. Sie liegen zusätzlich in Microsoft 365, Google Workspace, SaaS-Anwendungen und öffentlichen Clouds. Beschäftigte greifen außerdem von unterschiedlichen Standorten darauf zu.
Dadurch hat sich die klassische Netzwerkgrenze aufgelöst. Angreifer konzentrieren sich folglich stärker auf Identitäten und Endgeräte. Ein kompromittiertes Notebook kann ihnen den Zugang zu E-Mails, Dateien und Verwaltungsportalen eröffnen.
Zu den wichtigsten Bedrohungen gehören:
- Ransomware und Datenerpressung
- Phishing und Social Engineering
- gestohlene Zugangsdaten
- ungepatchte Sicherheitslücken
- schädliche Office-Dateien und Skripte
- manipulierte Softwarepakete
- kompromittierte Browser-Erweiterungen
- Angriffe über Lieferketten
- verlorene oder gestohlene Geräte
Das BSI empfiehlt unter anderem aktuelle Betriebssysteme, zeitnahe Updates, eine aktive Firewall und einen aktuellen Schadsoftware-Schutz. Diese Basismaßnahmen gelten sowohl für private Geräte als auch für kleinere Unternehmen.
Homeoffice und mobile Arbeit vergrößern die Angriffsfläche
Ein Notebook im Homeoffice befindet sich nicht ständig hinter der Unternehmensfirewall. Es nutzt möglicherweise ein privates WLAN oder öffentliche Netzwerke. Außerdem können weitere Personen Zugriff auf das Gerät erhalten.
Eine moderne Sicherheitslösung muss deshalb unabhängig vom Standort funktionieren. Richtlinien, Updates und Erkennungsdaten sollten das Gerät auch über das Internet erreichen.
Zusätzlich ist eine eindeutige Geräteidentität wichtig. Unternehmen sollten wissen, welches Gerät auf welche Daten zugreift. Unbekannte oder nicht regelkonforme Geräte dürfen keinen uneingeschränkten Zugang erhalten.
Endpoint Security als Bestandteil von Zero Trust
Zero Trust bedeutet vereinfacht: Kein Zugriff wird allein wegen des Standorts automatisch vertraut. Stattdessen werden Identität, Gerätezustand und angeforderte Ressource geprüft.
Das US-amerikanische NIST betont, dass der Sicherheitsstatus eines Endgeräts ein wichtiges Zugriffskriterium ist. Nicht konforme Geräte sollten keinen Zugang zu geschützten Ressourcen erhalten. Wenn möglich, sollten Systeme Fehler automatisch beheben.
Ein Unternehmen kann daher folgende Bedingungen festlegen:
- Das Gerät ist im Gerätemanagement registriert.
- Festplattenverschlüsselung ist aktiv.
- Sicherheitsupdates wurden installiert.
- EDR und Firewall funktionieren.
- Der Benutzer meldet sich mit MFA an.
- Das Gerät weist kein erhöhtes Risiko auf.
Erst wenn diese Bedingungen erfüllt sind, erhält das Gerät Zugriff.
Welche Geräte gelten als Endpoints?
Grundsätzlich kann jedes verbundene Gerät ein Endpoint sein. Entscheidend ist, ob es Daten verarbeitet oder einen Zugang zum Netzwerk bietet.
Zu den typischen Endpoints gehören:
| Endpoint | Typische Risiken | Geeignete Schutzmaßnahmen |
|---|---|---|
| Desktop-PC | Malware, Phishing, Datenverlust | EPP, EDR, Firewall und Updates |
| Notebook | Diebstahl, unsichere Netzwerke | Verschlüsselung, EDR und MFA |
| Server | Schwachstellen, Ransomware | Härtung, EDR, Backups und Monitoring |
| Smartphone | Verlust, schädliche Apps | MDM, Gerätesperre und Remote-Löschung |
| Tablet | Datenabfluss, unsichere Apps | MDM, Verschlüsselung und App-Schutz |
| Virtuelle Maschine | Fehlkonfiguration, veraltete Images | Patchmanagement und zentrale Überwachung |
| IoT-Gerät | Standardkennwörter, alte Firmware | Segmentierung und Firmware-Updates |
| POS- oder Kassensystem | Datendiebstahl, Manipulation | Anwendungskontrolle und Netzwerkisolation |
Die Tabelle zeigt einen wichtigen Unterschied: Nicht jede Schutzmaßnahme passt zu jedem Gerät. Ein Server benötigt andere Richtlinien als ein Smartphone. Dennoch sollten alle Geräte in einem zentralen Inventar erscheinen.
Besondere Vorsicht gilt bei unbekannten Endpoints. Dazu gehören private Geräte, vergessene Testsysteme und alte virtuelle Maschinen. Was die IT-Abteilung nicht kennt, kann sie kaum absichern.
Welche Komponenten gehören zur Endpoint Security?
Eine gute Endpoint-Security-Plattform verbindet vorbeugende, erkennende und reagierende Maßnahmen. Einzelne Funktionen ersetzen sich dabei nicht gegenseitig.
Malware-Schutz und Next-Generation Antivirus
Klassische Virenscanner vergleichen Dateien hauptsächlich mit bekannten Signaturen. Damit erkennen sie bereits analysierte Schadprogramme zuverlässig.
Next-Generation Antivirus, kurz NGAV, untersucht zusätzlich das Verhalten von Dateien und Prozessen. Dadurch kann die Lösung auch unbekannte oder veränderte Schadsoftware entdecken. Machine-Learning-Verfahren unterstützen diese Analyse.
Allerdings erzeugt kein System vollständige Sicherheit. Angreifer können legitime Werkzeuge wie PowerShell missbrauchen. Deshalb muss die Überwachung über einzelne Dateien hinausgehen.
Endpoint Detection and Response
EDR steht für Endpoint Detection and Response. Eine EDR-Lösung sammelt fortlaufend sicherheitsrelevante Informationen von Endgeräten.
Dazu gehören beispielsweise:
- gestartete Prozesse und Prozessketten
- Veränderungen an Dateien
- Netzwerkverbindungen
- Anmeldeaktivitäten
- Änderungen an Systemeinstellungen
- verdächtige Skripte und Befehle
Anschließend analysiert das System diese Daten. Erkennt es eine verdächtige Aktivität, erstellt es einen Alarm. Administratoren können danach den Ablauf untersuchen und das betroffene Gerät isolieren.
Moderne EDR-Produkte bieten außerdem automatische Reaktionen. Sie beenden schädliche Prozesse, verschieben Dateien in Quarantäne oder blockieren bekannte Angriffsindikatoren.
Patch- und Schwachstellenmanagement
Viele erfolgreiche Angriffe verwenden bereits bekannte Sicherheitslücken. Daher gehören zeitnahe Updates zu den wirksamsten Schutzmaßnahmen.
Ein Patchmanagement-System verteilt Betriebssystem- und Anwendungsupdates zentral. Zusätzlich prüft ein Schwachstellenmanagement, welche Softwareversionen ein Risiko darstellen.
Priorisieren Sie Updates nach dem tatsächlichen Risiko. Kritische, aktiv ausgenutzte Schwachstellen benötigen eine schnellere Reaktion als theoretische Schwächen ohne erreichbaren Angriffsweg.
Firewall und Netzwerkisolierung
Eine lokale Firewall kontrolliert die Verbindungen eines Endgeräts. Sie bleibt auch außerhalb des Firmennetzes aktiv. Dadurch blockiert sie unerwünschte Zugriffe im Homeoffice oder öffentlichen WLAN.
EDR-Plattformen können ein kompromittiertes Gerät zusätzlich isolieren. Das System darf dann nur noch mit den Sicherheitsdiensten kommunizieren. Dadurch kann sich ein Angriff nicht ungehindert ausbreiten.
Praxis-Tipp: Testen Sie die Isolation vor einem echten Vorfall. Prüfen Sie dabei, ob Fernwartung und Wiederherstellung weiterhin möglich sind.
Festplattenverschlüsselung
Verschlüsselung schützt Daten bei Verlust oder Diebstahl. Unter Windows kommt häufig BitLocker zum Einsatz. macOS verwendet FileVault. Unter Linux stehen unter anderem LUKS und dm-crypt zur Verfügung.
Ohne Verschlüsselung kann ein Angreifer die Festplatte ausbauen oder von einem anderen System starten. Ein sicheres Anmeldekennwort allein verhindert diesen Zugriff nicht zuverlässig.
Der Wiederherstellungsschlüssel muss zentral gesichert werden. Speichern Sie ihn jedoch nicht ungeschützt auf demselben Gerät.
Anwendungs- und Gerätekontrolle
Anwendungskontrolle legt fest, welche Programme ausgeführt werden dürfen. Dadurch lassen sich unbekannte oder unerwünschte Anwendungen blockieren.
Eine Gerätekontrolle regelt hingegen den Umgang mit USB-Sticks und anderen Wechseldatenträgern. Unternehmen können Geräte vollständig sperren oder nur freigegebene Datenträger erlauben.
Strenge Regeln erhöhen allerdings den Verwaltungsaufwand. Deshalb sollten Sie zunächst Protokolle sammeln. Danach können Sie die Richtlinien schrittweise verschärfen.
Antivirus, EPP, EDR und XDR im Vergleich
Die Begriffe werden häufig verwechselt. Sie beschreiben jedoch unterschiedliche Schutzebenen.
| Begriff | Hauptaufgabe | Typischer Einsatz |
| Antivirus | Bekannte Schadsoftware erkennen | Basisschutz einzelner Geräte |
| NGAV | Schadsoftware anhand von Verhalten erkennen | Erweiterter vorbeugender Schutz |
| EPP | Mehrere Schutzfunktionen auf Endpoints bündeln | Zentrale Prävention |
| EDR | Aktivitäten überwachen, untersuchen und beantworten | Erkennung und Incident Response |
| XDR | Signale mehrerer Sicherheitsbereiche verbinden | Übergreifende Angriffserkennung |
| MDR | Überwachung durch einen externen Sicherheitsdienst | Unternehmen ohne eigenes SOC |
EPP steht für Endpoint Protection Platform. Eine solche Plattform kombiniert meist Malware-Schutz, Firewall, Gerätekontrolle und weitere Präventionsfunktionen.
EDR geht einen Schritt weiter. Es protokolliert Aktivitäten und unterstützt die Untersuchung eines Vorfalls. XDR verbindet zusätzlich Daten aus Endpoints, Identitäten, E-Mail-Systemen, Netzwerken und Cloud-Diensten.
MDR bezeichnet dagegen keinen einzelnen Produkttyp. Dabei überwacht ein externer Dienstleister die Sicherheitsplattform. Er analysiert Alarme und unterstützt bei der Reaktion.
Wie funktioniert Endpoint Security?
Moderne Endpoint Security arbeitet als fortlaufender Kreislauf. Sie erfasst Geräte, setzt Schutzrichtlinien durch und überwacht den laufenden Betrieb.
1. Gerät registrieren
Zunächst wird das Endgerät inventarisiert. Dabei erhält es eine eindeutige Identität. Außerdem werden Betriebssystem, Softwarestand und Besitzer dokumentiert.
Ein unbekanntes Gerät sollte keinen vollständigen Zugriff erhalten. Diese Regel reduziert sogenannte Shadow IT.
2. Sicherheitsrichtlinien anwenden
Danach erhält das Gerät passende Richtlinien. Sie aktivieren beispielsweise Verschlüsselung, Firewall und Malware-Schutz.
Server benötigen andere Regeln als Arbeitsplätze. Deshalb sollten Unternehmen Gerätegruppen verwenden. Änderungen lassen sich dann kontrolliert auf einer Testgruppe prüfen.
3. Aktivitäten überwachen
Der Endpoint-Agent übermittelt sicherheitsrelevante Telemetriedaten. Ein Analysemodul sucht darin nach verdächtigen Mustern.
Ein einzelner PowerShell-Start ist nicht automatisch gefährlich. Startet Word jedoch ein verschleiertes PowerShell-Skript, steigt das Risiko deutlich. Der Zusammenhang entscheidet.
4. Bedrohungen bewerten
Das System verknüpft technische Signale mit weiteren Informationen. Dazu gehören Schwachstellen, bekannte Angriffsindikatoren und Benutzeridentitäten.
Anschließend vergibt die Lösung eine Risikobewertung. Dadurch können Administratoren wichtige Alarme zuerst bearbeiten.
5. Angriff begrenzen und beheben
Bei einem bestätigten Angriff isoliert das System den Endpoint. Außerdem kann es Dateien entfernen oder Prozesse stoppen.
Danach beginnt die Ursachenanalyse. Administratoren prüfen, wie der Angriff startete und welche Systeme betroffen sind. Abschließend schließen sie die Sicherheitslücke.
Endpoint Security unter Windows, Linux und auf Mobilgeräten
Eine gemischte IT-Umgebung benötigt plattformübergreifende Richtlinien. Dennoch unterscheiden sich die technischen Möglichkeiten.
Windows-Endgeräte absichern
Windows-Systeme bieten bereits viele integrierte Sicherheitsfunktionen. Dazu gehören Microsoft Defender Antivirus, Windows-Firewall, BitLocker und SmartScreen.
Für einen soliden Schutz sollten Sie:
- automatische Sicherheitsupdates aktivieren
- Echtzeitschutz und Cloudschutz einschalten
- die Windows-Firewall in allen Profilen nutzen
- BitLocker auf mobilen Geräten aktivieren
- lokale Administratorrechte begrenzen
- Makros aus dem Internet blockieren
- PowerShell-Protokollierung aktivieren
- EDR bei geschäftlich genutzten Geräten einsetzen
Zusätzlich bieten Attack Surface Reduction Rules Schutz vor typischen Angriffstechniken. Testen Sie solche Regeln jedoch zunächst im Überwachungsmodus.
Linux-Endpoints absichern
Linux-Systeme sind nicht automatisch sicher. Fehlkonfigurationen, unsichere Dienste und veraltete Pakete bleiben relevante Risiken.
Wichtige Maßnahmen sind:
- Pakete regelmäßig aus vertrauenswürdigen Quellen aktualisieren
- nicht benötigte Dienste deaktivieren
- SSH mit Schlüsseln und restriktiven Regeln absichern
sudostatt dauerhafter Root-Anmeldungen verwenden- AppArmor oder SELinux aktivieren
- Host-Firewalls wie
nftableseinsetzen - Logs zentral sammeln und auswerten
- Linux-kompatible EDR-Agenten prüfen
Außerdem sollten Server nach klaren Baselines gehärtet werden. Abweichungen von diesen Vorgaben müssen sichtbar sein.
Smartphones und Tablets schützen
Mobile Geräte enthalten E-Mails, Zugangstoken und Geschäftsdokumente. Deshalb können sie ein attraktives Angriffsziel darstellen.
Mobile Device Management, kurz MDM, hilft bei der zentralen Verwaltung. Damit lassen sich Gerätesperren, Verschlüsselung und App-Richtlinien durchsetzen.
Bei einem Verlust kann die IT geschäftliche Daten aus der Ferne löschen. Zusätzlich verhindern Conditional-Access-Regeln den Zugriff von unsicheren Geräten.
Endpoint Security Schritt für Schritt einführen
Eine erfolgreiche Einführung beginnt nicht mit dem Kauf eines Produkts. Zunächst müssen Geräte, Risiken und Verantwortlichkeiten bekannt sein.
Schritt 1: Alle Endgeräte inventarisieren
Erfassen Sie Computer, Notebooks, Server, Smartphones und virtuelle Systeme. Dokumentieren Sie außerdem Betriebssystem, Verantwortlichen und Schutzstatus.
Berücksichtigen Sie ebenfalls Testgeräte und Homeoffice-Systeme. Diese werden bei Inventuren häufig übersehen.
Schritt 2: Risiken und Schutzbedarf bewerten
Nicht jedes Gerät verarbeitet gleich sensible Daten. Ein Verwaltungsserver benötigt einen strengeren Schutz als ein öffentliches Präsentationssystem.
Bewerten Sie deshalb:
- gespeicherte und erreichbare Daten
- vorhandene Administratorrechte
- externe Erreichbarkeit
- geschäftliche Bedeutung
- mögliche Folgen eines Ausfalls
Diese Bewertung hilft bei der Priorisierung.
Schritt 3: Sicherheitsstandard definieren
Legen Sie einen verbindlichen Mindeststandard fest. Dieser kann aktive Verschlüsselung, Firewall, EDR und aktuelle Updates verlangen.
Definieren Sie außerdem Fristen. Kritische Updates sollten schneller installiert werden als normale Funktionsupdates.
Schritt 4: Geeignete Lösung auswählen
Prüfen Sie nicht nur die Zahl der Funktionen. Wichtig sind außerdem Plattformunterstützung, Verwaltungsaufwand und Integration.
Eine Auswahl sollte folgende Punkte berücksichtigen:
- Windows-, Linux-, macOS- und Mobilgeräte
- EPP- und EDR-Funktionen
- zentrale Geräteübersicht
- Alarmqualität
- automatisierte Reaktionen
- Integration mit Identitätsdiensten
- Datenschutz und Datenstandorte
- Lizenz- und Betriebskosten
- Exportmöglichkeiten für Logs
- Unterstützung durch einen MDR-Dienst
Führen Sie anschließend einen begrenzten Praxistest durch.
Schritt 5: Pilotgruppe einrichten
Starten Sie mit einer kleinen, repräsentativen Gerätegruppe. Dazu gehören normale Arbeitsplätze, Administratorgeräte und einzelne Server.
Beobachten Sie Fehlalarme und Leistungsprobleme. Prüfen Sie außerdem, ob Fachanwendungen weiterhin funktionieren.
Schritt 6: Schutz stufenweise ausrollen
Verteilen Sie die Lösung anschließend in kontrollierten Wellen. Dokumentieren Sie Fehler und Ausnahmen.
Achten Sie besonders auf Geräte, deren Agent offline bleibt. Ein installierter, aber nicht funktionierender Agent vermittelt lediglich falsche Sicherheit.
Schritt 7: Alarmierung und Reaktion festlegen
Definieren Sie, wer Alarme bearbeitet. Legen Sie außerdem Eskalationswege und Reaktionszeiten fest.
Ein einfacher Ablauf kann so aussehen:
- Alarm prüfen und bewerten.
- Betroffenes Gerät identifizieren.
- Endpoint bei hohem Risiko isolieren.
- Benutzerkonto und Anmeldungen kontrollieren.
- Schadsoftware und Persistenz entfernen.
- Gerät aktualisieren oder neu aufsetzen.
- Zugangsdaten bei Bedarf zurücksetzen.
- Ursache und Maßnahmen dokumentieren.
Ohne diesen Ablauf bleiben selbst gute Erkennungen wirkungslos.
Schritt 8: Wirksamkeit regelmäßig prüfen
Kontrollieren Sie Abdeckung, Aktualität und Alarmbearbeitung. Simulierte Angriffe können zusätzlich zeigen, ob die Erkennung funktioniert.
Mögliche Kennzahlen sind:
- Anteil verwalteter Endpoints
- Anteil aktueller EDR-Agenten
- Zahl kritischer Schwachstellen
- mittlere Erkennungszeit
- mittlere Reaktionszeit
- Zahl unbearbeiteter Alarme
- Anteil verschlüsselter Geräte
Die Kennzahlen sollten zu konkreten Maßnahmen führen.
Praxisbeispiele aus dem Arbeitsalltag
Die folgenden Beispiele zeigen, wie verschiedene Schutzebenen zusammenspielen.
Praxisbeispiel 1: Schädlicher E-Mail-Anhang
Eine Mitarbeiterin öffnet eine präparierte Office-Datei. Das Dokument versucht, ein Skript zu starten und Schadsoftware nachzuladen.
Der Malware-Schutz erkennt möglicherweise die Datei. Falls nicht, kann EDR die ungewöhnliche Prozesskette erkennen. Anschließend beendet es den Prozess und isoliert das Notebook.
Das Sicherheitsteam prüft danach E-Mail-Empfänger und Netzwerkverbindungen. So lässt sich feststellen, ob weitere Geräte betroffen sind.
Praxisbeispiel 2: Gestohlenes Notebook
Ein Außendienstmitarbeiter verliert sein Notebook. Das Gerät enthält lokale Kundendokumente und gespeicherte Cloud-Sitzungen.
Die Festplattenverschlüsselung schützt die lokalen Dateien. Gleichzeitig sperrt die IT das Gerät über das Gerätemanagement. Außerdem werden aktive Sitzungen und Zugangstoken widerrufen.
Ohne Verschlüsselung könnte ein Finder die Festplatte auslesen. Das Windows-Kennwort wäre dafür kein ausreichender Schutz.
Praxisbeispiel 3: Ransomware auf einem Server
Ein ungepatchter Dienst ermöglicht die Ausführung von Schadcode. Danach beginnt ein Prozess, große Mengen von Dateien umzubenennen und zu verschlüsseln.
EDR erkennt das ungewöhnliche Verhalten und beendet den Prozess. Außerdem isoliert es den Server vom Netzwerk. Dennoch müssen Administratoren den ursprünglichen Angriffsweg schließen.
Ein geprüftes, getrenntes Backup ermöglicht anschließend die Wiederherstellung. Endpoint Security und Backup erfüllen hier unterschiedliche Aufgaben.
Best Practices für Endpoint Security 2026
Technik allein reicht nicht aus. Endpoint Security benötigt klare Prozesse und kontinuierliche Pflege.
Mehrstufigen Schutz verwenden
Kombinieren Sie Prävention, Erkennung und Reaktion. Dazu gehören mindestens:
- aktuelle Betriebssysteme und Anwendungen
- EPP oder NGAV
- EDR für geschäftskritische Geräte
- lokale Firewall
- Festplattenverschlüsselung
- MFA und sichere Identitäten
- minimale Benutzerrechte
- zentrale Protokollierung
- getrennte und getestete Backups
Jede Ebene reduziert ein anderes Risiko. Dadurch hängt die Sicherheit nicht von einem einzigen Produkt ab.
Administratorgeräte besonders schützen
Administratorkonten besitzen weitreichende Rechte. Daher sollten Administratoren getrennte Konten für normale und privilegierte Aufgaben verwenden.
Für sensible Tätigkeiten eignen sich besonders gehärtete Arbeitsstationen. Auf diesen Geräten sollten keine privaten E-Mails oder unbekannten Webseiten geöffnet werden.
Gerätezustand mit dem Zugriff verknüpfen
Nicht konforme Geräte sollten keinen vollständigen Zugriff auf Unternehmensdaten erhalten. Conditional Access kann dabei den Gerätezustand berücksichtigen.
Ein Gerät mit deaktiviertem EDR oder fehlender Verschlüsselung erhält dann nur begrenzten Zugang. Dadurch wird Endpoint Security zu einem aktiven Bestandteil der Zugriffskontrolle.
Alarme sinnvoll priorisieren
Zu viele Fehlalarme überlasten Administratoren. Deshalb müssen Regeln an die eigene Umgebung angepasst werden.
Unterdrücken Sie Warnungen jedoch nicht vorschnell. Prüfen Sie zuerst die Ursache. Danach können Sie dokumentierte Ausnahmen erstellen.
Backups getrennt behandeln
Ein Backup ist keine Endpoint-Security-Lösung. Dennoch bleibt es bei Ransomware unverzichtbar.
Mindestens eine Sicherung sollte vom normalen Netzwerk getrennt oder unveränderbar gespeichert werden. Außerdem müssen Unternehmen die Wiederherstellung regelmäßig testen.
Häufige Fehler bei der Endpoint Security
Viele Probleme entstehen nicht durch fehlende Produkte. Sie entstehen durch unvollständige Einführung und mangelnde Kontrolle.
Nur auf den Virenscanner vertrauen
Ein Virenscanner bietet wichtigen Basisschutz. Er erkennt jedoch nicht jede missbrauchte Systemfunktion oder unbekannte Angriffsmethode.
Ergänzen Sie ihn deshalb durch EDR, Patchmanagement und sichere Zugriffskontrollen.
Nicht verwaltete Geräte übersehen
Alte Notebooks, Testserver und virtuelle Maschinen geraten schnell in Vergessenheit. Dennoch bleiben sie erreichbar und enthalten oft veraltete Software.
Ein automatischer Geräteabgleich kann unbekannte Systeme sichtbar machen.
EDR installieren, aber Alarme nicht bearbeiten
Ein EDR-Agent erzeugt keinen Nutzen, wenn niemand Warnungen prüft. Unternehmen benötigen daher klare Zuständigkeiten.
Fehlen interne Kapazitäten, kann ein MDR-Anbieter die Überwachung übernehmen. Die Verantwortung für Entscheidungen bleibt dennoch beim Unternehmen.
Zu viele Administratorrechte vergeben
Lokale Administratorrechte erleichtern die Ausbreitung von Schadsoftware. Außerdem können Benutzer wichtige Schutzfunktionen deaktivieren.
Vergeben Sie privilegierte Rechte nur bei Bedarf. Für einzelne Aufgaben eignen sich zeitlich begrenzte Berechtigungen.
Schutzmaßnahmen ungeprüft ausrollen
Strenge Richtlinien können Fachanwendungen blockieren. Ein übereilter Rollout führt deshalb häufig zu Ausnahmen oder deaktivierten Schutzfunktionen.
Verwenden Sie eine Pilotgruppe. Prüfen Sie Änderungen anschließend schrittweise.
Backups nicht testen
Ein vorhandenes Backup ist noch keine erfolgreiche Wiederherstellung. Beschädigte oder verschlüsselte Sicherungen werden häufig erst im Notfall entdeckt.
Führen Sie daher regelmäßige Wiederherstellungstests durch und dokumentieren Sie die Ergebnisse.
Vorteile und Nachteile von Endpoint Security
Endpoint Security verbessert die technische Kontrolle erheblich. Dennoch verursacht sie Aufwand und kann neue Herausforderungen schaffen.
| Vorteile | Nachteile und Herausforderungen |
| Zentrale Übersicht über Endgeräte | Zusätzliche Lizenzkosten |
| Frühe Erkennung verdächtiger Aktivitäten | Einführungs- und Pflegeaufwand |
| Schnelle Isolation kompromittierter Geräte | Fehlalarme bei schlechter Abstimmung |
| Einheitliche Sicherheitsrichtlinien | Mögliche Konflikte mit Fachsoftware |
| Unterstützung bei Untersuchungen | Datenschutzfragen bei Telemetriedaten |
| Automatisierte Reaktionen | Abhängigkeit vom Anbieter |
| Besserer Schutz mobiler Arbeit | Leistungsbedarf auf älteren Geräten |
Die Vorteile überwiegen meist deutlich. Allerdings muss die Lösung zur Größe und Erfahrung des Unternehmens passen.
Kleine Betriebe benötigen nicht zwangsläufig eine komplexe XDR-Plattform. Eine gut verwaltete EPP- und EDR-Lösung kann bereits viel erreichen. Zusätzlich kann ein MDR-Dienst fehlende Sicherheitskapazitäten ausgleichen.
Zusammenfassende Endpoint-Security-Checkliste
Mit dieser Checkliste können Sie den aktuellen Schutz Ihrer Endgeräte bewerten:
- Alle Endgeräte sind vollständig inventarisiert.
- Verantwortliche und Besitzer sind dokumentiert.
- Betriebssysteme erhalten regelmäßig Sicherheitsupdates.
- Drittanbieter-Anwendungen werden ebenfalls aktualisiert.
- Virenschutz oder NGAV ist aktiv.
- Geschäftskritische Geräte verwenden EDR.
- Die lokale Firewall ist eingeschaltet.
- Mobile Datenträger und Notebooks sind verschlüsselt.
- Wiederherstellungsschlüssel werden sicher verwahrt.
- Benutzer arbeiten ohne dauerhafte Administratorrechte.
- Administratoren verwenden getrennte Konten.
- MFA schützt zentrale Dienste und Verwaltungszugänge.
- USB-Geräte und Anwendungen werden kontrolliert.
- Nicht konforme Geräte erhalten eingeschränkten Zugriff.
- Sicherheitsalarme haben klare Zuständigkeiten.
- Kritische Geräte lassen sich schnell isolieren.
- Backups sind getrennt und unveränderbar gespeichert.
- Wiederherstellungen werden regelmäßig getestet.
- Richtlinien werden zuerst in einer Pilotgruppe geprüft.
- Schutzstatus und Kennzahlen werden regelmäßig ausgewertet.
- Ein Incident-Response-Plan ist vorhanden und getestet.
Je mehr Punkte erfüllt sind, desto belastbarer ist der Schutz. Offene Punkte sollten Sie nach Risiko priorisieren.
Fazit: Endpoint Security schützt mehr als einzelne Geräte
Endpoint Security ist ein zentraler Bestandteil moderner IT-Sicherheit. Sie schützt nicht nur Dateien vor bekannten Viren. Vielmehr verbindet sie Prävention, Überwachung, Angriffserkennung und schnelle Reaktion.
Ein wirksames Konzept beginnt mit einem vollständigen Geräteinventar. Danach folgen sichere Baselines, regelmäßige Updates und minimale Benutzerrechte. Verschlüsselung schützt verlorene Geräte. EDR erkennt hingegen verdächtige Aktivitäten während des Betriebs.
Besonders wichtig ist die zentrale Kontrolle. Unternehmen müssen erkennen, wenn Agenten ausfallen oder Geräte von der Sicherheitsrichtlinie abweichen. Außerdem benötigen Sicherheitsalarme klare Verantwortliche und erprobte Reaktionsabläufe.
Die beste Lösung ist nicht automatisch das Produkt mit den meisten Funktionen. Sie muss zur IT-Umgebung, zum Risiko und zu den verfügbaren Fachkräften passen. Kleine Unternehmen können beispielsweise mit einer verwalteten EPP- und EDR-Plattform beginnen.
Abschließend gilt: Endpoint Security ist kein einmaliges Projekt. Bedrohungen, Geräte und Anwendungen verändern sich ständig. Deshalb müssen Unternehmen ihre Schutzmaßnahmen regelmäßig prüfen und weiterentwickeln.
Häufige Fragen zu Endpoint Security
Was ist Endpoint Security?
Endpoint Security umfasst alle Maßnahmen zum Schutz von Endgeräten. Dazu gehören Computer, Server, Notebooks, Smartphones und virtuelle Systeme. Typische Funktionen sind Malware-Schutz, Firewall, Verschlüsselung, EDR und Patchmanagement.
Reicht ein Virenscanner als Endpoint Security aus?
Nein. Ein Virenscanner bleibt wichtig, deckt aber nur einen Teil der Risiken ab. Moderne Angriffe verwenden häufig legitime Systemwerkzeuge oder gestohlene Zugangsdaten. Deshalb sind zusätzlich EDR, Updates, Zugriffskontrollen und Verschlüsselung erforderlich.
Was ist der Unterschied zwischen Endpoint Security und EDR?
Endpoint Security ist der Oberbegriff für den gesamten Schutz von Endgeräten. EDR ist eine einzelne Komponente davon. EDR überwacht Aktivitäten, erkennt verdächtiges Verhalten und unterstützt die Untersuchung sowie Reaktion.
Was ist der Unterschied zwischen EDR und XDR?
EDR konzentriert sich auf Endgeräte. XDR verbindet zusätzlich Signale aus E-Mail-Systemen, Identitäten, Netzwerken und Cloud-Diensten. Dadurch kann XDR zusammenhängende Angriffsschritte über mehrere Systeme erkennen.
Benötigen kleine Unternehmen eine EDR-Lösung?
Das hängt vom Risiko ab. Unternehmen mit sensiblen Daten, mobilen Arbeitsplätzen oder mehreren Beschäftigten profitieren meist von EDR. Fehlt eigenes Sicherheitspersonal, kann eine verwaltete MDR-Lösung sinnvoll sein.
Gibt es Endpoint Security auch für Linux?
Ja. Verschiedene Lösungen unterstützen Linux-Arbeitsplätze und Server. Zusätzlich bleiben Paketupdates, sichere SSH-Konfigurationen, minimale Dienste, AppArmor oder SELinux und zentrale Protokollierung wichtig.
Verlangsamt Endpoint Security den Computer?
Eine moderne Lösung benötigt Rechenleistung. Auf aktuellen Systemen bleibt der Einfluss normalerweise begrenzt. Fehlerhafte Richtlinien, parallele Virenscanner oder ungeeignete Ausschlüsse können die Leistung jedoch beeinträchtigen.
Kann Endpoint Security Ransomware vollständig verhindern?
Keine Lösung garantiert vollständigen Schutz. EPP und EDR können viele Angriffe blockieren oder früh erkennen. Dennoch bleiben getrennte Backups, minimale Rechte, Updates und ein Incident-Response-Plan erforderlich.
Was passiert, wenn ein Endpoint kompromittiert wurde?
Das Gerät sollte zunächst isoliert werden. Danach prüft das Sicherheitsteam Prozesse, Benutzerkonten und Netzwerkverbindungen. Anschließend entfernt es Schadsoftware, schließt den Angriffsweg und setzt das Gerät bei Bedarf neu auf.
Empfehlung zum Weiterlesen
Wie gut sind Ihre Endgeräte geschützt? Nutzen Sie die Checkliste aus diesem Artikel und überprüfen Sie Computer, Server und Mobilgeräte. Weitere verständliche Anleitungen zu IT-Sicherheit, Linux, Windows und Cloud-Diensten finden Sie regelmäßig bei Lumio Studios.
Interne Verlinkungsvorschläge
- WordPress auf Linux hosten: Komplettanleitung
- Linux für Einsteiger: Der ultimative Start-Guide 2026
- Ubuntu Server installieren: Schritt-für-Schritt-Anleitung
- Fail2Ban konfigurieren und SSH-Angriffe verhindern
- Die besten KI-Tools 2026 für Selbstständige und Unternehmen
