
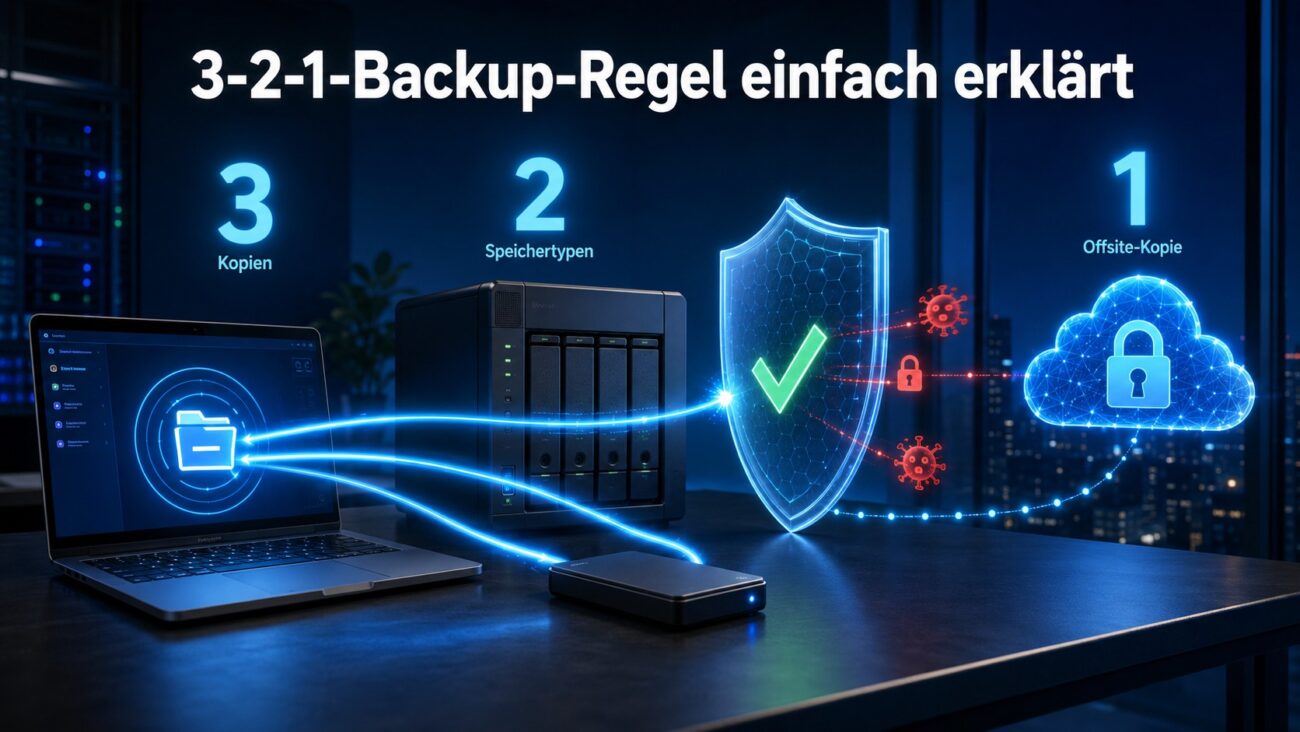
Die 3-2-1-Backup-Regel gehört zu den wichtigsten Grundlagen einer zuverlässigen Datensicherung. Sie schützt persönliche Dateien, Unternehmensdaten und komplette IT-Systeme vor einem dauerhaften Verlust. Dabei spielt es keine Rolle, ob ein technischer Defekt, ein Bedienfehler oder Ransomware den Schaden verursacht.
Viele Nutzer speichern ihre Dateien lediglich auf einer externen Festplatte. Andere verlassen sich vollständig auf OneDrive, Google Drive oder einen vergleichbaren Cloud-Dienst. Das ist jedoch keine ausreichende Backup-Strategie. Fällt das Speichermedium aus oder synchronisiert die Cloud beschädigte Dateien, können wichtige Daten trotzdem verloren gehen.
Die 3-2-1-Regel löst dieses Problem mit einem einfachen Konzept: Sie halten insgesamt drei Datenkopien vor. Diese verteilen Sie auf zwei unterschiedliche Speicherarten. Eine Kopie lagern Sie zusätzlich an einem anderen Ort.
Unternehmen können damit Server, virtuelle Maschinen, Datenbanken und Arbeitsplätze schützen. Privatnutzer sichern hingegen Dokumente, Fotos, Videos und persönliche Unterlagen. Auch WordPress-Websites profitieren von diesem Prinzip.
Dieser Ratgeber erklärt die 3-2-1-Backup-Regel verständlich und zeigt konkrete Umsetzungen. Außerdem erfahren Sie, wie Sie Backups automatisieren, vor Ransomware schützen und regelmäßig überprüfen.
Kurz erklärt
Was ist das Thema? Die 3-2-1-Backup-Regel verlangt drei Datenkopien auf zwei Speicherarten. Eine Kopie bleibt außer Haus.
Warum ist sie wichtig? Sie schützt vor Defekten, Diebstahl, Feuer, Bedienfehlern und Cyberangriffen.
Wer profitiert davon? Privatnutzer, Selbstständige, Website-Betreiber und Unternehmen.
Das Wichtigste in 30 Sekunden
- Bewahren Sie Ihre Originaldaten und zwei zusätzliche Kopien auf.
- Nutzen Sie mindestens zwei unterschiedliche Speicherlösungen.
- Lagern Sie eine Sicherung räumlich getrennt.
- Verwenden Sie eine offline oder unveränderbar gespeicherte Kopie.
- Prüfen Sie regelmäßig, ob sich die Daten wiederherstellen lassen.
Was bedeutet die 3-2-1-Backup-Regel?
Die 3-2-1-Backup-Regel beschreibt, wie viele Datenkopien Sie benötigen und wo diese liegen sollten. Das Konzept ist leicht verständlich und lässt sich flexibel umsetzen.
Die Zahlen stehen für folgende Anforderungen:
| Zahl | Bedeutung | Beispiel |
|---|---|---|
| 3 | Drei Kopien Ihrer wichtigen Daten | Originaldatei und zwei Sicherungen |
| 2 | Zwei unterschiedliche Speicherarten | NAS und externe Festplatte |
| 1 | Eine Kopie an einem anderen Ort | Cloud-Speicher oder externes Rechenzentrum |
Die drei Kopien müssen nicht drei zusätzliche Backups sein. Vielmehr zählt das produktive Original bereits als erste Kopie. Dazu kommen zwei Sicherungskopien.
Ein Beispiel verdeutlicht das Prinzip. Ihre Dokumente liegen zunächst auf dem Notebook. Eine automatische Sicherung speichert sie täglich auf einem NAS. Zusätzlich übertragen Sie eine verschlüsselte Kopie in einen Cloud-Speicher.
Damit erfüllen Sie alle drei Bestandteile der Regel. Selbst wenn Notebook und NAS durch einen Brand ausfallen, bleibt die externe Cloud-Sicherung erhalten.
Die 3-2-1-Backup-Regel anhand eines einfachen Beispiels
Stellen Sie sich Ihre Daten wie einen wichtigen Haustürschlüssel vor. Eine einzige Kopie schützt Sie nur, solange diese verfügbar bleibt. Verlieren Sie gleichzeitig Original und Ersatzschlüssel, stehen Sie vor verschlossener Tür.
Deshalb verteilen Sie mehrere Kopien auf unterschiedliche Orte. Das gleiche Prinzip gilt für digitale Daten:
- Das Original befindet sich auf dem Computer.
- Die erste Sicherung liegt auf einer externen Festplatte.
- Die zweite Sicherung befindet sich verschlüsselt in der Cloud.
Das Bundesamt für Sicherheit in der Informationstechnik empfiehlt ebenfalls regelmäßige Sicherungskopien. Externe Datenträger sollten Sie nach der Sicherung vom Gerät trennen. Dadurch erreichen Schadprogramme die Sicherung nicht ohne Weiteres.
Warum ist die 3-2-1-Backup-Regel 2026 besonders wichtig?
Digitale Daten sind heute ein wichtiger Bestandteil des privaten und geschäftlichen Alltags. Gleichzeitig entwickeln sich Cyberangriffe weiter. Insbesondere Ransomware sucht gezielt nach erreichbaren Sicherungen.
Ein Backup schützt jedoch nicht nur vor Schadsoftware. Auch Hardwaredefekte, Fehlkonfigurationen und versehentlich gelöschte Dateien verursachen Datenverluste. Zusätzlich können Überspannung, Wasser, Feuer oder Diebstahl mehrere Geräte gleichzeitig betreffen.
Eine einzelne externe Festplatte bietet daher nur begrenzten Schutz. Sie kann selbst ausfallen oder beim selben Schadensereignis zerstört werden.
Cloud-Synchronisierung löst das Problem ebenfalls nicht vollständig. Löscht ein Nutzer eine synchronisierte Datei, verschwindet sie oft auf allen verbundenen Geräten. Verschlüsselt Ransomware die Daten, kann die Software auch diese Änderungen synchronisieren.
Eine Synchronisierung ist deshalb nicht automatisch ein Backup. Ein echtes Backup enthält getrennte Wiederherstellungspunkte und eine definierte Aufbewahrungsdauer.
Die US-amerikanische Sicherheitsbehörde CISA empfiehlt die 3-2-1-Regel ausdrücklich. Sie rät außerdem zu verschlüsselten Offline-Backups und regelmäßigen Wiederherstellungstests.
Welche Speicherlösungen eignen sich?
Für eine funktionierende Backup-Strategie benötigen Sie keine drei identischen Geräte. Im Gegenteil: Unterschiedliche Speicherarten senken das Risiko gemeinsamer Fehler.
Geeignete Lösungen sind zum Beispiel:
- interne Festplatten oder SSDs
- externe USB-Festplatten
- Netzwerkspeicher beziehungsweise NAS-Systeme
- Bandsicherungen
- Cloud-Backup-Dienste
- Objektspeicher mit unveränderbaren Sicherungen
- ein zweiter Server an einem anderen Standort
Ein NAS und eine externe Festplatte gelten grundsätzlich als verschiedene Speicherlösungen. Allerdings sollten beide nicht dauerhaft über dasselbe System erreichbar sein.
Lokale Backups
Lokale Sicherungen bieten eine schnelle Datenübertragung. Außerdem lassen sich große Datenmengen ohne Internetverbindung wiederherstellen.
Typische lokale Speichermedien sind USB-Festplatten und NAS-Systeme. Diese eignen sich besonders für tägliche Sicherungen von Computern, Servern oder virtuellen Maschinen.
Lokale Backups haben jedoch einen Nachteil. Sie befinden sich häufig im selben Gebäude wie die Originaldaten. Dadurch bleiben sie gegenüber Feuer, Diebstahl oder Überspannung gefährdet.
Externe und räumlich getrennte Backups
Die dritte Kopie sollte sich an einem anderen Ort befinden. Unternehmen können dafür eine zweite Niederlassung oder ein externes Rechenzentrum nutzen.
Für Privatnutzer und kleine Unternehmen ist ein seriöser Cloud-Backup-Dienst oft einfacher. Dabei sollten die Daten bereits vor der Übertragung verschlüsselt werden. Zusätzlich schützt eine Multi-Faktor-Authentifizierung das Benutzerkonto.
Alternativ können Sie eine verschlüsselte Festplatte außerhalb der Wohnung lagern. Allerdings müssen Sie diese regelmäßig aktualisieren.
Offline- und unveränderbare Backups
Ein Offline-Backup besitzt während des normalen Betriebs keine aktive Verbindung zum System. Eine USB-Festplatte erfüllt diese Anforderung, wenn Sie diese nach dem Backup sicher trennen.
Ein unveränderbares Backup geht noch weiter. Es lässt sich während einer festgelegten Frist weder überschreiben noch löschen. Fachleute verwenden dafür den Begriff „immutable“.
Solche Sicherungen erschweren es Angreifern, vorhandene Wiederherstellungspunkte zu zerstören. Sie sind daher besonders für Unternehmen und kritische Systeme sinnvoll.
3-2-1-Backup-Regel Schritt für Schritt umsetzen
Eine erfolgreiche Datensicherung beginnt nicht mit dem Kauf einer Festplatte. Zunächst müssen Sie festlegen, welche Daten wirklich wichtig sind.
Die folgende Anleitung eignet sich für Privatnutzer, Selbstständige und kleine Unternehmen.
Schritt 1: Schützenswerte Daten erfassen
Erstellen Sie zunächst eine Übersicht Ihrer wichtigen Daten. Berücksichtigen Sie dabei nicht nur sichtbare Dokumente.
Folgende Inhalte können relevant sein:
- persönliche Dokumente und Fotos
- geschäftliche Dateien und Kundenunterlagen
- Buchhaltungs- und Projektdaten
- E-Mail-Postfächer
- WordPress-Dateien und Datenbanken
- Serverkonfigurationen
- virtuelle Maschinen und Container
- Lizenzschlüssel sowie Wiederherstellungscodes
Bewerten Sie anschließend, wie kritisch jede Datenart ist. Familienfotos sind möglicherweise unersetzbar. Eine heruntergeladene Installationsdatei lässt sich hingegen erneut beschaffen.
Schritt 2: Wiederherstellungsziele bestimmen
Legen Sie fest, wie viel Datenverlust akzeptabel ist. Dieser Zeitraum wird als Recovery Point Objective, kurz RPO, bezeichnet.
Ein RPO von 24 Stunden bedeutet, dass höchstens die Änderungen eines Tages verloren gehen dürfen. In diesem Fall benötigen Sie mindestens eine tägliche Sicherung.
Bestimmen Sie außerdem die gewünschte Wiederherstellungszeit. Fachleute nennen sie Recovery Time Objective, kurz RTO. Ein Online-Shop benötigt meist eine kürzere Wiederherstellungszeit als ein privates Fotoarchiv.
Schritt 3: Zwei Backup-Ziele auswählen
Wählen Sie zwei Lösungen mit unterschiedlichen Risikoprofilen. Eine praxistaugliche Kombination besteht aus einem lokalen NAS und einem verschlüsselten Cloud-Backup.
Alternativ nutzen Sie zwei externe Festplatten. Eine bleibt für die aktuelle Sicherung vor Ort. Die zweite lagern Sie an einem anderen Ort. Beide Datenträger wechseln Sie regelmäßig.
Vermeiden Sie hingegen zwei Partitionen auf derselben Festplatte. Fällt das physische Laufwerk aus, gehen beide Partitionen gleichzeitig verloren.
Schritt 4: Backups automatisieren
Automatisierung verhindert, dass Sie Sicherungen vergessen. Planen Sie daher regelmäßige Backup-Aufträge.
Eine sinnvolle Grundkonfiguration kann so aussehen:
- Sichern Sie geänderte Dateien täglich auf ein NAS.
- Erstellen Sie wöchentlich eine vollständige Sicherung.
- Übertragen Sie täglich eine verschlüsselte Kopie an einen externen Standort.
- Bewahren Sie mehrere ältere Versionen auf.
- Lassen Sie sich bei Fehlern automatisch benachrichtigen.
Kontrollieren Sie dennoch die Statusberichte. Ein grünes Symbol ist hilfreich, ersetzt aber keinen Wiederherstellungstest.
Schritt 5: Zugriffe absichern
Backup-Systeme benötigen einen eigenen Schutz. Verwenden Sie separate Administratorkonten und starke, einzigartige Passwörter.
Aktivieren Sie zusätzlich die Multi-Faktor-Authentifizierung. Begrenzen Sie außerdem die Zugriffsrechte des produktiven Systems. Ein kompromittierter Server sollte seine Sicherungen nicht eigenständig löschen können.
Verschlüsseln Sie mobile Datenträger und Cloud-Backups. Bewahren Sie die benötigten Schlüssel getrennt auf. Ohne Schlüssel können Sie verschlüsselte Sicherungen nicht wiederherstellen.
Schritt 6: Wiederherstellung testen
Führen Sie mindestens vierteljährlich eine stichprobenartige Wiederherstellung durch. Besonders kritische Systeme sollten Sie häufiger testen.
Prüfen Sie dabei:
- Ist der gewünschte Wiederherstellungspunkt vorhanden?
- Lassen sich einzelne Dateien korrekt öffnen?
- Funktioniert eine vollständige Systemwiederherstellung?
- Sind Passwörter und Verschlüsselungsschlüssel verfügbar?
- Erfüllt die Wiederherstellung das festgelegte RTO?
Dokumentieren Sie das Ergebnis. Dadurch erkennen Sie wiederkehrende Fehler und verbessern Ihre Abläufe.
Praxisbeispiele für die 3-2-1-Backup-Regel
Die passende Umsetzung hängt von Datenmenge, Budget und Wiederherstellungsziel ab. Dennoch folgt jede Variante demselben Grundprinzip.
Die folgende Übersicht zeigt drei typische Szenarien:
| Einsatzbereich | Produktive Daten | Lokales Backup | Externe Kopie |
|---|---|---|---|
| Privatnutzer | Notebook oder PC | USB-Festplatte | verschlüsseltes Cloud-Backup |
| Selbstständige | Arbeitsrechner | NAS mit Versionierung | Cloud-Backup oder zweites NAS |
| Unternehmen | Server und Storage | separates Backup-System | Rechenzentrum oder Immutable Cloud Storage |
Alle drei Varianten erfüllen grundsätzlich die 3-2-1-Regel. Unternehmen benötigen jedoch zusätzliche Kontrollen, Protokolle und Verantwortlichkeiten.
Praxisbeispiel für Privatnutzer
Ein privater Haushalt speichert Fotos und Dokumente auf einem Windows-PC. Eine Backup-Software sichert die Daten täglich auf eine USB-Festplatte.
Nach jeder Sicherung wird die Festplatte getrennt. Zusätzlich überträgt ein verschlüsselter Backup-Dienst die wichtigsten Ordner in die Cloud. Die Cloud-Lösung bewahrt mehrere Dateiversionen auf.
Das Ergebnis sind drei Kopien auf unterschiedlichen Speichersystemen. Gleichzeitig liegt eine Kopie außerhalb der Wohnung.
Praxisbeispiel für ein kleines Unternehmen
Ein Unternehmen betreibt mehrere virtuelle Maschinen. Das Backup-System erstellt jede Nacht inkrementelle Sicherungen auf einem separaten NAS.
Wöchentlich entsteht zusätzlich eine vollständige Sicherung. Eine zweite Kopie wird verschlüsselt in ein deutsches oder europäisches Rechenzentrum übertragen. Dort schützt eine unveränderbare Aufbewahrungsfrist die Wiederherstellungspunkte.
Zusätzlich führt die IT monatliche Wiederherstellungstests in einem isolierten Netzwerk durch. Dadurch gelangen beschädigte oder infizierte Systeme nicht direkt in die Produktion.
WordPress mit der 3-2-1-Backup-Regel sichern
Eine WordPress-Website besteht aus mehreren Bestandteilen. Deshalb reicht es nicht, nur den sichtbaren Inhalt zu kopieren.
Ein vollständiges WordPress-Backup enthält:
- die WordPress-Datenbank
- Themes und Plugins
- hochgeladene Mediendateien
- individuelle Konfigurationsdateien
- Webserver- und Weiterleitungsregeln
- bei Bedarf E-Mail- und DNS-Konfigurationen
Das Hosting-Backup kann eine Sicherung darstellen. Es sollte jedoch nicht die einzige Lösung bleiben. Ein Fehler beim Hosting-Anbieter könnte Website und Sicherung gleichzeitig betreffen.
Eine mögliche Umsetzung sieht so aus:
- Die produktive Website liegt beim Webhoster.
- Ein Backup-Plugin oder Hosting-System erstellt tägliche Sicherungen.
- Die Sicherungen werden in einem externen Cloud-Speicher abgelegt.
- Zusätzlich laden Sie regelmäßig eine Kopie auf ein lokales NAS.
- Sie testen die Wiederherstellung in einer Staging-Umgebung.
Tipp: Speichern Sie WordPress-Backups nicht ausschließlich auf demselben Webspace. Wird das Hosting-Konto kompromittiert, kann ein Angreifer möglicherweise auch diese Sicherungen löschen.
Von 3-2-1 zu 3-2-1-1-0: Backup-Strategien für 2026
Die klassische Regel bleibt weiterhin sinnvoll. Moderne Bedrohungen erfordern jedoch zusätzliche Schutzmaßnahmen. Daher verwenden viele IT-Abteilungen die erweiterte 3-2-1-1-0-Regel.
Sie ergänzt das ursprüngliche Konzept um zwei Punkte:
- 1 zusätzliche Kopie: offline, isoliert oder unveränderbar
- 0 Fehler: Backups wurden geprüft und ohne Fehler wiederhergestellt
Die zusätzliche Kopie schützt insbesondere vor Ransomware. Selbst wenn ein Angreifer produktive Systeme und erreichbare Sicherungen verschlüsselt, bleibt die isolierte Kopie erhalten.
Die Null bedeutet nicht, dass ein Speichersystem niemals einen Fehler melden darf. Vielmehr soll der letzte Prüfprozess keine unbemerkten Fehler enthalten. Dazu gehören Integritätsprüfungen, Protokollkontrollen und Wiederherstellungstests.
NIST weist darauf hin, dass automatisierte Sicherungen bereits verschlüsselte Dateien übernehmen können. Deshalb sind mehrere Versionen und ein bekannter sauberer Wiederherstellungspunkt wichtig.
Best Practice 2026: Ergänzen Sie die 3-2-1-Regel um Immutable Storage, getrennte Zugangsdaten und regelmäßige Restore-Tests.
Aufbewahrung und Versionierung richtig planen
Ein Backup sollte nicht nur den letzten Datenstand enthalten. Andernfalls überschreibt eine beschädigte Datei möglicherweise ihre einzige intakte Vorgängerversion.
Eine häufig eingesetzte Aufbewahrungsstruktur ist das Generationenprinzip. Es wird auch Großvater-Vater-Sohn-Prinzip genannt.
Dabei bewahren Sie beispielsweise folgende Sicherungen auf:
- sieben tägliche Backups
- vier wöchentliche Backups
- zwölf monatliche Backups
- eine oder mehrere jährliche Sicherungen
Diese Werte sind lediglich ein Beispiel. Die tatsächliche Dauer hängt von gesetzlichen Vorgaben, Datenänderungen und Speicherplatz ab.
Achten Sie außerdem auf den Datenschutz. Sichern Sie nur notwendige personenbezogene Daten. Definieren Sie passende Löschfristen und verschlüsseln Sie externe Sicherungen.
Häufige Fehler bei der 3-2-1-Backup-Regel
Eine theoretisch korrekte Strategie kann in der Praxis trotzdem scheitern. Häufig fehlen Überwachung, Versionierung oder klare Zuständigkeiten.
Vermeiden Sie insbesondere folgende Fehler:
Cloud-Synchronisierung als einziges Backup betrachten
Synchronisationsdienste spiegeln Änderungen oft sofort. Das betrifft auch versehentlich gelöschte oder verschlüsselte Dateien.
Prüfen Sie daher, ob der Dienst Versionierung und getrennte Wiederherstellungspunkte bietet. Ergänzen Sie ihn durch eine unabhängige Sicherung.
Externe Festplatte dauerhaft anschließen
Eine dauerhaft verbundene Festplatte ist für Schadsoftware erreichbar. Außerdem kann eine Überspannung mehrere Geräte gleichzeitig beschädigen.
Trennen Sie den Datenträger nach dem Backup. Alternativ verwenden Sie ein System mit unveränderbaren Sicherungen.
Sicherungen niemals testen
Ein erfolgreich beendeter Backup-Auftrag beweist nicht, dass die Wiederherstellung funktioniert. Beschädigte Archive, fehlende Schlüssel oder unvollständige Daten fallen häufig erst im Ernstfall auf.
Testen Sie daher einzelne Dateien und vollständige Systeme. Dokumentieren Sie das Ergebnis.
Nur eine aktuelle Version behalten
Unbemerkte Datenbeschädigungen können Wochen später auffallen. Wenn nur die letzte Kopie vorhanden ist, fehlt ein sauberer Datenstand.
Bewahren Sie deshalb mehrere Generationen auf. Passen Sie die Dauer an Ihr Risiko an.
Backup-Zugangsdaten wiederverwenden
Verwendet das Backup-System dieselben Administratorkonten wie die Produktionsumgebung, kann ein Angreifer beide Bereiche übernehmen.
Nutzen Sie getrennte Konten, Multi-Faktor-Authentifizierung und minimale Berechtigungen.
Vorteile und Nachteile der 3-2-1-Backup-Regel
Die Methode ist leicht verständlich und vielseitig einsetzbar. Dennoch verursacht sie einen höheren Aufwand als eine einzelne Sicherung.
| Vorteile | Nachteile |
|---|---|
| Schutz vor unterschiedlichen Ausfallszenarien | zusätzliche Speicher- und Cloud-Kosten |
| räumlich getrennte Datenkopie | höherer Verwaltungsaufwand |
| für Privatnutzer und Unternehmen geeignet | Wiederherstellungstests benötigen Zeit |
| flexibel bei der Auswahl der Technik | Verschlüsselungsschlüssel müssen sicher verwaltet werden |
| gute Grundlage gegen Ransomware | klassische Regel garantiert keine Unveränderbarkeit |
Die Vorteile überwiegen deutlich, sobald wichtige oder unersetzbare Daten betroffen sind. Außerdem lassen sich viele Abläufe automatisieren.
Die Regel ersetzt jedoch kein vollständiges Notfallkonzept. Unternehmen benötigen zusätzlich Verantwortlichkeiten, Wiederanlaufpläne und dokumentierte Wiederherstellungsverfahren.
Zusammenfassende Checkliste
Mit dieser Checkliste prüfen Sie Ihre vorhandene Backup-Strategie:
- Originaldaten und zwei zusätzliche Kopien vorhanden
- mindestens zwei unterschiedliche Speicherlösungen genutzt
- eine Kopie räumlich getrennt gelagert
- mindestens eine Sicherung offline oder unveränderbar
- wichtige Daten vollständig erfasst
- RPO und RTO festgelegt
- automatische Sicherungspläne eingerichtet
- mehrere Wiederherstellungspunkte vorhanden
- Backup-Daten verschlüsselt
- separate Administratorkonten eingerichtet
- Multi-Faktor-Authentifizierung aktiviert
- Fehlerbenachrichtigungen konfiguriert
- Verschlüsselungsschlüssel sicher hinterlegt
- regelmäßige Wiederherstellungstests geplant
- Notfallablauf dokumentiert
- Aufbewahrungs- und Löschfristen geprüft
Fazit: Die 3-2-1-Backup-Regel als solide Grundlage
Die 3-2-1-Backup-Regel bietet einen verständlichen und bewährten Einstieg in die Datensicherung. Drei Kopien reduzieren das Risiko eines vollständigen Verlusts. Zwei Speicherarten schützen vor gemeinsamen technischen Fehlern. Eine externe Kopie bleibt zudem bei lokalen Schäden verfügbar.
Für einen zeitgemäßen Schutz sollten Sie die Regel erweitern. Verwenden Sie mindestens eine offline oder unveränderbar gespeicherte Sicherung. Schützen Sie Backup-Systeme mit getrennten Konten und Multi-Faktor-Authentifizierung.
Entscheidend bleibt jedoch die Wiederherstellung. Ein Backup besitzt erst dann einen nachgewiesenen Wert, wenn sich die Daten erfolgreich zurückspielen lassen. Planen Sie deshalb regelmäßige Restore-Tests ein.
Privatnutzer können bereits mit einer USB-Festplatte und einem verschlüsselten Cloud-Backup beginnen. Unternehmen benötigen hingegen automatisierte Abläufe, Überwachung und dokumentierte Notfallpläne. In beiden Fällen gilt: Die beste Backup-Strategie ist diejenige, die zuverlässig läuft und regelmäßig geprüft wird.
FAQ zur 3-2-1-Backup-Regel
Was ist die 3-2-1-Backup-Regel?
Die 3-2-1-Backup-Regel verlangt drei Kopien wichtiger Daten. Dazu zählen das Original und zwei Sicherungen. Diese sollten auf zwei unterschiedlichen Speicherarten liegen. Eine Kopie wird zusätzlich an einem anderen Ort aufbewahrt.
Zählt das Original zu den drei Kopien?
Ja. Das produktive Original zählt als erste Kopie. Sie benötigen somit zwei zusätzliche Sicherungskopien. Dadurch liegen Ihre Daten insgesamt dreimal vor.
Ist eine Cloud-Synchronisierung ein Backup?
Nicht automatisch. Eine Synchronisierung überträgt häufig auch Löschungen und beschädigte Dateien. Ein geeigneter Backup-Dienst benötigt getrennte Wiederherstellungspunkte, Versionierung und eine definierte Aufbewahrung.
Reichen zwei externe Festplatten aus?
Zwei externe Festplatten können Teil einer 3-2-1-Strategie sein. Allerdings sollte eine Festplatte räumlich getrennt liegen. Außerdem müssen Sie die Datenträger nach dem Backup vom Computer trennen und regelmäßig aktualisieren.
Wie oft sollte ein Backup erfolgen?
Die Häufigkeit hängt vom akzeptablen Datenverlust ab. Privatnutzer können wichtige Dateien täglich sichern. Unternehmen benötigen je nach System stündliche oder noch häufigere Sicherungen. Das festgelegte RPO bestimmt den passenden Rhythmus.
Wie oft sollte man die Wiederherstellung testen?
Privatnutzer sollten mindestens zwei- bis viermal pro Jahr einen Test durchführen. Unternehmen prüfen kritische Systeme monatlich oder nach größeren Änderungen. Zusätzlich sollte jeder Test dokumentiert werden.
Was bedeutet 3-2-1-1-0?
Die Erweiterung ergänzt eine offline oder unveränderbar gespeicherte Kopie. Die Null steht für geprüfte Sicherungen ohne unbemerkte Fehler. Damit berücksichtigt die Strategie insbesondere moderne Ransomware-Risiken.
Schützt die 3-2-1-Regel vollständig vor Ransomware?
Sie senkt das Risiko erheblich, bietet allein jedoch keinen vollständigen Schutz. Mindestens eine Sicherung sollte offline, isoliert oder unveränderbar sein. Zusätzlich benötigen Sie getrennte Konten, Zugriffsschutz und Wiederherstellungstests.
Wo sollte die externe Kopie liegen?
Geeignet sind ein seriöser Cloud-Backup-Dienst, ein zweites Rechenzentrum oder ein sicherer anderer Standort. Die Kopie sollte nicht vom gleichen lokalen Schadensereignis betroffen sein.
Ist ein RAID-System ein Backup?
Nein. RAID erhöht hauptsächlich die Verfügbarkeit bei einem Laufwerksausfall. Es schützt nicht zuverlässig vor versehentlichem Löschen, Ransomware, Diebstahl oder Feuer. Ein RAID benötigt daher ebenfalls unabhängige Backups.
Empfehlung zum Weiterlesen
Sind Ihre Daten wirklich geschützt?
Prüfen Sie Ihre aktuelle Datensicherung mit unserer Checkliste. Richten Sie anschließend mindestens eine lokale und eine externe Sicherung ein. Weitere verständliche Anleitungen zu Backups, IT-Sicherheit, Linux und WordPress finden Sie regelmäßig bei Lumio Studios.
Interne Verlinkungsvorschläge
- WordPress auf Linux hosten: Komplettanleitung
- Linux für Einsteiger: Der ultimative Start-Guide 2026
- Ubuntu Server installieren: Schritt-für-Schritt-Anleitung
- Fail2Ban konfigurieren und SSH-Angriffe verhindern
- Die besten KI-Tools 2026 für Selbstständige und Unternehmen
