
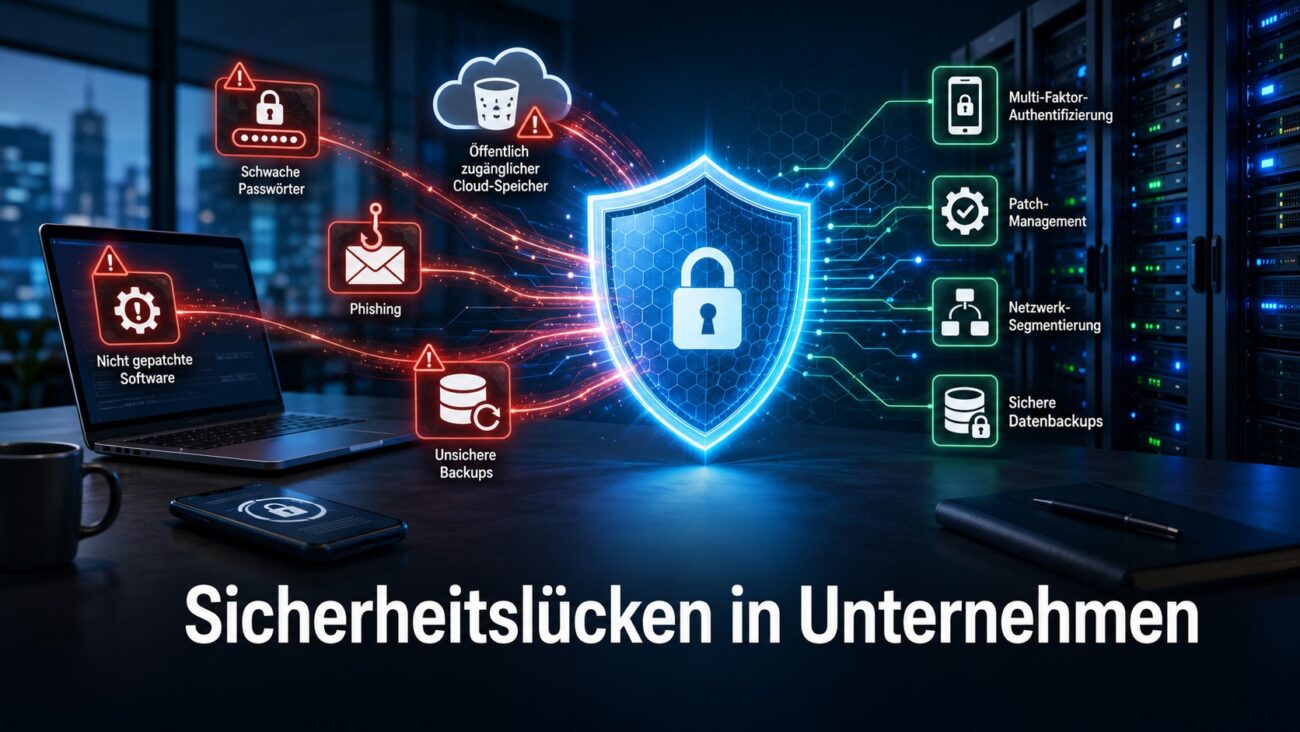
Die häufigsten Sicherheitslücken in Unternehmen entstehen nicht nur durch veraltete Software. Unsichere Passwörter, fehlende Zugriffskontrollen und ungeschulte Beschäftigte öffnen ebenfalls gefährliche Einfallstore. Hinzu kommen falsch konfigurierte Cloud-Dienste, ungeschützte Schnittstellen und unzureichend geprüfte Dienstleister.
Cyberangriffe treffen dabei längst nicht mehr nur große Konzerne. Gerade kleine und mittlere Unternehmen geraten in den Fokus. Sie verfügen oft über wertvolle Daten, jedoch nur über begrenzte Sicherheitsressourcen. Gleichzeitig arbeiten viele Betriebe mit Cloud-Anwendungen, mobilen Geräten und externen Partnern. Dadurch wächst die Angriffsfläche.
Der Verizon Data Breach Investigations Report 2026 zeigt die Entwicklung deutlich: 31 Prozent der untersuchten Datenschutzverletzungen begannen mit der Ausnutzung einer Software-Schwachstelle. Damit überholte dieser Angriffsweg erstmals gestohlene Zugangsdaten. Zudem spielten Drittanbieter bei 48 Prozent der untersuchten Vorfälle eine Rolle.
Dieser Artikel zeigt Ihnen, welche Sicherheitslücken besonders häufig auftreten. Außerdem erfahren Sie, wie Sie Risiken systematisch bewerten und mit vertretbarem Aufwand reduzieren.
Kurz erklärt
Was ist das Thema? Häufige technische, organisatorische und menschliche Sicherheitslücken.
Warum ist es wichtig? Bereits eine Schwachstelle kann Datenverlust, Ausfälle oder Erpressung ermöglichen.
Wer profitiert davon? Unternehmen, Selbstständige, IT-Verantwortliche und Beschäftigte mit Zugriff auf Unternehmensdaten.
Das Wichtigste in 30 Sekunden
- Fehlende Updates gehören zu den größten technischen Risiken.
- Gestohlene Konten werden durch fehlende Mehrfaktor-Authentifizierung gefährlich.
- Phishing nutzt Zeitdruck, Vertrauen und mangelnde Aufmerksamkeit aus.
- Ungeprüfte Backups schützen nicht zuverlässig vor Datenverlust.
- Eine klare Zuständigkeit ist wichtiger als viele unkoordinierte Sicherheitsprodukte.
Warum Unternehmen weiterhin verwundbar sind
Unternehmens-IT besteht heute aus vielen miteinander verbundenen Komponenten. Dazu gehören Arbeitsplatzrechner, Server, Cloud-Dienste, Smartphones und Webanwendungen. Zusätzlich greifen externe Dienstleister auf ausgewählte Systeme zu.
Jede Verbindung kann dabei ein mögliches Angriffsziel bilden. Dennoch fehlt vielen Unternehmen eine vollständige Übersicht. Sie wissen beispielsweise nicht, welche Systeme erreichbar sind. Ebenso fehlen Informationen über installierte Versionen oder zuständige Personen.
Angreifer suchen hingegen gezielt nach solchen Lücken. Automatisierte Scanner prüfen öffentliche Systeme rund um die Uhr. Sobald eine Schwachstelle bekannt wird, beginnt häufig innerhalb kurzer Zeit ihre Ausnutzung.
Der Verizon DBIR 2026 beziffert den Anteil der Sicherheitsverletzungen, die mit ausgenutzten Schwachstellen beginnen, auf 31 Prozent. Außerdem können KI-gestützte Werkzeuge die Ausnutzung bekannter Fehler beschleunigen. Unternehmen benötigen daher kurze und verbindliche Reaktionszeiten.
Die ENISA untersuchte für ihren Threat Landscape Report 2025 insgesamt 4.875 Sicherheitsvorfälle. Fast 70 Prozent der dort analysierten Schwachstellenfälle führten zu einem Eindringen. Das zeigt: Eine erreichbare Schwachstelle ist selten nur ein theoretisches Problem.
Wichtig: Sicherheit entsteht nicht durch ein einzelnes Produkt. Entscheidend ist das Zusammenspiel aus Technik, Prozessen und geschulten Menschen.
Die häufigsten Sicherheitslücken in Unternehmen
Die häufigsten Ursachen lassen sich in technische, menschliche und organisatorische Bereiche einteilen. Meist nutzen Angreifer mehrere Schwächen gleichzeitig.
Die folgende Tabelle gibt einen schnellen Überblick:
| Sicherheitslücke | Typisches Risiko | Geeignete Gegenmaßnahme |
|---|---|---|
| Fehlende Updates | Schadcode, Ransomware, Systemübernahme | Zentrales Patchmanagement |
| Schwache Passwörter | Kontoübernahme, Datenzugriff | Passwortmanager und MFA |
| Zu viele Berechtigungen | Missbrauch und schnelle Ausbreitung | Rollen und minimale Rechte |
| Phishing | Zugangsdaten- oder Geldverlust | Schulungen und technische Filter |
| Unsichere Cloud-Konfiguration | Offen zugängliche Daten | Regelmäßige Konfigurationsprüfung |
| Ungeprüfte Backups | Dauerhafter Datenverlust | 3-2-1-Regel und Wiederherstellungstests |
| Fehlende Netzwerksegmentierung | Seitliche Bewegung im Netzwerk | Getrennte Sicherheitszonen |
| Unkontrollierte Dienstleister | Lieferkettenangriff | Vertrags- und Zugriffsmanagement |
Die Maßnahmen ergänzen sich gegenseitig. Ein E-Mail-Filter verhindert beispielsweise nicht jeden Angriff. MFA kann jedoch den Missbrauch eines gestohlenen Passworts erschweren.
1. Veraltete Software und fehlende Sicherheitsupdates
Veraltete Software gehört zu den gefährlichsten Schwachstellen. Besonders kritisch sind öffentlich erreichbare Systeme. Dazu zählen VPN-Gateways, Firewalls, E-Mail-Server und Webanwendungen.
Viele Unternehmen installieren Updates erst nach mehreren Wochen. Häufig fehlen vorher festgelegte Fristen. Manchmal weiß außerdem niemand, wer für ein bestimmtes System verantwortlich ist.
Ein wirksames Patchmanagement benötigt daher klare Regeln:
- Kritische Schwachstellen müssen sofort bewertet werden.
- Öffentlich erreichbare Systeme erhalten höchste Priorität.
- Updates werden zuerst in einer Testumgebung geprüft.
- Nicht mehr unterstützte Software wird ersetzt oder isoliert.
- Ausnahmen benötigen eine dokumentierte Risikobewertung.
Praxisbeispiel: Ein Unternehmen betreibt ein ungepatchtes VPN-System. Angreifer nutzen eine bekannte Lücke und erhalten Zugriff. Anschließend suchen sie nach Domänenkonten und Backup-Servern. Ein rechtzeitig installiertes Update hätte den ersten Zugriff verhindert.
2. Schwache oder mehrfach verwendete Passwörter
Kurze oder wiederverwendete Passwörter sind weiterhin verbreitet. Gelangt ein Passwort aus einem fremden Datenleck ins Internet, testen Angreifer es automatisiert bei anderen Diensten.
Besonders gefährlich sind gemeinsam genutzte Konten. Sie erschweren die Nachverfolgung und verhindern eine klare Zuordnung. Außerdem bleiben Zugangsdaten häufig aktiv, obwohl Beschäftigte das Unternehmen verlassen haben.
Unternehmen sollten deshalb einen zentralen Passwortmanager bereitstellen. Zusätzlich benötigen wichtige Konten eine Mehrfaktor-Authentifizierung, kurz MFA. Dabei reicht ein Passwort allein nicht mehr aus.
Phishing-resistente Verfahren bieten den besten Schutz. Dazu gehören Passkeys sowie FIDO2-Sicherheitsschlüssel. SMS-Codes sind hingegen anfälliger für Täuschung und technische Angriffe.
Tipp: Aktivieren Sie MFA zuerst für Administratoren, E-Mail-Konten, Cloud-Dienste, VPN-Zugänge und Finanzanwendungen.
3. Phishing und Social Engineering
Beim Social Engineering manipulieren Angreifer Menschen. Sie erzeugen zum Beispiel Zeitdruck oder geben sich als Vorgesetzte aus. Moderne Angriffe erfolgen über E-Mail, SMS, Telefon und Videokonferenzen.
KI erleichtert zudem glaubwürdig formulierte Nachrichten. Ebenso können gefälschte Stimmen oder Videos zum Einsatz kommen. Unternehmen sollten sich daher nicht allein auf Rechtschreibfehler als Warnzeichen verlassen.
Eine wirksame Abwehr kombiniert mehrere Ebenen:
- Technische Filter erkennen schädliche Nachrichten und Anhänge.
- SPF, DKIM und DMARC schützen die eigene E-Mail-Domain.
- Schulungen erklären typische Manipulationsmethoden.
- Beschäftigte können verdächtige Nachrichten einfach melden.
- Kritische Zahlungen werden über einen zweiten Kanal bestätigt.
Praxisbeispiel: Ein Mitarbeiter erhält eine angebliche Nachricht der Geschäftsführung. Darin wird eine dringende Überweisung verlangt. Durch einen verpflichtenden Rückruf über die bekannte Telefonnummer fällt der Betrug auf.
4. Fehlende Mehrfaktor-Authentifizierung
Ein gestohlenes Passwort sollte nicht direkt zum vollständigen Zugriff führen. Genau das passiert jedoch, wenn Unternehmen keine MFA verwenden.
Besonders kritisch sind externe Zugänge. Dazu zählen Microsoft 365, Google Workspace, VPN, Fernwartung und Administrationsportale. Ein kompromittiertes Konto kann dort E-Mails, Dateien und Kontakte offenlegen.
MFA ist dennoch kein vollständiger Schutz. Einfache Push-Bestätigungen können durch wiederholte Anfragen missbraucht werden. Angreifer hoffen dabei auf eine unbedachte Zustimmung.
Daher sollten Unternehmen bevorzugt Passkeys oder FIDO2 einsetzen. Zusätzlich helfen Anmelderichtlinien, Geräteprüfungen und risikobasierte Kontrollen.
5. Zu weitreichende Berechtigungen
Viele Beschäftigte besitzen mehr Rechte, als sie für ihre Aufgaben benötigen. Außerdem werden Berechtigungen nach internen Stellenwechseln oft nicht entfernt.
Dieses Problem widerspricht dem Prinzip der minimalen Rechte. Danach erhält jede Person nur den notwendigen Zugriff. Administratorrechte sollten zudem nicht für normale Büroarbeiten genutzt werden.
Eine sinnvolle Rollenverteilung umfasst:
- getrennte Standard- und Administratorkonten,
- zeitlich begrenzte privilegierte Zugriffe,
- regelmäßige Überprüfung aller Berechtigungen,
- sofortige Sperrung ausgeschiedener Benutzer,
- Protokollierung wichtiger administrativer Änderungen.
Dadurch sinkt nicht nur das Angriffsrisiko. Gleichzeitig lassen sich interne Fehler und unzulässige Zugriffe besser begrenzen.
6. Unsichere Netzwerkstrukturen
Ein flaches Netzwerk verbindet viele Systeme ohne ausreichende Trennung. Sobald Angreifer einen Rechner übernehmen, können sie dadurch weitere Geräte erreichen.
Netzwerksegmentierung teilt die Infrastruktur in getrennte Sicherheitszonen. Arbeitsplatzrechner, Server, Produktionssysteme und Gastgeräte gehören beispielsweise nicht in dasselbe Netz.
Zusätzlich sollten Firewalls nur notwendige Verbindungen zulassen. Besonders riskante Protokolle wie RDP dürfen nicht ungeschützt im Internet erreichbar sein.
Ein Zero-Trust-Ansatz geht noch weiter. Dabei gilt kein Gerät automatisch als vertrauenswürdig. Jeder Zugriff wird anhand von Identität, Gerätestatus und Kontext geprüft.
7. Fehlerhafte Backups und fehlende Wiederherstellungstests
Ein Backup schützt nur dann, wenn es vollständig und wiederherstellbar ist. Dennoch verlassen sich viele Unternehmen allein auf erfolgreiche Sicherungsmeldungen.
Ransomware kann zudem erreichbare Sicherungen verschlüsseln. Deshalb benötigt ein belastbares Konzept mindestens eine getrennte oder unveränderbare Kopie.
Die bewährte 3-2-1-Regel empfiehlt:
- drei Kopien wichtiger Daten,
- auf zwei unterschiedlichen Speichermedien,
- davon eine Kopie räumlich oder technisch getrennt.
Zusätzlich sollten Unternehmen Wiederherstellungstests durchführen. Dabei wird geprüft, ob Dateien, Server und zentrale Anwendungen tatsächlich zurückgespielt werden können.
Merke: Eine Synchronisation ist kein vollständiges Backup. Gelöschte oder verschlüsselte Dateien können automatisch synchronisiert werden.
Häufigste Sicherheitslücken in Unternehmen bei Cloud, KI und Lieferketten
Cloud-Dienste und externe Plattformen verbessern die Zusammenarbeit. Gleichzeitig entstehen neue Abhängigkeiten und Konfigurationsrisiken. Deshalb müssen Unternehmen auch Systeme außerhalb des eigenen Rechenzentrums kontrollieren.
8. Falsch konfigurierte Cloud-Dienste
Cloud-Speicher, Datenbanken und Verwaltungsportale werden häufig zu offen eingerichtet. Ursachen sind fehlende Erfahrung, Zeitdruck oder unklare Zuständigkeiten.
Typische Fehler sind öffentlich freigegebene Dateien, dauerhafte Zugangsschlüssel und ungeschützte Administrationsoberflächen. Außerdem fehlen häufig Protokolle über verdächtige Anmeldungen.
Unternehmen sollten daher regelmäßig folgende Punkte prüfen:
- öffentliche Freigaben und anonyme Zugriffe,
- Administrator- und Dienstkonten,
- nicht mehr benötigte API-Schlüssel,
- Anmeldungen aus ungewöhnlichen Regionen,
- Verschlüsselung gespeicherter Daten,
- Aufbewahrung und Auswertung der Protokolle.
Die Verantwortung bleibt geteilt. Der Anbieter schützt die Cloud-Plattform. Das Unternehmen bleibt hingegen für Konten, Daten und Konfigurationen verantwortlich.
9. Schatten-IT und unkontrollierte KI-Nutzung
Schatten-IT umfasst Programme und Dienste ohne Freigabe der IT-Abteilung. Dazu gehören private Cloud-Speicher, Messenger und KI-Werkzeuge.
Besonders generative KI kann vertrauliche Informationen aufnehmen. Beschäftigte kopieren beispielsweise Quellcode, Kundendaten oder interne Dokumente in öffentliche Dienste.
Laut Verizon DBIR 2026 stieg der Einsatz nicht genehmigter Schatten-KI in den untersuchten Fällen deutlich. Unternehmen benötigen deshalb verständliche Regeln statt pauschaler Verbote.
Geeignete Maßnahmen sind:
- zugelassene KI-Dienste verbindlich festlegen,
- vertrauliche Eingaben klar definieren,
- Unternehmenskonten statt privater Konten verwenden,
- Datenschutz- und Vertragsbedingungen prüfen,
- technische Schutzmaßnahmen gegen Datenabfluss einsetzen.
10. Unsichere Dienstleister und Lieferketten
Unternehmen teilen Daten und Zugänge mit Hosting-Anbietern, Softwareherstellern und IT-Dienstleistern. Ein Angriff auf einen Partner kann somit mehrere Kunden gleichzeitig treffen.
Der Verizon DBIR 2026 ordnet 48 Prozent der ausgewerteten Sicherheitsverletzungen einer Beteiligung von Drittparteien zu. Deshalb reicht der Schutz des eigenen Netzwerks nicht aus.
Vor einer Zusammenarbeit sollten Unternehmen die Sicherheitsmaßnahmen des Anbieters prüfen. Verträge benötigen zudem klare Vorgaben zu Vorfällen, Meldewegen, Unterauftragnehmern und Datenlöschung.
Externe Konten sollten nur notwendige Rechte besitzen. Außerdem müssen sie zeitlich begrenzt und technisch überwacht werden.
Sicherheitslücken Schritt für Schritt erkennen
Eine Sicherheitsprüfung muss nicht mit einem teuren Großprojekt beginnen. Zuerst benötigen Sie einen vollständigen Überblick. Danach priorisieren Sie die wichtigsten Risiken.
Schritt 1: Systeme und Daten erfassen
Erstellen Sie ein aktuelles Inventar. Erfassen Sie Geräte, Server, Anwendungen, Cloud-Dienste und externe Zugänge. Dokumentieren Sie außerdem Verantwortliche und unterstützte Softwareversionen.
Schritt 2: Kritische Werte bestimmen
Nicht jedes System besitzt dieselbe Bedeutung. Kennzeichnen Sie personenbezogene Daten, Geschäftsgeheimnisse und betriebsnotwendige Anwendungen. Prüfen Sie zudem mögliche Folgen eines Ausfalls.
Schritt 3: Externe Angriffsfläche prüfen
Kontrollieren Sie öffentlich erreichbare Webseiten, VPN-Systeme und Verwaltungsportale. Entfernen Sie unnötige Dienste. Schützen Sie notwendige Zugänge mit MFA und restriktiven Firewall-Regeln.
Schritt 4: Schwachstellen und Fehlkonfigurationen suchen
Nutzen Sie automatisierte Schwachstellenscanner. Ergänzen Sie diese durch manuelle Kontrollen. Scanner erkennen bekannte Fehler, aber nicht jede unsichere Geschäftslogik.
Führen Sie Penetrationstests nur mit schriftlicher Freigabe durch. Legen Sie außerdem Ziele, Zeitfenster und Ansprechpartner fest.
Schritt 5: Risiken priorisieren
Bewerten Sie jede Schwachstelle nach Erreichbarkeit, möglichem Schaden und vorhandenen Schutzmaßnahmen. Eine kritische Lücke in einem Internetdienst erhält Vorrang vor einem isolierten Testsystem.
Schritt 6: Maßnahmen umsetzen und kontrollieren
Weisen Sie jede Aufgabe einer verantwortlichen Person zu. Setzen Sie außerdem eine Frist. Prüfen Sie anschließend, ob die Schwachstelle tatsächlich geschlossen wurde.
Schritt 7: Den Ablauf regelmäßig wiederholen
IT-Infrastrukturen verändern sich laufend. Deshalb ist eine einmalige Prüfung nicht ausreichend. Wiederholen Sie technische Scans regelmäßig und nach wichtigen Änderungen.
Schutzmaßnahmen gegen die häufigsten Sicherheitslücken in Unternehmen priorisieren
Unternehmen mit begrenzten Ressourcen sollten zuerst Maßnahmen mit großer Schutzwirkung umsetzen. Zusätzliche Produkte sind erst sinnvoll, wenn die Grundlagen funktionieren.
Eine praxistaugliche Reihenfolge sieht so aus:
- Erstellen Sie ein vollständiges Inventar.
- Schließen Sie kritische Schwachstellen.
- Aktivieren Sie MFA für wichtige Konten.
- Sichern Sie Daten getrennt und unveränderbar.
- Testen Sie die Wiederherstellung.
- Begrenzen Sie Administratorrechte.
- Segmentieren Sie wichtige Netzwerkbereiche.
- Schulen Sie Beschäftigte regelmäßig.
- Überwachen Sie Anmeldungen und Systeme.
- Bereiten Sie einen Notfallplan vor.
Der Notfallplan sollte Ansprechpartner und Meldewege enthalten. Außerdem benötigt er klare Entscheidungen für den Umgang mit kompromittierten Geräten.
Ein Unternehmen sollte den Plan mindestens einmal jährlich üben. Ein sogenanntes Tabletop-Szenario eignet sich dafür gut. Dabei bespricht das Team einen simulierten Angriff und seine Reaktion.
Häufige Fehler bei der Umsetzung
Selbst sinnvolle Sicherheitsprojekte scheitern an vermeidbaren Problemen. Häufig liegt das nicht an der Technik, sondern an fehlenden Prozessen.
Diese Fehler treten besonders oft auf:
- Das Unternehmen kauft Werkzeuge ohne klare Zuständigkeit.
- Warnmeldungen werden gesammelt, aber nicht bearbeitet.
- Kritische Systeme besitzen keinen dokumentierten Eigentümer.
- MFA wird nur für einzelne Beschäftigte aktiviert.
- Backups werden erstellt, aber niemals wiederhergestellt.
- Alte Benutzerkonten bleiben dauerhaft aktiv.
- Sicherheitsregeln sind zu kompliziert oder unbekannt.
- Dienstleister erhalten uneingeschränkte Dauerzugänge.
- Notfallpläne enthalten veraltete Telefonnummern.
- Sicherheitsprüfungen erfolgen nur einmal pro Jahr.
Beginnen Sie deshalb mit wenigen verbindlichen Regeln. Messen Sie anschließend ihre Umsetzung. So entsteht schrittweise ein belastbares Sicherheitsniveau.
Vorteile und mögliche Nachteile systematischer Sicherheitsmaßnahmen
Ein strukturiertes Sicherheitsprogramm bringt klare Vorteile. Dennoch können einzelne Maßnahmen zusätzlichen Aufwand verursachen.
| Bereich | Vorteile | Mögliche Nachteile |
|---|---|---|
| MFA | Verhindert viele Kontoübernahmen | Zusätzlicher Anmeldeschritt |
| Patchmanagement | Schließt bekannte Schwachstellen | Tests und Wartungsfenster nötig |
| Netzwerksegmentierung | Begrenzt Angriffe | Höherer Planungsaufwand |
| Rechtekontrolle | Reduziert Missbrauch | Regelmäßige Prüfungen erforderlich |
| Monitoring | Erkennt verdächtige Vorgänge | Benötigt Auswertung und Fachwissen |
| Schulungen | Stärkt Aufmerksamkeit | Müssen regelmäßig wiederholt werden |
Die Nachteile entstehen vor allem durch Zeit- und Verwaltungsaufwand. Dennoch fallen die Kosten eines erfolgreichen Angriffs meist deutlich höher aus. Gute Lösungen sollten Sicherheit und Benutzerfreundlichkeit daher gemeinsam berücksichtigen.
Zusammenfassende Checkliste
Mit dieser Checkliste können Sie den aktuellen Stand Ihres Unternehmens grob einschätzen:
- Alle Geräte, Anwendungen und Cloud-Dienste sind erfasst.
- Für jedes wichtige System ist eine Person verantwortlich.
- Kritische Sicherheitsupdates besitzen verbindliche Fristen.
- Nicht mehr unterstützte Software wurde ersetzt oder isoliert.
- MFA schützt E-Mail, VPN, Cloud und Administrationskonten.
- Beschäftigte verwenden einen zentralen Passwortmanager.
- Standardkonten besitzen keine dauerhaften Administratorrechte.
- Ausgeschiedene Benutzer werden sofort gesperrt.
- Netzwerkbereiche sind sinnvoll voneinander getrennt.
- Backups sind getrennt oder unveränderbar gespeichert.
- Wiederherstellungen werden regelmäßig getestet.
- Öffentliche Cloud-Freigaben werden kontrolliert.
- Für KI-Dienste bestehen klare Nutzungsregeln.
- Externe Dienstleister erhalten nur notwendige Rechte.
- Sicherheitsmeldungen werden zentral ausgewertet.
- Beschäftigte können verdächtige Vorgänge einfach melden.
- Ein aktueller Notfall- und Wiederanlaufplan liegt vor.
- Mindestens einmal jährlich findet eine Notfallübung statt.
Je mehr Punkte Sie abhaken können, desto besser ist Ihre Ausgangslage. Offene Punkte sollten Sie nach möglichem Schaden und Erreichbarkeit priorisieren.
Fazit
Die häufigsten Sicherheitslücken in Unternehmen entstehen durch veraltete Systeme, schwache Kontrollen und unklare Zuständigkeiten. Hinzu kommen Phishing, unsichere Cloud-Konfigurationen und Risiken durch externe Partner.
Unternehmen benötigen deshalb keine einzelne Wunderlösung. Entscheidend ist ein abgestimmtes Sicherheitskonzept. Inventar, Patchmanagement, MFA, sichere Backups und minimale Rechte bilden dafür die Grundlage.
Beginnen Sie mit öffentlich erreichbaren und geschäftskritischen Systemen. Dokumentieren Sie anschließend jede Maßnahme und kontrollieren Sie ihre Wirkung. So reduzieren Sie Risiken Schritt für Schritt, ohne den Betrieb unnötig zu belasten.
Cybersecurity ist kein einmaliges Projekt. Sie ist ein fortlaufender Prozess, der Technik, Organisation und Menschen verbindet.
FAQ zu Sicherheitslücken in Unternehmen
Was sind die häufigsten Sicherheitslücken in Unternehmen?
Zu den häufigsten Sicherheitslücken gehören veraltete Software, schwache Passwörter und fehlende MFA. Hinzu kommen zu weitreichende Rechte, unsichere Cloud-Einstellungen und ungeprüfte Backups. Auch Phishing und unkontrollierte Dienstleister verursachen erhebliche Risiken.
Wie erkennt ein Unternehmen vorhandene Sicherheitslücken?
Zuerst benötigt das Unternehmen ein vollständiges Inventar. Danach folgen Konfigurationsprüfungen, Schwachstellenscans und Kontrollen der Benutzerrechte. Zusätzlich können autorisierte Penetrationstests komplexe Angriffsmöglichkeiten aufdecken.
Wie oft sollten Schwachstellenscans durchgeführt werden?
Internetdienste und kritische Systeme sollten möglichst fortlaufend oder mindestens monatlich geprüft werden. Zusätzliche Scans sind nach größeren Änderungen erforderlich. Die Häufigkeit hängt jedoch vom Risiko und der Infrastruktur ab.
Reicht eine Firewall als Schutz aus?
Nein. Eine Firewall kontrolliert Netzwerkverbindungen, verhindert jedoch nicht alle Angriffe. Phishing, gestohlene Konten und unsichere Anwendungen können sie umgehen. Daher sind mehrere aufeinander abgestimmte Schutzebenen notwendig.
Welche Sicherheitsmaßnahme sollte zuerst umgesetzt werden?
Zuerst sollten Unternehmen ihre Systeme und Daten erfassen. Danach haben kritische Updates, MFA und funktionierende Backups hohe Priorität. Diese Maßnahmen bieten meist eine besonders große Schutzwirkung.
Ist MFA vollständig sicher?
MFA reduziert das Risiko einer Kontoübernahme deutlich. Dennoch können einfache Push-Verfahren manipuliert werden. Passkeys und FIDO2-Sicherheitsschlüssel bieten einen stärkeren Schutz gegen Phishing.
Warum sind Backuptests notwendig?
Eine erfolgreiche Sicherungsmeldung beweist nicht, dass sich die Daten wiederherstellen lassen. Backuptests erkennen beschädigte Dateien, fehlende Abhängigkeiten und falsche Konfigurationen. Sie verkürzen außerdem die Wiederanlaufzeit nach einem Vorfall.
Welche Rolle spielen Beschäftigte bei der IT-Sicherheit?
Beschäftigte können Angriffe erkennen und frühzeitig melden. Dafür benötigen sie verständliche Regeln, regelmäßige Schulungen und einfache Meldewege. Verantwortung darf jedoch nicht allein auf die Mitarbeitenden übertragen werden. Technische Kontrollen bleiben notwendig.
Empfehlung zum Weiterlesen
Wie sicher ist Ihre Unternehmens-IT wirklich?
Nutzen Sie die Checkliste aus diesem Artikel und prüfen Sie Ihre wichtigsten Systeme. Beginnen Sie mit Updates, Mehrfaktor-Authentifizierung und getesteten Backups. Weitere verständliche Anleitungen zu IT-Sicherheit, Linux, Windows und Infrastruktur finden Sie regelmäßig bei Lumio Studios.
Interne Verlinkungsvorschläge
- WordPress auf Linux hosten: Komplettanleitung
- Linux für Einsteiger: Der ultimative Start-Guide 2026
- Ubuntu Server installieren: Schritt-für-Schritt-Anleitung
- Fail2Ban konfigurieren und SSH-Angriffe verhindern
- Die besten KI-Tools 2026 für Selbstständige und Unternehmen
